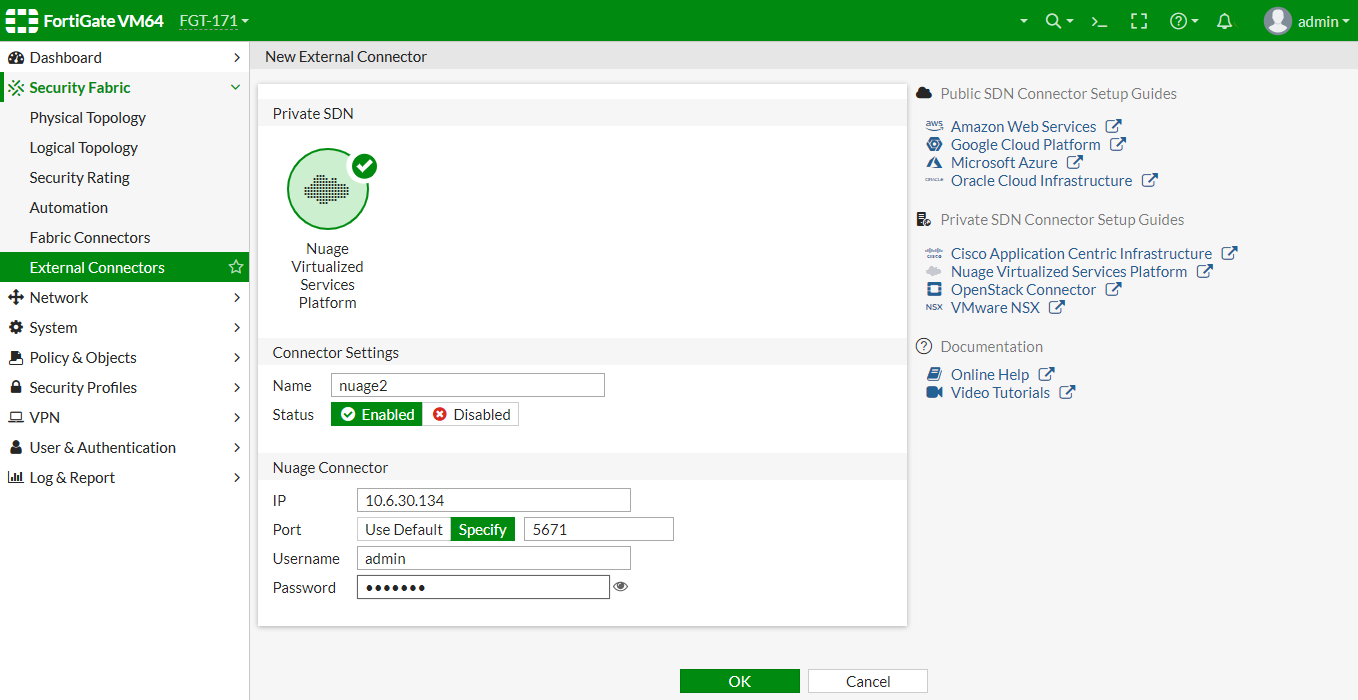
La configuración del conector externo para la plataforma Nuage Virtualized Services en FortiGate es una pieza fundamental para integrar la gestión de red con soluciones SDN (Software Defined Networking). Este tipo de configuración permite que el firewall FortiGate se comunique e interactúe con el entorno Nuage, facilitando el control y la orquestación dinámica de políticas de seguridad dentro de una infraestructura de red virtualizada. La principal problemática que resuelve es la simplificación y automatización de la seguridad en entornos híbridos, donde la gestión centralizada y la coordinación entre plataformas son esenciales para mantener la coherencia y la protección en entornos distribuidos.
Campos principales
- Name: Define el identificador del conector externo dentro de FortiGate. Es importante usar un nombre único y descriptivo para facilitar la administración y reconocimiento en el panel de Security Fabric.
- Status: Permite habilitar o deshabilitar el conector. Activarlo (Enabled) establece la conexión y permite la comunicación con el servidor Nuage; desactivarlo (Disabled) evita cualquier interacción, útil para mantenimiento o cambios temporales.
- IP: Especifica la dirección IP del servidor Nuage al que se conectará FortiGate. Debe ser una IP estática y de alcance definido para garantizar la confiabilidad y evitar problemas de resolución o accesibilidad.
- Port: Indica el puerto TCP usado para la conexión. Si se usa “Use Default”, se emplea el puerto asignado por defecto para el servicio Nuage (5671 en esta configuración). Modificarlo es posible para entornos con políticas de puertos estrictos o para evitar conflictos.
- Username: Usuario administrativo o con permisos suficientes para autenticar y establecer la conexión segura entre FortiGate y la plataforma Nuage.
- Password: Contraseña asociada al usuario para la autenticación. Debe mantenerse segura y actualizada, idealmente manejarla con políticas de renovación periódica y uso de credenciales fuertes para prevenir accesos no autorizados.
Compatibilidad de versiones y modelos
Este tipo de conectores externos se encuentra disponible generalmente en versiones FortiOS 7.4.x,7.6.x en adelante, con mejoras progresivas en FortiOS 7.4.x,7.6.x, 7.0 y 7.2 que optimizan la integración y añaden soporte para nuevas funcionalidades del Security Fabric. Los modelos compatibles suelen incluir equipos de gama media y alta, como FortiGate 100F en adelante, incluyendo modelos diseñados para sucursales y datacenters.
En modelos más pequeños o con firmware muy antiguo, algunas funcionalidades del conector pueden no estar presentes, especialmente en interfaces gráficas donde parámetros pueden cambiar de nombre o no mostrarse. Por ejemplo, versiones previas a 7.4.x,7.6.x pueden carecer de soporte para ciertos protocolos de autenticación o puertos configurables, limitando la interoperabilidad con servidores Nuage recientes.
Asimismo, la transición de interfaces CLI o GUI entre versiones puede presentar diferencias en comandos o ubicaciones de función, por lo que se recomienda revisar la documentación oficial para la versión específica de FortiOS antes de implementar o actualizar la configuración del conector.
Escenarios de uso y recomendaciones
- Integración en redes híbridas: Cuando se desea consolidar la administración de políticas de seguridad entre una infraestructura de red física y una red definida por software usando Nuage, este conector permite que el FortiGate reciba información dinámica sobre segmentos y reglas, facilitando un control centralizado.
- Automatización del despliegue de seguridad: En entornos con alta escalabilidad y cambios frecuentes, el conector ayuda a aplicar automáticamente políticas de seguridad en función de la arquitectura virtual y física, reduciendo errores humanos y mejorando la velocidad de respuesta.
- Configuración incorrecta: Si la IP o puerto está mal configurado, puede impedirse la comunicación, lo que afecta la sincronización y el correcto funcionamiento de las políticas SDN. Un usuario o contraseña erróneos causarán fallos en la autenticación, generando logs de error y posibles problemas de seguridad.
- Recomendaciones del fabricante: Fortinet aconseja mantener actualizados los firmwares para asegurar compatibilidad y estabilidad, usar credenciales seguras y cambiar contraseñas periódicamente. Además, deben implementarse políticas de firewall locales para proteger la comunicación entre FortiGate y Nuage, restringiendo accesos a IPs confiables y puertos específicos.
Comandos de CLI útiles para diagnóstico
diagnose debug enable: Activa la depuración para revisar tráfico y eventos relacionados a la conexión con Nuage.diagnose debug application sdn -1: Permite observar mensajes específicos del módulo SDN (Security Fabric) para analizar fallas en la integración.show system external-connectors: Muestra la configuración actual de conectores externos, facilitando la revisión rápida del estado y parámetros.execute ping 10.6.30.134: Permite verificar la conectividad básica hacia el servidor Nuage con la IP configurada.get system performance top: Ayuda a identificar si hay procesos asociados al conector que generen uso elevado de CPU o memoria.
Buenas prácticas de configuración
- Asignar nombres descriptivos y únicos a los conectores para evitar confusiones en entornos con múltiples integraciones.
- Utilizar direcciones IP estáticas y puertos personalizados solo si la arquitectura de red lo requiere, manteniendo el puerto por defecto salvo excepción comprobada.
- Proteger las credenciales de acceso con políticas de gestión segura, evitando su exposición en scripts o documentación informal.
- Mantener los firmware y parches actualizados para aprovechar mejoras en seguridad y funcionalidad.
- Configurar listas de control de acceso para limitar conexiones entrantes/salientes solo al servidor Nuage y puerto correspondiente.
- Hacer pruebas de conectividad y autenticación tras cualquier cambio para asegurar que el conector funcione correctamente antes de pasar a producción.
- Monitorear logs regularmente para detectar intentos de conexión fallidos o anomalías en la comunicación, lo que puede indicar problemas o amenazas.