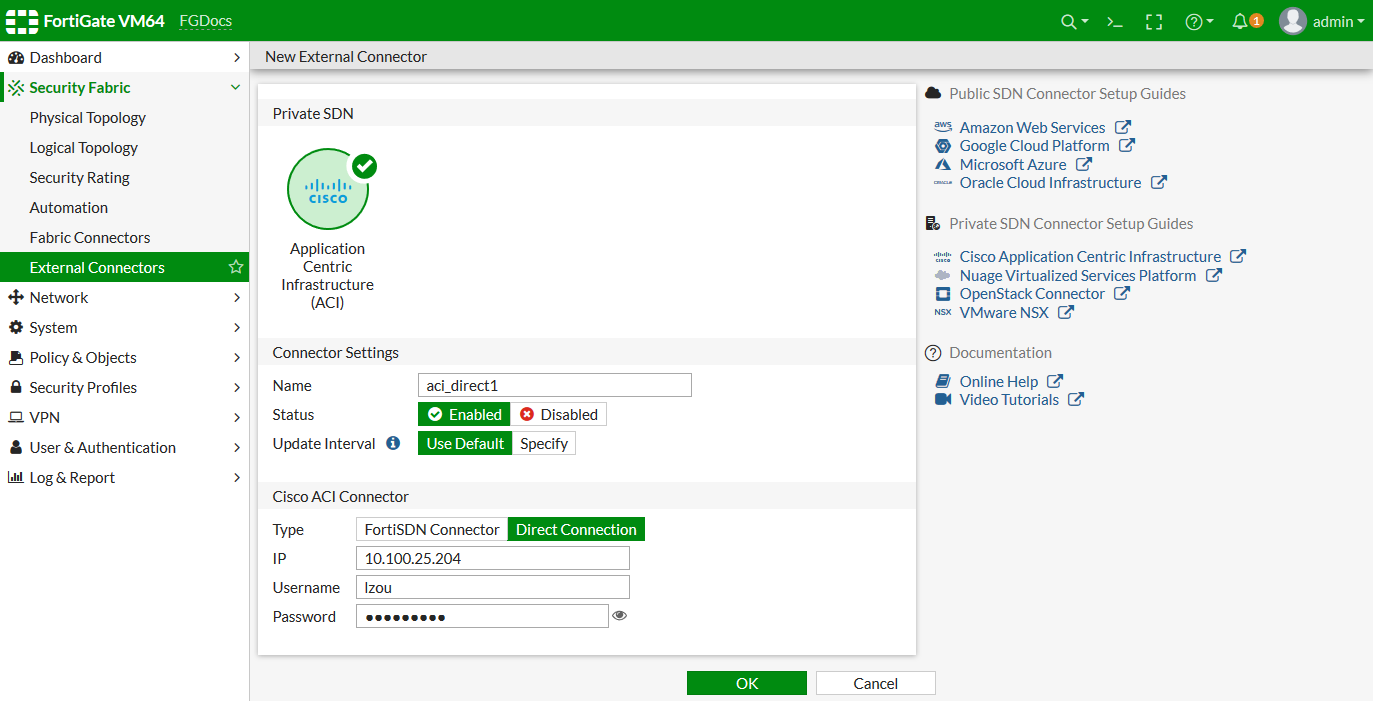
La configuración analizada corresponde a un conector externo de Cisco Application Centric Infrastructure (ACI) dentro de un entorno FortiGate. Esta integración se utiliza para interconectar la infraestructura de red definida por software (SDN) de Cisco con la plataforma de seguridad FortiGate, facilitando la gestión unificada y la automatización de políticas de seguridad en entornos complejos y distribuidos.
Este tipo de configuración resuelve el desafío de mantener la coherencia y seguridad en redes híbridas, combinando la capacidad de orquestación de Cisco ACI con la potencia del firewall FortiGate. A través de esta conexión directa, se puede sincronizar información y eventos relevantes para la aplicación de políticas de seguridad automatizadas, mejorando la visibilidad y control sobre el tráfico dentro de la red SDN.
Campos principales
- Nombre: Identifica el conector configurado, en este caso «aci_direct1». Este nombre permite distinguirlo de otros conectores y es clave para referencias internas y scripting.
- Estado (Status): Permite activar (Enabled) o desactivar (Disabled) el conector. Si está deshabilitado, la comunicación y sincronización con Cisco ACI no se ejecutará, afectando la integración.
- Intervalo de actualización (Update Interval): Define la frecuencia con la que FortiGate sincroniza datos con el controlador ACI. Puede usarse el valor por defecto o especificarse un intervalo personalizado para optimizar el rendimiento y la frescura de la información.
- Tipo de conector (Type): En este escenario se ha seleccionado «FortiSDN Connector» con «Direct Connection», indicando una conexión directa a Cisco ACI sin intermediarios, lo que reduce latencias y complejidad.
- IP: Dirección IP del controlador Cisco ACI al que FortiGate se conecta. Esta es la vía para establecer el canal seguro y debe ser accesible desde el FortiGate.
- Nombre de usuario (Username): Credenciales para autenticación con el controlador ACI. Estas deben ser prudencialmente gestionadas para evitar comprometer la seguridad.
- Contraseña (Password): Clave asociada al usuario para acceder al controlador ACI. Se recomienda que esta sea robusta y manejada con prácticas seguras (evitando reutilizar o dejarla expuesta).
Compatibilidad de versiones y modelos
La integración mediante conectores SDN como Cisco ACI ha estado disponible en FortiOS desde versiones medias, típicamente desde FortiOS 7.4.x,7.6.x en adelante, ganando mayor madurez y opciones en versiones posteriores como 7.4.x,7.6.x y especialmente 7.0 y 7.2. Las últimas iteraciones ofrecen mejoras en estabilidad, seguridad y compatibilidad con múltiples entornos SDN.
Esta funcionalidad es compatible principalmente con modelos FortiGate de gama media y alta, que cuentan con la capacidad de procesamiento suficiente para manejar conexiones SDN y políticas automatizadas. Modelos de entrada o de pequeñas sucursales suelen carecer de algunos módulos necesarios o limitan el rendimiento en estos esquemas.
Es importante notar que configuraciones anteriores a FortiOS 7.4.x,7.6.x pueden no soportar integraciones directas con Cisco ACI, o tener opciones limitadas en la interfaz gráfica. Además, pueden existir cambios en los nombres de parámetros o métodos de autenticación en versiones distintas, por lo que se recomienda revisar notas de la versión antes de implementar.
Escenarios de uso y recomendaciones
Este conector se suele implementar en entornos donde la red está virtualizada y definida por software, y se busca una integración fluida con la plataforma de seguridad. Ejemplos son grandes datacenters híbridos, empresas con múltiples sedes interconectadas y proveedores de servicios que ofrecen entornos SDN gestionados.
Si la configuración es incorrecta, por ejemplo credenciales inválidas o IP errónea, la comunicación entre FortiGate y Cisco ACI fallará, produciendo pérdida de sincronización y posibles brechas en la aplicación de políticas. Del mismo modo, un intervalo de actualización inadecuado podría causar retardo en la detección de cambios, afectando la seguridad.
El fabricante recomienda mantener la configuración del conector habilitada únicamente cuando sea necesaria, usar intervalos de actualización equilibrados para no sobrecargar el sistema y controlar cuidadosamente las cuentas de acceso, aplicando principio de mínimos privilegios para mitigar riesgos.
Comandos de CLI útiles para diagnóstico
diagnose debug enable: Habilita la salida de debug para verificar procesos internos y soluciones de problemas.diagnose debug application sdwan -1: Permite visualizar eventos relacionados con SDN y conectores para identificar fallos en la conexión.get system performance top: Consulta en tiempo real recursos usados, para evaluar impacto del conector.show full-configuration system externalconnector: Muestra la configuración completa del conector externo para auditoría y revisión detallada.execute ping 10.100.25.204: Comprueba conectividad básica con la IP del ACI.diagnose log test: Permite verificar que los logs relacionados a la integración se generen correctamente para análisis forense.
Buenas prácticas de configuración
- Utilizar credenciales con permisos mínimos necesarios para el funcionamiento del conector.
- Configurar intervalos de actualización que balanceen eficiencia con frescura de datos, evitando sobrecargar el desempeño.
- Monitorear regularmente el estado del conector para detectar desconexiones o fallos tempranos.
- Actualizar firmware FortiOS y del controlador Cisco ACI para beneficiarse de mejoras y correcciones de vulnerabilidades.
- Asegurar que la red permita la comunicación segura entre FortiGate y Cisco ACI, aplicando controles de firewall y segmentación adecuados.
- Evitar exponer directamente credenciales sensibles y utilizar métodos de autenticación reforzados si están disponibles.
- Documentar cada configuración y cambios para facilitar la gestión y resolución de incidentes futuros.