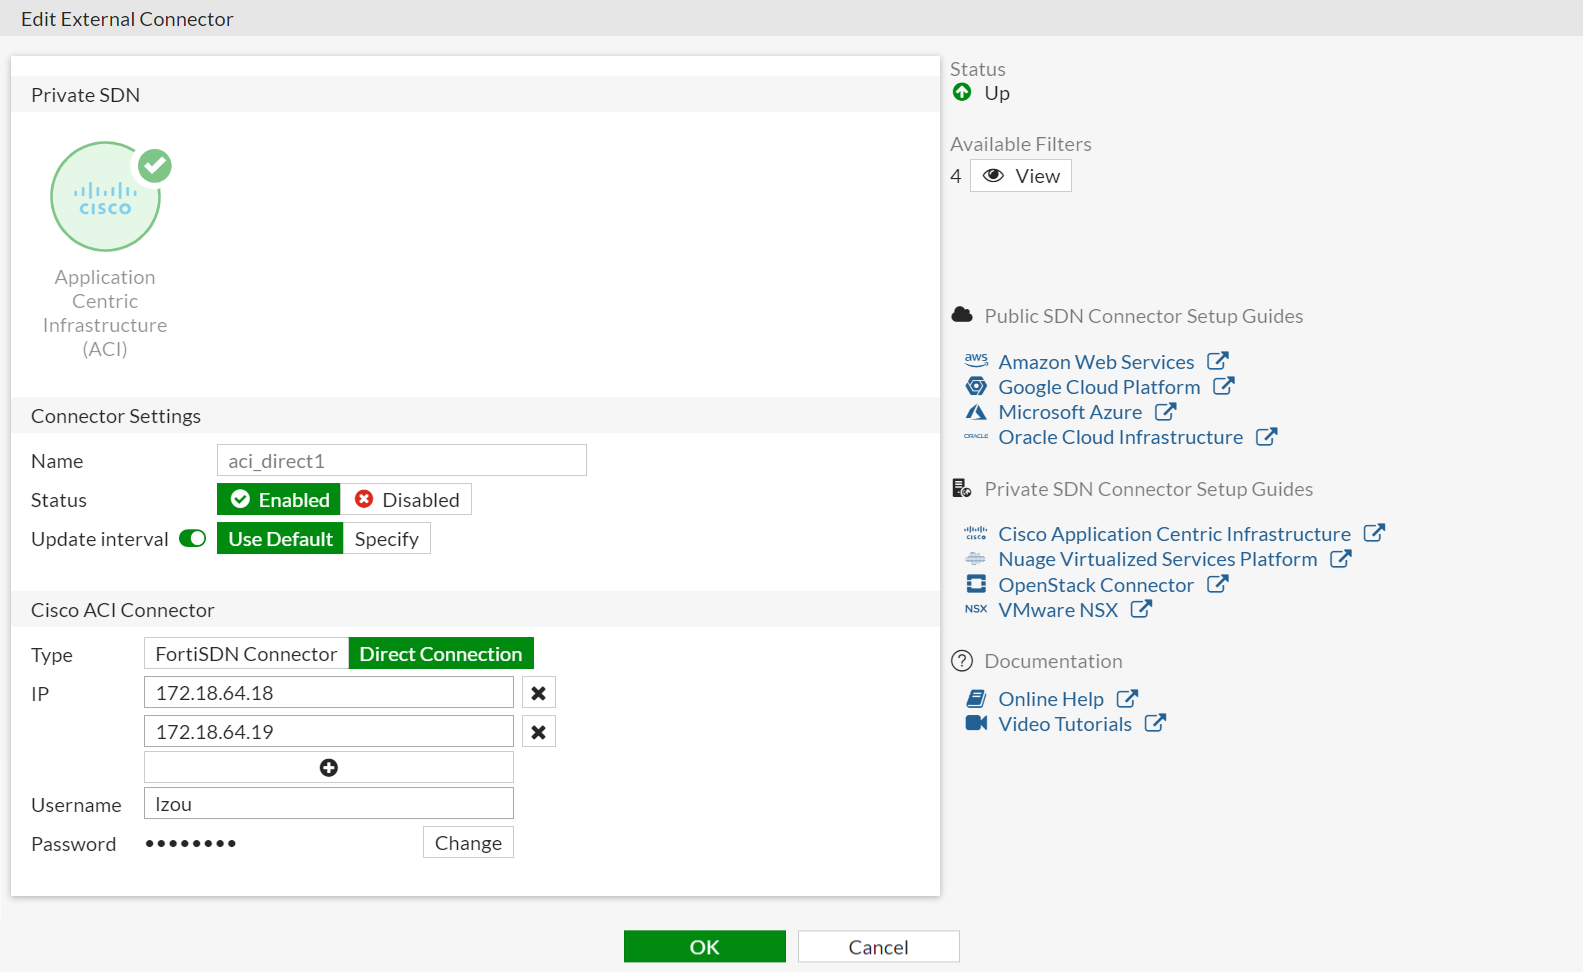
La configuración del conector para Cisco Application Centric Infrastructure (ACI) en dispositivos FortiGate representa una integración clave para la gestión y orquestación centralizada en entornos definibles por software (SDN). Este conector permite al firewall FortiGate comunicarse directamente con la infraestructura ACI, facilitando la automatización de políticas de seguridad y la sincronización con el fabric de red definido por Cisco. La correcta implementación resuelve el desafío de garantizar una visibilidad y control de seguridad consistentes en una red altamente dinámica y segmentada.
Campos principales
- Name: Identificador del conector a nivel de FortiGate. Facilita la gestión y distinción si existen múltiples conectores configurados.
- Status: Estado del conector, que puede estar Enabled (habilitado) o Disabled (deshabilitado). El conector debe estar habilitado para que FortiGate pueda comunicarse con la infraestructura ACI y sincronizar políticas.
- Update interval: Intervalo de tiempo para que el conector actualice su información con la infraestructura ACI. Puede usarse el valor por defecto o especificar uno personalizado para balancear la frecuencia de sincronización y el consumo de recursos.
- Type: Define el tipo de conexión que se usará. En este caso, está seleccionado Direct Connection, que permite la comunicación directa con los controladores Cisco ACI, garantizando baja latencia y comunicación segura.
- IP: Lista de direcciones IP de los nodos Cisco ACI con los que se establece la conexión directa. Proporcionar varias IPs asegura redundancia y alta disponibilidad.
- Username y Password: Credenciales necesarias para autenticar el conector en la infraestructura ACI. Estas deben ser gestionadas con cuidado para evitar brechas de seguridad.
Compatibilidad de versiones y modelos
La funcionalidad del conector Cisco ACI en FortiGate ha estado disponible principalmente a partir de FortiOS 7.4.x,7.6.x, consolidándose y mejorando en versiones posteriores como FortiOS 7.0 y 7.2. Estas versiones incluyen soporte para SDN y permiten una integración más fluida con diversas plataformas de orquestación.
Los modelos de FortiGate que suelen soportar esta funcionalidad incluyen aquellos de gama media y alta, orientados a empresas que requieren una integración avanzada con redes automatizadas. Modelos enfocados al segmento SMB o versiones muy antiguas de firmware suelen carecer de esta capacidad o tener solo funcionalidades limitadas.
Entre las limitaciones más comunes está la imposibilidad de uso en interfaces gráficas antiguas donde el conector puede no estar presente, o diferencias en los nombres de parámetros entre versiones, lo que puede impactar la migración o actualización sin una revisión previa de cambios.
Escenarios de uso y recomendaciones
Este conector es especialmente útil en ambientes donde se dispone de Cisco ACI para segmentar y definir políticas en la red a nivel de infraestructura, pero se requiere que FortiGate actúe como elemento de seguridad perimetral o interno gestionable desde el mismo plano SDN.
En escenarios de despliegue multi-sitio, la redundancia configurando varias IPs de ACI garantiza alta disponibilidad y resiliencia, evitando caídas en la sincronización de políticas.
Un mal uso o configuración errónea de este conector puede causar falta de sincronización de políticas, brechas en la seguridad, o incluso la interrupción de la visibilidad y control mediante FortiGate. Por ello, es recomendable habilitar siempre mecanismos de monitoreo y validar las credenciales y accesos para mantener la integridad del sistema.
El fabricante sugiere mantener credenciales seguras y no reutilizadas, establecer un intervalo de actualización adecuado a la dinámica del entorno y verificar que las IPs de los controladores ACI estén accesibles desde FortiGate.
Comandos de CLI útiles para diagnóstico
diagnose debug application sdwan -1: Permite ver en tiempo real los eventos relacionados con conectividad SDN y sincronización con ACI.show system sdwan connector: Muestra el estado actual del conector configurado y sus parámetros.get system performance top: Ayuda a monitorear los procesos del sistema, útil para identificar consumo de recursos provocado por las sincronizaciones.diagnose log filter category 5ydiagnose log read: Para filtrar y revisar logs específicos relacionados con el funcionamiento del conector ACI.execute ping 172.18.64.18o hacia las IPs configuradas: Verifica conectividad IP directa con los nodos ACI.
Buenas prácticas de configuración
- Asignar un nombre identificativo claro para facilitar la administración y seguimiento del conector.
- Habilitar el conector solo cuando las credenciales y conectividad hayan sido verificadas para evitar errores.
- Configurar un intervalo de actualización acorde al volumen y velocidad de cambios en la red, evitando sobrecargar el sistema.
- Garantizar que las IPs de los controladores ACI sean accesibles y estén en un rango confiable dentro de la topología de red.
- Utilizar credenciales específicas para el conector, con permisos mínimos necesarios, alternando y cambiando contraseñas periódicamente.
- Documentar la configuración y cambios aplicados para facilitar auditorías y resolución de incidentes.
- Realizar pruebas de funcionalidad post-configuración para validar sincronización adecuada y que las políticas SDN se reflejen correctamente en FortiGate.
- Monitorear logs y estados del conector periódicamente para detectar anomalías o pérdidas de comunicación con Cisco ACI.