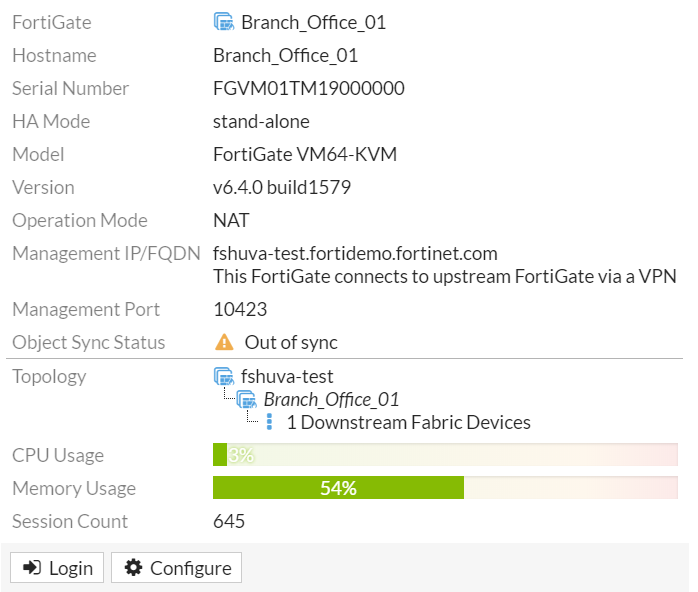
La configuración analizada corresponde a la gestión y estado de un dispositivo FortiGate modelo VM64-KVM, operando en modo NAT y conectado a un entorno VPN. Este tipo de configuración es vital para administrar correctamente la seguridad perimetral en redes que requieren segmentación y conexiones seguras entre sedes o con la nube. Permite centralizar la administración y sincronizar políticas a través del Fortinet Security Fabric, facilitando la supervisión y control a nivel de hardware virtualizado.
Campos principales
- FortiGate: Identifica el dispositivo dentro del entorno de gestión con un nombre claro, en este caso «Branch_Office_01». Es esencial para diferenciar múltiples dispositivos dentro de la infraestructura.
- Hostname: Nombre del sistema operativo del dispositivo, aquí coincidente con FortiGate para facilitar la identificación en red y logs.
- Serial Number: Identificador único del dispositivo físico o virtual, relevante para licenciamiento y soporte.
- HA Mode: Define si el dispositivo está en alta disponibilidad. «stand-alone» indica que funciona de forma independiente sin redundancia.
- Model: Indica que es una versión virtual del FortiGate destinado a entornos virtualizados, lo que impacta en desempeño y capacidades.
- Version: Muestra la versión del firmware (FortiOS 7.4.x,7.6.x.0 build1579) instalada, clave para compatibilidad y soporte de funcionalidades.
- Operation Mode: En este caso NAT, que significa que realiza traducción de direcciones IP para conectar redes internas con internet o redes externas.
- Management IP/FQDN: Dirección o nombre de dominio usado para administrar remotamente el dispositivo, aquí con un FQDN vinculado a un entorno VPN que facilita la gestión segura.
- Management Port: Puerto TCP usado para las sesiones de administración, no utilizar el estándar (como 443) puede mejorar seguridad.
- Object Sync Status: Estado de sincronización de objetos del Security Fabric; “Out of sync” indica un problema que puede provocar inconsistencias en políticas o monitoreo.
- Topology: Describe la jerarquía de dispositivos conectados y supervisados, esencial para entender el alcance del Security Fabric.
- CPU Usage y Memory Usage: Monitorizan la carga del sistema. Valores en rango saludable (3% CPU, 54% memoria) indican buen rendimiento actual.
- Session Count: Número de sesiones activas, útil para dimensionar tráfico y detectar posibles cuellos de botella o ataques.
Compatibilidad de versiones y modelos
La funcionalidad completa de gestión y operación en modo NAT, junto con la integración en Security Fabric y soporte para conexión VPN con administración remota, está disponible a partir de FortiOS 7.4.x,7.6.x y posteriores, siendo plenamente estable en versiones 7.4.x,7.6.x en adelante. Modelos virtuales como FortiGate VM64-KVM están diseñados para entornos basados en hipervisores y ofrecen flexibilidad para despliegue en data centers o plataformas cloud.
Equipos físicos de gama media y alta (por ejemplo, FortiGate 100D,F,G en adelante) suelen compartir muchas funciones, pero los dispositivos de gama baja pueden carecer de capacidad para Security Fabric o características avanzadas de sincronización. Además, versiones de firmware antiguas pueden tener interfaces de gestión diferentes y limitaciones en la administración remota por VPN.
La sincronización de objetos y configuración en Security Fabric requiere versiones compatibles en todos los dispositivos involucrados. Cambios en parámetros o nombres de campos se han introducido en actualizaciones mayores, por lo que es clave revisar notas de versión para evitar incompatibilidades.
Escenarios de uso y recomendaciones
Esta configuración es típica en oficinas remotas (branch offices) que requieren conectividad segura hacia la sede central mediante VPNs y desean centralizar la gestión de sus dispositivos FortiGate. El modo NAT facilita la conexión a Internet pública sin exponer directamente las IP internas.
Si la sincronización de objetos está «Out of sync», puede generar problemas en la aplicación de políticas de seguridad, falta de visibilidad o inconsistencias en los informes. Esto afecta la seguridad y la resolución eficiente de incidencias.
El fabricante recomienda mantener las versiones de firmware alineadas entre dispositivos del Security Fabric, usar un puerto de gestión no estándar y monitorear el estado del sistema para garantizar una operación estable y segura, especialmente en entornos virtualizados.
Comandos de CLI útiles para diagnóstico
get system status: Muestra información general del sistema, incluyendo versión y estado de la CPU.diagnose sys top: Monitor en tiempo real del uso de CPU y memoria.diagnose debug authd fsso status: Revisa el estado de sincronización de usuarios y objetos en Security Fabric.execute ping <IP_GW>: Prueba conectividad directa desde el dispositivo hacia un gateway o IP remota.show full-configuration: Permite revisar la configuración completa y detectar inconsistencias.diagnose vpn tunnel list: Verifica estado y estadísticas de túneles VPN activos.
Buenas prácticas de configuración
- Actualizar el firmware a versiones soportadas preferentemente a partir de FortiOS 7.4.x,7.6.x para garantizar estabilidad y seguridad.
- Configurar puertos de gestión no estándar y restringir acceso mediante políticas de firewall para la administración remota.
- Monitorear regularmente el estado de sincronización en Security Fabric para prevenir desalineaciones entre dispositivos.
- Evitar usar la configuración en modo stand-alone para entornos críticos donde la alta disponibilidad es necesaria.
- Documentar claramente nombres de dispositivos y topologías para facilitar operaciones y auditorías.
- Realizar copias de seguridad de la configuración antes de aplicar cambios mayores o actualizaciones.
- Supervisar la carga del sistema y ajustar recursos según demanda para mantener el rendimiento óptimo.