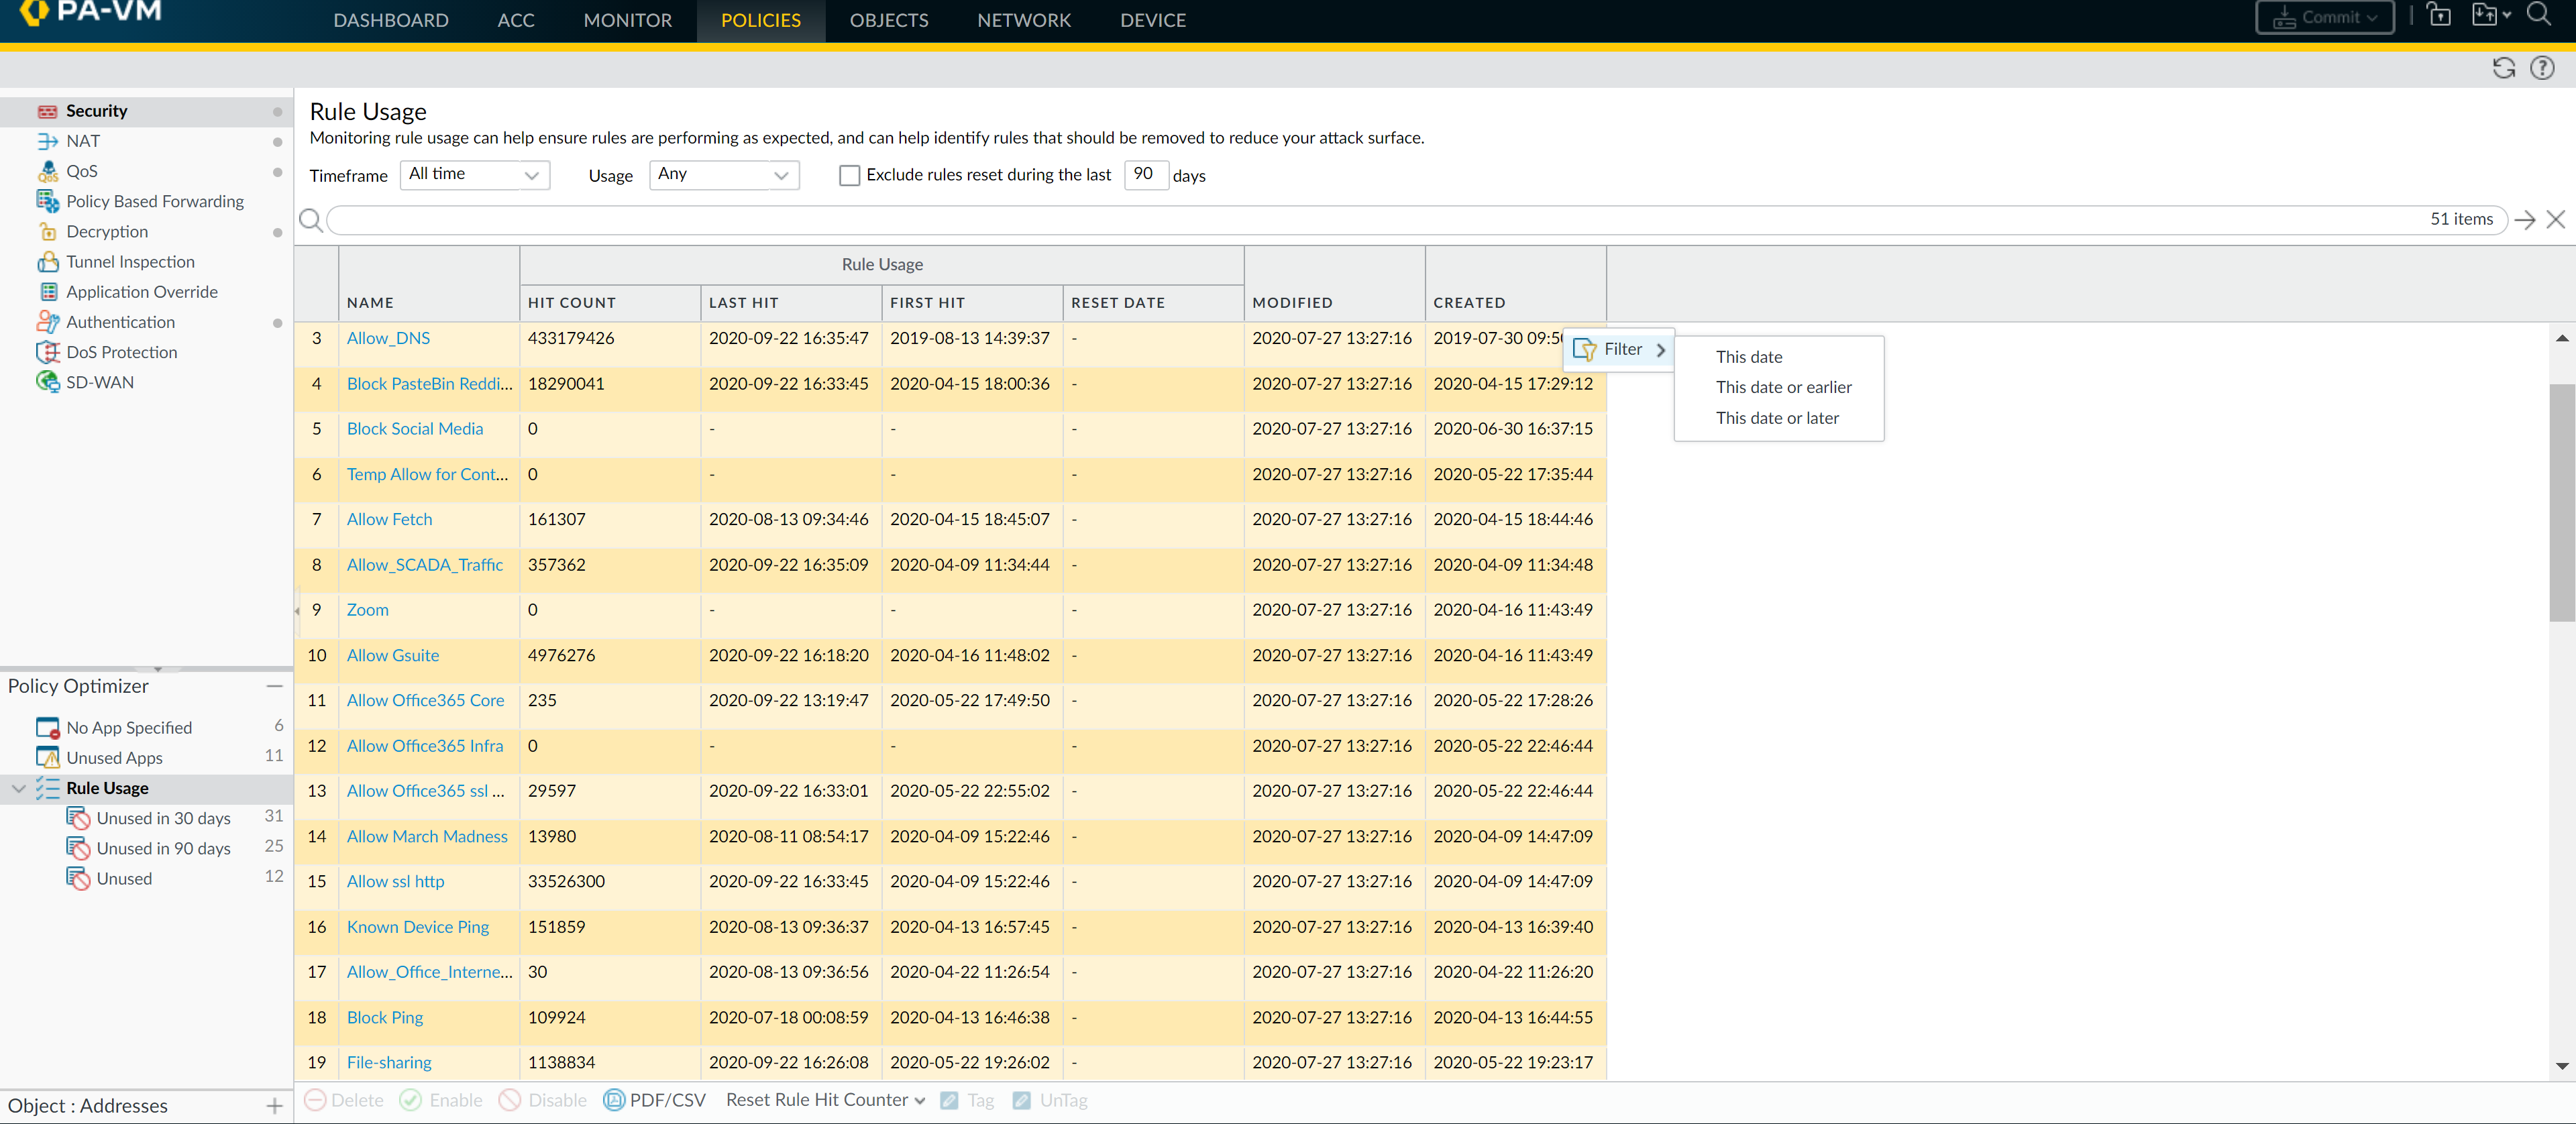
En entornos de seguridad gestionados con dispositivos Palo Alto Networks, es fundamental garantizar que las políticas de seguridad se encuentran optimizadas, no solo para proteger la red, sino también para evitar la sobrecarga de reglas innecesarias que puedan afectar el rendimiento o ampliar la superficie de ataque. La funcionalidad Rule Usage o uso de reglas ofrece un mecanismo eficaz para monitorear la actividad y efectividad de cada regla de seguridad establecida en el firewall, permitiendo identificar cuáles están activas, cuáles han dejado de recibir coincidencias y cuáles pueden considerarse obsoletas.
Campos principales
El tablero de Rule Usage muestra, para cada regla de seguridad configurada, información detallada mediante los siguientes campos principales:
- NAME: Nombre asignado a la regla de seguridad para identificar su propósito o función.
- HIT COUNT: Número total de veces que la regla ha sido activada o coincidido con tráfico.
- LAST HIT: Fecha y hora en la que la regla fue utilizada por última vez, indicando actividad reciente o desuso.
- FIRST HIT: Marca temporal del primer uso registrado, permitiendo evaluar desde cuándo la regla es activa.
- RESET DATE: Fecha en la que se reinició el contador de hits de la regla; si está vacío, no ha habido reinicio.
- MODIFIED: Fecha y hora de la última modificación aplicada a la regla, útil para correlacionar cambios con uso.
- CREATED: Fecha y hora en que la regla fue creada originalmente.
Compatibilidad de versiones y modelos
La funcionalidad de Rule Usage está disponible en versiones de PAN-OS a partir de la 8.0 y siguientes, incluyendo actualizaciones posteriores que han mejorado la interfaz gráfica y el motor de optimización de políticas. Esta característica es esencialmente híbrida entre modelos hardware y virtuales, por lo que se encuentra compatible con las siguientes familias:
- Palo Alto Networks Next-Generation Firewalls: modelos PA-3000, PA-5200, PA-7000 Series y sus equivalentes virtuales (VM-Series) en versiones modernas de PAN-OS.
- Firewalls Virtuales: VM-Series desplegados en entornos cloud o hypervisors compatibles.
Es importante destacar que en dispositivos con recursos limitados o versiones anteriores a PAN-OS 8.0, la recopilación de estadísticas de uso por regla puede no estar disponible o ser inexacta, lo que limita la capacidad de análisis y optimización.
Escenarios de uso y recomendaciones
El análisis del uso de reglas es clave en múltiples escenarios operativos y de seguridad:
- Depuración y optimización de políticas: Identificar reglas que no se han utilizado en un periodo prolongado para eliminarlas o deshabilitarlas, simplificando el conjunto de reglas y minimizando la superficie de ataque.
- Auditoría de cambios: Al correlacionar fechas de modificación con uso, se puede validar que nuevas reglas creadas estén realmente en producción y evitando brechas.
- Gestión del rendimiento: Las reglas redundantes o mal diseñadas pueden impactar el rendimiento del firewall; monitorizarlas evita configuraciones ineficaces.
- Riesgos: No eliminar reglas obsoletas o con alto nivel de acceso puede favorecer movimientos laterales de atacantes o brechas internas.
Comandos de CLI útiles para diagnóstico
Además de la interfaz gráfica, la CLI de Palo Alto permite consultar el estado y uso de las políticas mediante comandos específicos que ayudan a diagnosticar y auditar el firewall:
show running security-policy: muestra las reglas activas con detalles básicos.show counter global filter rule: lista los contadores globales relacionados con reglas específicas, útil para validar el patrón de hits.show log traffic filter rule eq <rule-name>: filtra los logs de tráfico para una regla concreta facilitando análisis forenses.request security-policy rule-hit-count reset: reinicia el contador de hits de las reglas para comenzar nuevo ciclo de monitoreo.
Buenas prácticas de configuración
Para maximizar el valor de Rule Usage y mantener políticas de seguridad eficientes, se recomiendan las siguientes buenas prácticas:
- Monitorización periódica: Establecer ciclos regulares para revisar el uso de reglas, evitando acumulaciones innecesarias.
- Nombrado claro y estructurado: Usar nombres descriptivos en las reglas facilita el análisis y gestión.
- Segmentación lógica: Organizar reglas para cada tipo de tráfico o aplicación para facilitar auditorías y localizar las fuentes de uso.
- Eliminar y deshabilitar reglas obsoletas: Tras revisar los datos de uso, limpiar las reglas sin hits para robustecer la seguridad.
- Integración con herramientas de gestión: Usar APIs o Panorama para automatizar informes y evaluaciones del uso de reglas.
- Pruebas controladas al modificar reglas: Antes de eliminar o deshabilitar reglas, validar su impacto para evitar cortes de servicio.