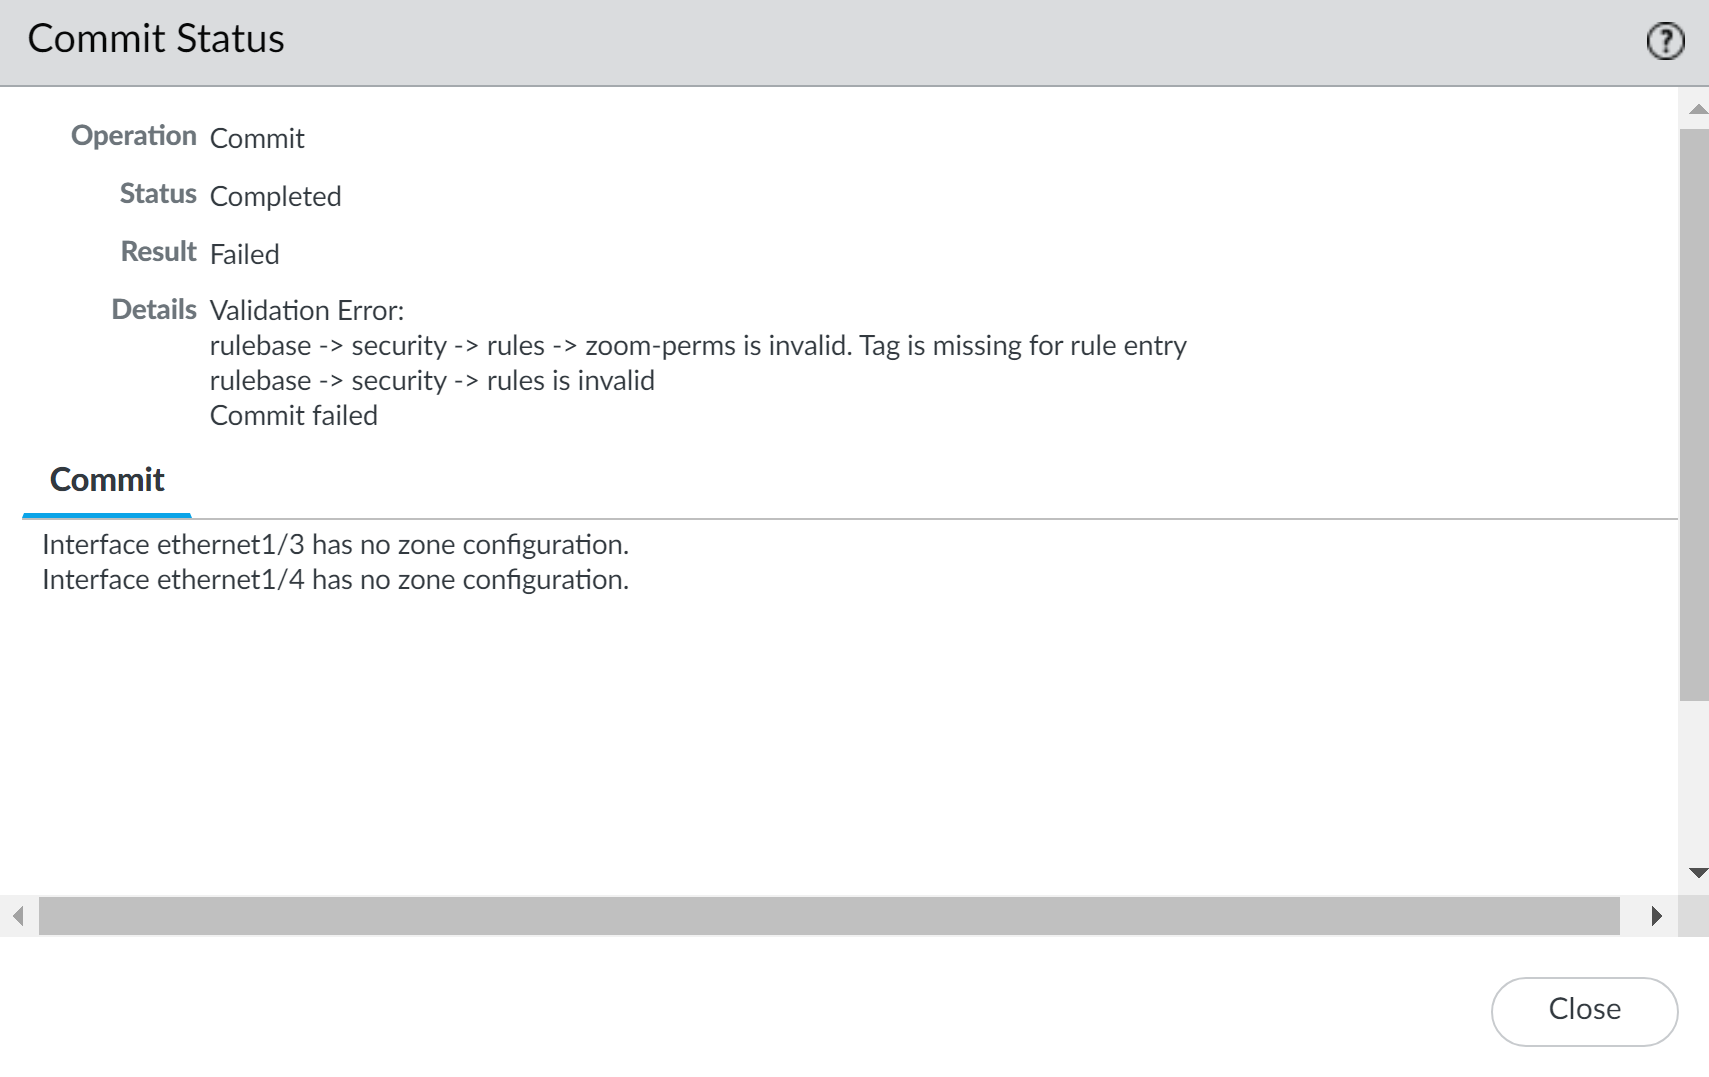
En dispositivos Palo Alto Networks, el proceso de commit es fundamental para validar y aplicar configuraciones de seguridad y red. Sin embargo, pueden surgir errores durante este proceso cuando la configuración presenta inconsistencias o elementos faltantes. Uno de los problemas comunes consiste en fallos relacionados con reglas de seguridad y zonas de interfaces, los cuales impiden que los cambios se implementen correctamente y, por ende, mantienen la red en un estado no deseado o vulnerable.
Este tipo de error suele indicarse con mensajes como «Tag is missing for rule entry» o «Interface ethernetX/Y has no zone configuration», lo cual hace referencia a reglas de seguridad que carecen de etiquetas necesarias o interfaces que no están asignadas a ninguna zona, datos imprescindibles para el correcto funcionamiento y la lógica de filtrado en Palo Alto.
Campos principales
- Operation: Indica el tipo de operación que se está ejecutando, en este caso, un «Commit» que corresponde a aplicar cambios en la configuración.
- Status: Muestra el estado de la operación, normalmente «Completed» si la acción ha terminado, aunque no necesariamente con éxito.
- Result: Refleja el resultado del commit, aquí se muestra «Failed» indicando que hubo errores de validación.
- Details: Describe el motivo del fallo. Por ejemplo, «Tag is missing for rule entry» se refiere a que una regla de seguridad (llamada «zoom-perms») está incompleta porque no tiene una etiqueta asignada, algo requerido para la identificación y organización. También indica que el rulebase de seguridad es inválido y que hay problemas con la configuración de las interfaces ethernet1/3 y ethernet1/4, que no están asignadas a ninguna zona de seguridad.
Compatibilidad de versiones y modelos
Los errores de validación durante el commit son comunes en todas las versiones modernas del sistema operativo PAN-OS, desde las ramas 8.x hasta las más recientes 11.x. La estructura y los requerimientos de configuración relacionados con reglas y zonas se mantienen consistentes en estas versiones, aunque existen ligeras mejoras en la interfaz gráfica y en CLI para la identificación de esos errores.
Este procedimiento y los errores aplican a todas las familias de firewalls Palo Alto, incluyendo PA-220, PA-820, las series PA-3000, PA-5000 y las plataformas de próxima generación. Sin embargo, modelos muy antiguos podrían tener diferencias en la configuración de zonas o reglas que impacten en cómo se detectan estas anomalías.
Una limitación frecuente para administradores novatos es no tener del todo clara la obligatoriedad de asignar cada interfaz física o virtual a una zona de seguridad, así como la necesidad de que cada regla tenga etiquetas o descripciones que acompañen a sus definiciones.
Escenarios de uso y recomendaciones
Un escenario típico donde aparece este error es durante la creación o modificación de políticas de seguridad que controlan tráfico de aplicaciones críticas. Por ejemplo, se configura una regla para permitir tráfico de Zoom llamada «zoom-perms», pero se omite agregar una etiqueta o algún parámetro obligatorio, lo cual bloquea la aplicación del commit.
De igual modo, asignar interfaces de red a zonas es crítico para segmentar el tráfico y aplicar políticas correctas. Interfaces sin zona no pueden ser utilizadas en reglas de seguridad, lo que genera fallos en la implementación de la configuración y posibles brechas o bloqueos indebidos.
Se recomienda siempre verificar la integridad de todas las reglas, asegurándose que cuenten con etiquetas, descripciones o tags que mejoren la trazabilidad y organización. Además, validar que todas las interfaces involucradas estén correctamente asignadas a alguna zona de seguridad acorde al diseño de la red.
Comandos de CLI útiles para diagnóstico
show config running | match 'zone': Para listar todas las interfaces asignadas a zonas, permitiendo verificar si alguna queda fuera.show config running | match 'rulebase security rules zoom-perms': Muestra la configuración específica de la regla problemática para encontrar campos incompletos.commit check: Realiza una validación previa del commit sin aplicar cambios, ayudando a detectar errores antes de ejecutarlos.test security-policy-match interface ethernet1/3: Verifica si la interfaz específica está correctamente aplicada en políticas.show system logdb type equal pan_config.log | match error: Revisa registros en logs de configuración para detalles de errores durante commits.
Buenas prácticas de configuración
- Asignar siempre cada interfaz física y virtual a una zona de seguridad apropiada, para evitar inconsistencias y errores en reglas.
- Durante la creación de reglas de seguridad, incluir etiquetas, descripciones y asegurarse de completar todos los campos obligatorios.
- Usar el comando
commit checkantes de ejecutar un commit completo, para prevenir interrupciones por errores de validación. - Mantener un estándar organizado para nombrar y documentar reglas y zonas, facilitando auditorías y mantenimientos futuros.
- Actualizar regularmente los dispositivos a versiones de PAN-OS soportadas que dispongan de mecanismos mejorados para detección y reporte de errores.