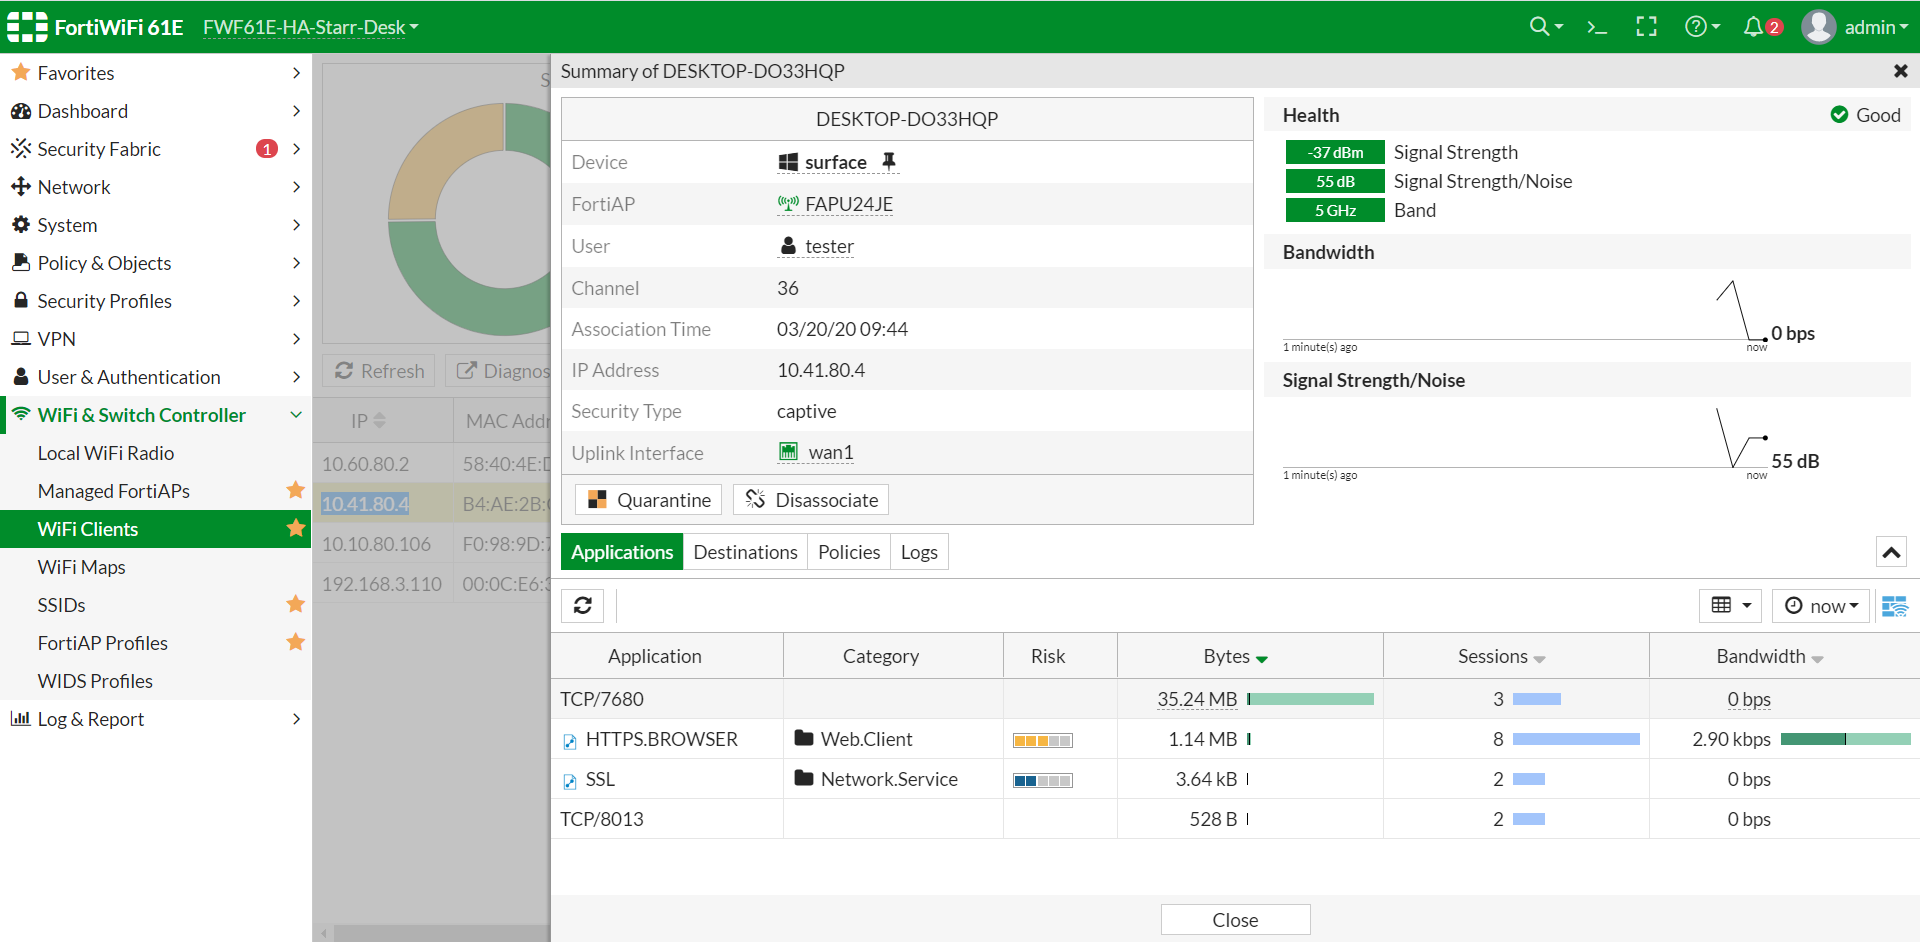
La administración de clientes WiFi en dispositivos FortiWiFi representa una pieza clave para garantizar la seguridad y eficiencia en redes corporativas o de oficinas. La configuración abordada en este artículo corresponde a la gestión detallada de un cliente WiFi conectado a un FortiWiFi 61E mediante FortiGate, mostrando información clave del dispositivo, la sesión, el tipo de seguridad aplicada y el tráfico asociado. Esta configuración permite a los administradores de red supervisar el estado de los dispositivos conectados, controlar el ancho de banda utilizado y aplicar políticas específicas para optimizar la experiencia y mantener la red segura.
Campos principales
- Device: Identifica el nombre del equipo conectado a la red WiFi. Es esencial para la administración visual y rápida identificación del usuario o terminal.
- FortiAP: Muestra el punto de acceso FortiAP al que está asociado el cliente, clave para diagnosticar la cobertura y gestión del AP en la red.
- User: Indica el usuario autenticado al dispositivo, útil para correlacionar acciones y aplicar controles por identidad.
- Channel: El canal inalámbrico donde opera la conexión; conocerlo ayuda a evitar interferencias y saturación.
- Association Time: Muestra la fecha y hora en que el cliente se asoció al punto de acceso, permitiendo medir el tiempo de conexión activa.
- IP Address: Dirección IP asignada dentro de la red, fundamental para aplicar reglas de firewall y monitoreo de tráfico.
- Security Type: En este caso, ‘captive’ indica que el acceso está mediado por un portal cautivo para autenticación o autorización.
- Uplink Interface: La interfaz de salida del FortiGate (como ‘wan1’) que conecta la red WiFi a otras redes o Internet.
- Health: Evalúa la calidad de la conexión mediante métricas como la potencia de señal en dBm, la relación señal/ruido y la banda (5 GHz), parámetros críticos para optimizar la cobertura WiFi.
- Bandwidth, Signal Strength/Noise: Gráficos en tiempo real del ancho de banda usado y la calidad de señal para monitoreo activo.
- Applications: Lista las aplicaciones o protocolos usados por el cliente con categoría de riesgo y volumen de tráfico, útil para analizar el comportamiento y detectar posibles amenazas.
- Destination, Policies, Logs: Funciones para revisar destinos accesados, aplicar políticas de seguridad y revisar logs de conexión relacionados con el cliente.
- Acciones Quarantine y Disassociate: Permiten al administrador aislar al cliente o desconectarlo del AP para resolver incidentes o controlar accesos.
Compatibilidad de versiones y modelos
Esta funcionalidad se encuentra disponible en FortiOS a partir de versiones 7.4.x,7.6.x en adelante y ha tenido mejoras significativas hasta FortiOS 7.2. Los modelos FortiWiFi de gama media y alta, como el FortiWiFi 60E,F,G y 61E, soportan esta gestión avanzada de clientes WiFi y análisis de aplicaciones. Los dispositivos de gama baja o versiones antiguas pueden carecer de interfaces gráficas tan detalladas o funciones como portales cautivos o reporte dinámico de aplicaciones.
Entre las limitaciones conocidas, algunos modelos antiguos no soportan monitoreo en tiempo real del ancho de banda o clasificación de aplicaciones por riesgo en la interfaz gráfica, debiendo recurrir a CLI o herramientas adicionales. Además, los nombres y ubicación de campos en la GUI pueden variar entre versiones menores de FortiOS, lo que puede requerir adaptación en scripts o procedimientos operativos.
Escenarios de uso y recomendaciones
Esta configuración es especialmente útil en entornos corporativos donde múltiples usuarios y dispositivos acceden a la red WiFi, y donde se necesita un control granular del acceso, uso y seguridad. Permite detectar usuarios no autorizados, evaluar la calidad y cobertura del WiFi, así como identificar aplicaciones que consumen innecesariamente recursos o presentan riesgos.
En caso de una configuración incorrecta, como definir mal el portal cautivo o no actualizar el firmware, el usuario podría no autenticarse adecuadamente, degradando la experiencia de conexión y generando problemas de seguridad. La recomendación oficial es mantener el firmware actualizado y configurar correctamente las políticas de seguridad y segmentación para aislar los clientes según roles o riesgos.
Adicionalmente, las herramientas para cuarentena y desasociar clientes permiten responder rápidamente en caso de detección de dispositivos infectados o conexiones sospechosas.
Comandos de CLI útiles para diagnóstico
diagnose wireless-controller wlac -c: muestra el estado de los clientes conectados y estadísticas de los APs.get wireless-controller wtp client list: lista detallada de clientes WiFi conectados, con direcciones MAC y estado.diagnose debug application fnbamd -1: activa debug para autenticaciones de usuarios WiFi y portal cautivo.execute log filter field subtype 16yexecute log display: para visualizar logs asociados a clientes WiFi.show wireless-controller wtp: para revisar configuración y estado de puntos de acceso FortiAP.
Buenas prácticas de configuración
- Mantener actualizados los firmware para disponer de últimas mejoras y parches de seguridad.
- Configurar portales cautivos con métodos seguros de autenticación, usando HTTPS y certificados válidos.
- Revisar periódicamente la calidad de señal y ajustar canales para evitar interferencias.
- Aplicar segmentación de red para usuarios según perfil y nivel de acceso, minimizando riesgos.
- Utilizar las funciones de cuarentena y desasociación de clientes solo cuando está confirmado un comportamiento anómalo o riesgo.
- Monitorear tráfico y aplicaciones para detectar usos no autorizados o excesivos que puedan afectar el rendimiento.
- Documentar las configuraciones y cambios para facilitar soporte y auditorías futuras.
- Evitar configuraciones manuales erróneas mediante plantillas o políticas centralizadas si se cuenta con FortiManager o herramientas similares.