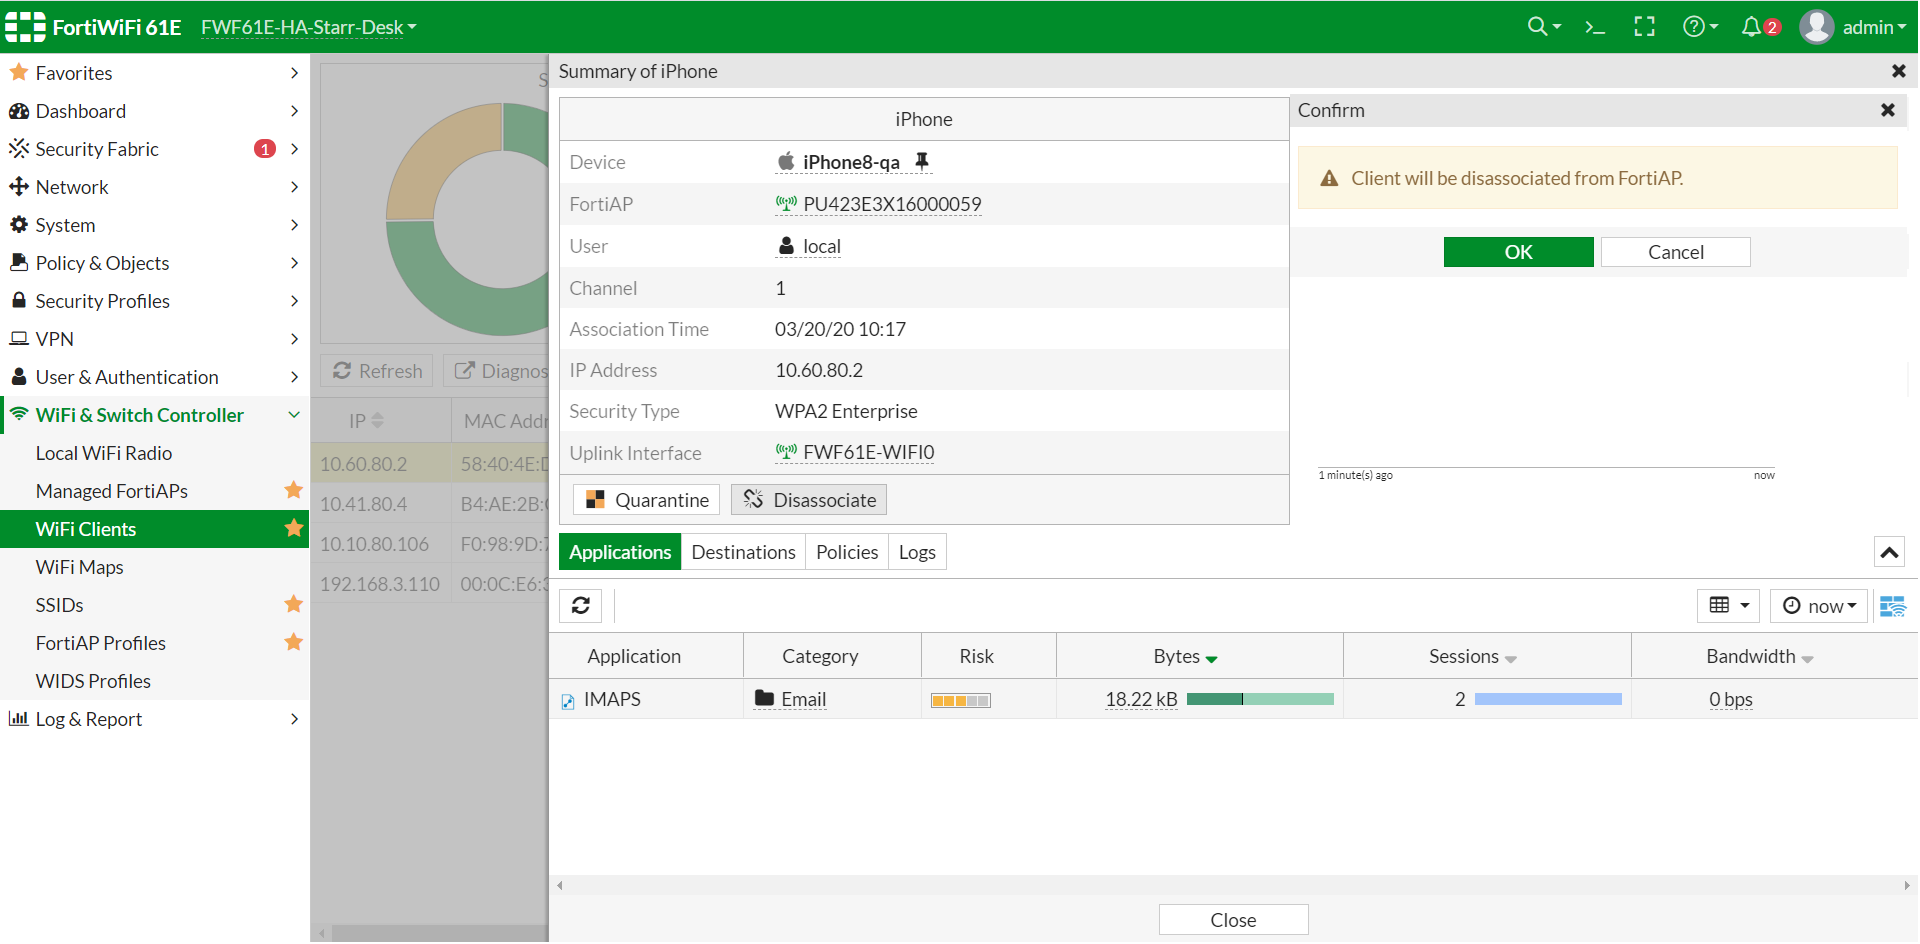
En entornos gestionados con FortiWiFi 61E se emplea una configuración avanzada de clientes WiFi para controlar el acceso y uso de la red inalámbrica. Esta configuración resuelve problemas comunes como la identificación y desautorización remota de dispositivos, la gestión del ancho de banda, el monitoreo de aplicaciones y la segregación segura del tráfico a través de políticas. Mediante el uso de herramientas integradas en la interfaz gráfica, los administradores pueden obtener información detallada de cada cliente conectado, lo que facilita tanto la supervisión como la intervención directa cuando se requiere.
Campos principales
- Device: Indica el nombre o identificación del dispositivo cliente que se conecta al punto de acceso FortiAP. Sirve para identificar de forma rápida al usuario o equipo, permitiendo la correlación con inventarios o controles internos.
- FortiAP: Muestra el identificador del punto de acceso que está gestionando al cliente. Ayuda a conocer la ubicación física o segmento al que está asociado el dispositivo.
- User: Indica el usuario autenticado o método de acceso usado, en este caso ‘local’, lo que significa que la autenticación se realiza localmente en el FortiWiFi, sin depender de un servidor externo.
- Channel: Canal de radio inalámbrico que utiliza el cliente para conectarse; conocerlo es fundamental para evitar interferencias y optimizar la cobertura.
- Association Time: Hora y fecha en que el cliente se conectó a la red. Permite evaluar la duración de la sesión y detectar posibles conexiones inusuales o prolongadas.
- IP Address: La dirección IP asignada al cliente dentro de la red gestionada por FortiWiFi. Este dato es clave para aplicar políticas específicas y auditorías de tráfico.
- Security Type: Tipo de seguridad en la conexión WiFi; en este caso WPA2 Enterprise, que garantiza una autenticación robusta y cifrado de datos, aumentando la protección frente a ataques externos.
- Uplink Interface: Interfaz de red local asociada al cliente, utilizada como puerta de enlace para el tráfico, fundamental para configurar rutas y políticas adecuadas.
- Quarantine y Disassociate: Opciones para gestionar la conexión del cliente. Quarantine limita su acceso a ciertas redes o servicios, mientras que Disassociate desconecta inmediatamente al dispositivo de la red inalámbrica para bloquear acceso no deseado o malicioso.
- Aplicaciones: Sección que muestra las aplicaciones detectadas en el tráfico del cliente, categoría, nivel de riesgo y consumo de bytes. Esto permite un análisis granular del comportamiento y posible bloqueo de aplicaciones nocivas.
Compatibilidad de versiones y modelos
La funcionalidad descrita es estándar en los dispositivos FortiWiFi de la serie 60E,F,G y superiores, generalmente desde FortiOS 7.4.x,7.6.x en adelante, con mejoras constantes en las versiones 7.4.x,7.6.x, 7.0 y 7.2. Estas versiones agregan capacidades para la inspección profunda de paquetes, gestión avanzada de aplicaciones y mejor integración con FortiAPs gestionados.
Modelos enfocadas a las sucursales o redes medianas y pequeñas, como los FortiWiFi de gama media, soportan esta configuración completamente. Sin embargo, en modelos más antiguos o de gama baja, algunas opciones como el análisis detallado de aplicaciones o la cuarentena granular pueden no estar disponibles o ser limitadas.
Entre las limitaciones típicas se encuentran cambios en la interfaz web entre versiones mayores, que pueden modificar la ubicación o nombre de algunos parámetros relacionados con monitoreo y control de clientes WiFi. Además, en versiones muy antiguas la autenticación WPA2 Enterprise podría requerir configuraciones adicionales o no soportar ciertos métodos EAP avanzados.
Escenarios de uso y recomendaciones
Este tipo de configuración es fundamental en oficinas con políticas estrictas de acceso inalámbrico, donde es necesario controlar y monitorear qué dispositivos se conectan y qué tráfico generan. Por ejemplo, en un entorno corporativo, se puede garantizar que solo equipos autorizados se conecten a través de FortiAPs específicos, con autenticación local o RADIUS.
Si la configuración no se realiza adecuadamente, podrían ocurrir problemas como la desconexión frecuente de dispositivos legítimos, exposición a conexiones no autenticadas o saturación del ancho de banda sin control. Por ello, es importante que el administrador defina claramente las políticas de autenticación y utilización de cuarentena o disociación, adaptándolas al nivel de confianza de cada usuario o equipo.
El fabricante recomienda implementar configuraciones WPA2 Enterprise para robustecer la seguridad, mantener el firmware actualizado para aprovechar mejoras de desempeño y seguridad, y realizar auditorías periódicas del estado de clientes y tráfico para detectar anomalías y asegurar la continuidad operativa.
Comandos de CLI útiles para diagnóstico
diagnose wireless-controller wlac -c: Muestra el estado de los controladores inalámbricos y los clientes asociados.diagnose wireless-controller wtp list: Lista los puntos de acceso gestionados y su estado.execute wireless-controller sniffer start: Inicia un sniffer para capturar paquetes en una interfaz WiFi específica para diagnósticos avanzados.100 1 diagnose debug enableydiagnose debug application wireless-controller 255: Activa el debug detallado del controlador WiFi para análisis de problemas de conexión o autenticación.show user device: Estado y detalles de dispositivos y usuarios autenticados localmente.
Buenas prácticas de configuración
- Utilizar siempre WPA2 Enterprise o superior para garantizar la autenticación segura y evitar conexiones no autorizadas.
- Actualizar regularmente el firmware para beneficiarse de parches de seguridad y optimizaciones funcionales.
- Configurar cuarentena para aislar temporalmente dispositivos sospechosos, pero revisar periódicamente esta lista para evitar bloqueos innecesarios.
- Monitorear el tráfico por aplicaciones para detectar consumo anómalo o riesgo potencial, aplicando filtros o políticas de bloqueo cuando sea necesario.
- Documentar cambios en la configuración y realizar respaldos antes de modificar parámetros críticos como métodos de autenticación o políticas de acceso.
- Validar siempre la correspondencia entre punto de acceso y cliente para evitar desconexiones por errores de radio o interferencias.
- Capacitar a los usuarios finales sobre las políticas de seguridad WiFi para minimizar incidencias relacionadas con mal uso o conexiones indebidas.