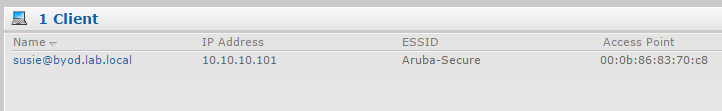
La configuración y administración de clientes conectados a una red inalámbrica gestionada por Aruba Networks es esencial para garantizar una comunicación efectiva y segura entre los dispositivos terminales y la infraestructura de red. La información presentada muestra una salida típica de un cliente conectado, donde se detallan parámetros como el nombre del usuario, dirección IP asignada, SSID utilizado y punto de acceso al que está asociado el cliente. Esta configuración es fundamental para resolver problemas relacionados con la asignación dinámica de direcciones IP, autenticación del usuario y control del acceso dentro de un entorno Wi-Fi corporativo o institucional.
Campos principales
Cada uno de los campos tiene un rol específico dentro del contexto de la gestión de clientes en Aruba Networks:
- Name: Indica la identidad del cliente, en este caso un usuario denominado «susie» perteneciente al dominio «byod.lab.local». Esto puede configurarse mediante autenticación 802.1X con usuarios en Active Directory o servidores RADIUS, facilitando un control granular sobre el acceso.
- IP Address: Muestra la dirección IPv4 asignada al cliente (10.10.10.101). Usualmente, Aruba Networks puede asignar estas IPs mediante DHCP integrado o reenviar las solicitudes DHCP al servidor central para mantener control y segmentación.
- ESSID: Hace referencia al nombre de la red inalámbrica a la que se ha conectado el cliente, en este ejemplo «Aruba-Secure». Esto determina políticas de acceso, calidad de servicio y niveles de seguridad aplicados en la conexión inalámbrica.
- Access Point: Identifica el punto de acceso Aruba que está manejando la conexión del cliente, aquí con la MAC 00:0b:86:83:70:c8. Esto es fundamental para tareas de roaming, troubleshooting y medición de la calidad de la señal.
Compatibilidad de versiones y modelos
La configuración y el manejo de clientes como se describe aplica a múltiples versiones de firmware del sistema operativo ArubaOS, típicamente desde la versión 7.x hasta las últimas 8.x, garantizando compatibilidad con nuevas funcionalidades de seguridad y movilidad.
Esta configuración es compatible con gran parte de la familia de puntos de acceso y controladoras Aruba, incluyendo seriados comunes como Aruba 220, 300, 500, y las controladoras de la serie 7000 y 7200. En estas plataformas se ofrecen funcionalidades avanzadas de gestión de cliente, firewall integrado, y visibilidad de usuarios.
Las limitaciones prácticas podrían encontrarse en modelos más antiguos o versiones de firmware desactualizadas, donde el soporte para ciertas características de seguridad, autenticación avanzada o políticas por usuario pueden no estar completas o ser menos eficientes.
Escenarios de uso y recomendaciones
Este tipo de configuración es común en entornos BYOD (Bring Your Own Device), hospitales, instituciones educativas y corporativos donde es crítico identificar cada terminal wireless, otorgarle una dirección IP precisa y mantener seguimiento por punto de acceso para auditorías y optimización.
Para evitar riesgos, es importante que la asignación IP se realice siempre de manera controlada y que la autenticación del usuario se ejecute contra un sistema confiable. Además, gestionar los APs y monitorizar la movilidad ayuda a prevenir ataques como spoofing, obtención no autorizada de dirección MAC o desconexiones provocadas.
Comandos de CLI útiles para diagnóstico
show ap database client: Para verificar detalles específicos del cliente conectado.show user-table verbose: Para obtener un resumen completo de todos los usuarios conectados, incluyendo IP, SSID, MAC y AP asociado.show interface vlan: Revisión de las interfaces VLAN que gestionan las subredes donde se asignan las IPs del DHCP.show dhcp leases: Listado de las concesiones DHCP activas para monitorear asignaciones y conflictos.debug user-event: Utilizado para depurar eventos relacionados con autenticación y cambios de estado de los usuarios.
Buenas prácticas de configuración
- Implementar autenticación 802.1X con servidores RADIUS para controlar el acceso a la red y evitar conexiones no autorizadas.
- Segregar redes mediante VLANs para diferenciar el tráfico BYOD del corporativo y mitigar riesgos de seguridad.
- Monitorear continuamente los puntos de acceso y clientes para detectar comportamientos anómalos.
- Actualizar el firmware de los dispositivos Aruba para disponer de parches de seguridad y funcionalidades optimizadas.
- Establecer políticas claras para las asignaciones dinámicas de IP, limitando rangos y tiempo de concesión para evitar saturación.