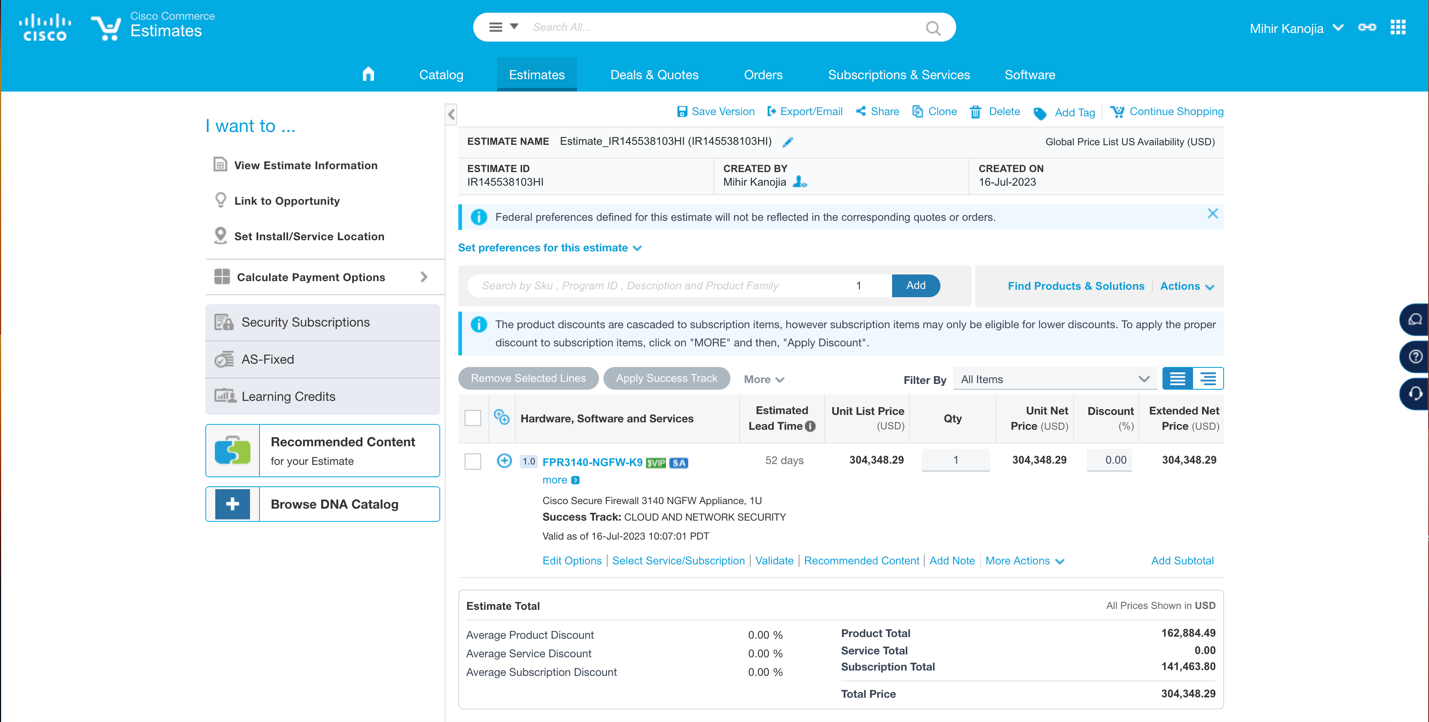
El Cisco Secure Firewall 3140 NGFW es una solución de seguridad avanzada diseñada para proteger redes empresariales contra amenazas sofisticadas y ataques cibernéticos. Este dispositivo integra funcionalidades de firewall de nueva generación con capacidades de inspección profunda, control de aplicaciones, prevención de intrusiones y soporte para entornos híbridos y en la nube. Su configuración adecuada es fundamental para garantizar una defensa sólida, un rendimiento óptimo y cumplimiento normativo en infraestructuras críticas.
Campos principales
A continuación, se describen los campos y opciones clave para configurar y entender la estimación y despliegue del Cisco Secure Firewall 3140 NGFW:
- Modelo: FPR3140-NGFW-K9. Representa la versión física del firewall con funciones NGFW, incluyendo hardware y software específicos para un desempeño elevado.
- Licencia Success Track: CLOUD AND NETWORK SECURITY. Esta licencia provee soporte, actualizaciones y acceso a nuevas funcionalidades enfocadas en seguridad cloud y protección de red constante.
- Tiempo estimado de entrega: 52 días, indicador importante para planificación de implementación y gestión de proyectos.
- Precio unitario: 304,348.29 USD. Tarifa base del dispositivo sin descuentos aplicados.
- Cantidad: 1, dimensionando la compra para un único equipo físico.
- Descuentos: En la configuración presentada no se aplica ningún descuento, por lo que el precio neto coincide con el precio unitario.
Compatibilidad de versiones y modelos
El Cisco Secure Firewall 3140 fue lanzado como parte de la familia Firepower con el objetivo de sustituir modelos anteriores y ofrecer capacidades NGFW con mejor desempeño. Generalmente, su firmware base está basado en Firepower Threat Defense (FTD) cuya versión recomendada para implementaciones recientes comienza desde la 7.x en adelante para aprovechar mejoras de estabilidad y nuevas funciones.
Este modelo es adecuado para medianas y grandes empresas que requieren inspección avanzada con un throughput significativo, y es compatible con entornos que integren Cisco SecureX para gestión unificada. Limitaciones reales pueden encontrarse en grandes data centers donde se prefieran modelos de gama aún más alta o soluciones virtuales por escalabilidad masiva.
Escenarios de uso y recomendaciones
El NGFW Cisco 3140 es recomendable para proteger el perímetro, segmentar redes internas y asegurar conexiones VPN empresariales con alta performance. Es especialmente útil en sectores que requieren cumplimiento estricto de normativas como finanzas, salud y comercio electrónico, donde ataques dirigidos o fraude pueden generar grandes pérdidas.
Sin embargo, la falta de una correcta actualización de licencias o tiempo extenso en aprovisionamiento puede exponer a la organización a brechas de seguridad. También es vital configurar inspección profunda y políticas adaptadas para minimizar falsos positivos y evitar cuellos de botella en la comunicación.
Comandos de CLI útiles para diagnóstico
Para la gestión y monitoreo que brinda la CLI de Cisco, los siguientes comandos son esenciales en un Cisco Secure Firewall 3140:
show version: Muestra la versión actual del software y detalles del dispositivo.show running-config: Permite revisar la configuración activa para validación y auditoría.show platform hardware: Diagnostica el estado de hardware y sus componentes críticos.show access-list: Consulta las listas de control de acceso configuradas y su hit rate.show firewall statistics: Enseña estadísticas de tráfico y detección de amenazas para análisis forense.ping [ip_address]ytraceroute [ip_address]: Para verificar conectividad y rutas de red.
Buenas prácticas de configuración
Para maximizar la efectividad del Cisco Secure Firewall 3140 y su licencia Success Track, se recomienda:
- Actualizar siempre al último firmware disponible aprobado para el hardware.
- Aplicar configuraciones de segmentación granular según roles y servicios de negocio.
- Implementar inspección SSL para tráfico cifrado, evitando puntos ciegos.
- Configurar y monitorizar reglas de prevención de intrusiones y malware adaptadas a las amenazas actuales.
- Integrar con Cisco SecureX para orquestación y análisis centralizado.
- Planificar revisiones periódicas de políticas y pruebas de penetración para validar controles.