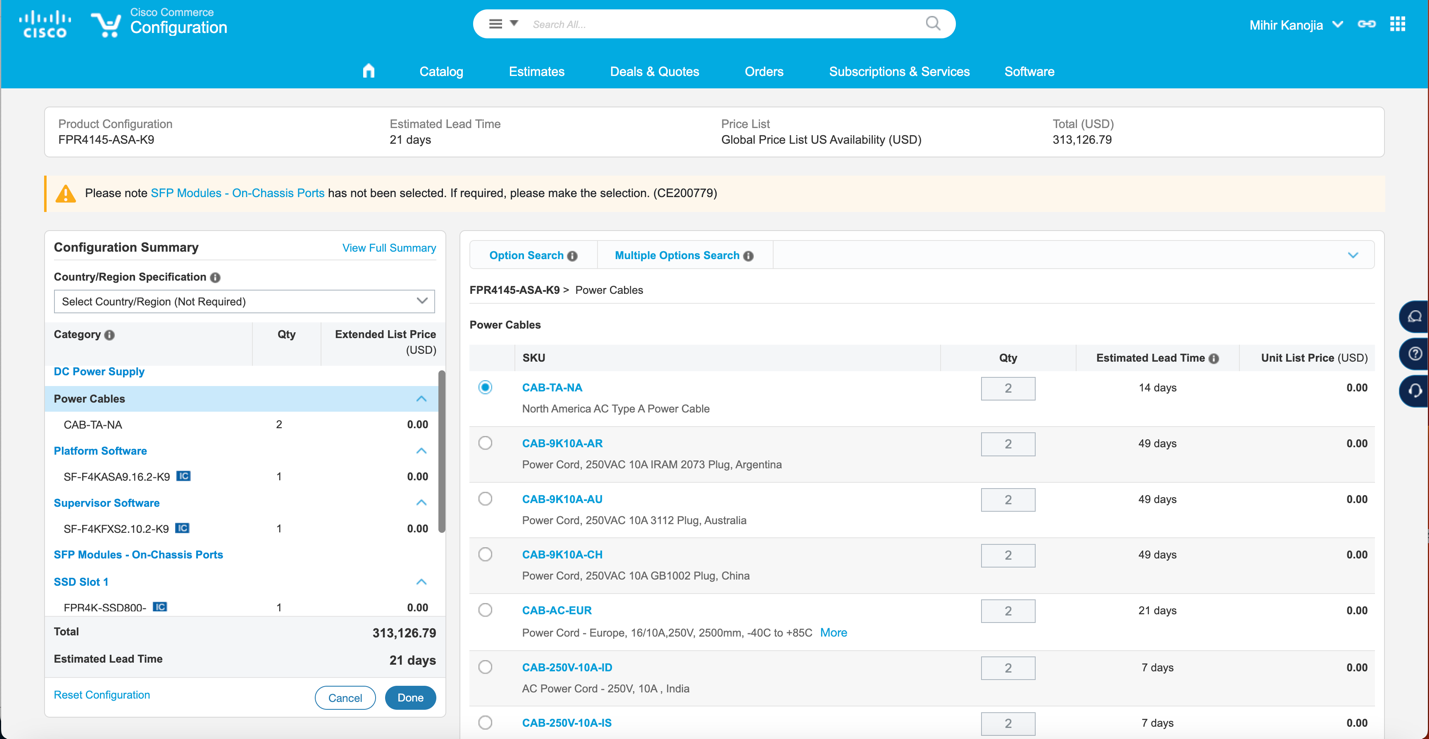
La configuración del Cisco FPR4145-ASA-K9 corresponde a un dispositivo de seguridad de la familia Firepower, diseñado para ofrecer protección avanzada en redes empresariales mediante funcionalidades de firewall de última generación, prevención de intrusiones y control de aplicaciones. Esta configuración resuelve problemas críticos relacionados con la seguridad perimetral, combinando capacidades de firewall ASA con servicios de inspección profunda de tráfico y gestión centralizada, al tiempo que asegura la alimentación eléctrica adecuada para su operación estable.
Campos principales
- Product Configuration: Identifica el modelo exacto del dispositivo, en este caso FPR4145-ASA-K9, que indica un equipo Firepower serie 4100 con funcionalidad integradora ASA.
- Estimated Lead Time: Tiempo estimado de entrega de la configuración o dispositivo, en este caso 21 días, importante para la planificación del despliegue.
- Price List: Define la lista de precios que se aplica, aquí Global Price List US Availability, útil para cotización y administración de licencias y productos.
- Total (USD): Costo calculado total incluyendo software, hardware y accesorios.
- Power Cables: Listado de cables de alimentación compatibles con diferentes estándares regionales. Es crucial seleccionar el cable adecuado para asegurar la operación eléctrica del equipo. En la configuración, está seleccionado el CAB-TA-NA, un cable compatible con Norteamérica.
- Platform Software: Versión del software de plataforma, en este caso SF-F4KASA9.16.2-K9, la cual incluye el sistema operativo que ejecuta el dispositivo y determina las funcionalidades disponibles.
- Supervisor Software: Versión del software de supervisión o ASA, aquí SF-F4KFXS2.10.2-K9, que integra el motor de firewall ASA y servicios de inspección.
- SSD Slot 1: Indica la inclusión de almacenamiento interno requerido para logs, configuraciones y software adicional, en este caso con modelo FPR4K-SSD800.
Compatibilidad de versiones y modelos
El Cisco FPR4145-ASA-K9 utiliza versiones específicas del software Firepower y ASA, tal como las indicadas SF-F4KASA9.16.2-K9 para la plataforma y SF-F4KFXS2.10.2-K9 para supervisor. Estas versiones son compatibles con las funcionalidades avanzadas de inspección y seguridad propias del equipo Firepower 4100, ideales para entornos que requieren alto rendimiento y flexibilidad en políticas de seguridad.
Esta configuración es compatible con modelos dentro de la familia Firepower 4100, que incluye distintas variantes para diferentes exigencias de tráfico y capacidades. Su uso está limitado en modelos anteriores a la serie 4100 que no soporten el sistema operativo Firepower NGFW o cierto hardware de almacenamiento SSD optimizado.
Escenarios de uso y recomendaciones
El FPR4145-ASA-K9 se recomienda en redes empresariales o data centers que requieren control granular de aplicaciones, prevención contra amenazas avanzadas y alta disponibilidad en la capa de seguridad. Su integración combinada ASA y Firepower permite proteger el perímetro frente a ataques externos y administrar políticas internas dinámicas.
Es importante seleccionar adecuadamente los cables de alimentación según la región para garantizar estabilidad y evitar daños eléctricos. Se debe cuidar la actualización periódica del software para mitigar vulnerabilidades. Riesgos asociados pueden incluir fallos en la alimentación si no se usan cables compatibles o retrasos en la implementación debido a los tiempos de entrega.
Comandos de CLI útiles para diagnóstico
show version: Muestra versiones actuales del software plataforma y supervisor.show module: Proporciona estado de módulos instalados y hardware.show power: Consulta estado y configuración de alimentación eléctrica.show running-config: Visualiza configuración activa, incluyendo parámetros de seguridad y red.show interface: Verifica estado de interfaces físicas y virtuales.show tech-support: Genera un reporte completo para análisis avanzado y soporte técnico.
Buenas prácticas de configuración
- Asegurar que el firmware y software estén siempre actualizados para optimizar seguridad y rendimiento.
- Seleccionar los cables de alimentación adecuados según la zona geográfica donde se instalará el equipo para evitar incompatibilidades eléctricas.
- Realizar configuraciones iniciales y cambios mediante CLI para mayor control y reducir errores de interfaz gráfica.
- Implementar políticas de seguridad basadas en la inspección profunda y el contexto de aplicaciones para maximizar protección sin afectar la usabilidad.
- Realizar respaldos periódicos de la configuración y monitorear el estado del dispositivo mediante comandos de diagnóstico.
- Documentar versiones de software y hardware para facilitar mantenimiento y auditorías.