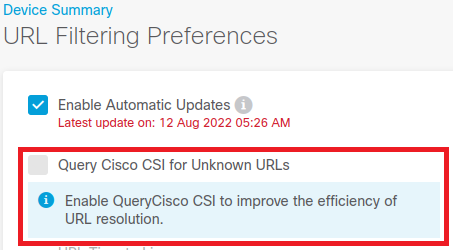
La configuración del filtrado de URLs en dispositivos Cisco Firepower es fundamental para controlar y gestionar el acceso a recursos web potencialmente dañinos o no autorizados. Una característica relevante dentro de esta configuración es la opción de habilitar las consultas al Cisco Security Intelligence (CSI) para URLs desconocidas. Esta función permite mejorar la eficiencia y precisión al momento de resolver el destino de una URL que no está en las bases de datos locales, ayudando a tomar decisiones de bloqueo, alerta o permitidos basadas en inteligencia de amenazas en tiempo real.
Campos principales
- Enable Automatic Updates: Esta opción configura el sistema para descargar y aplicar de forma automática las actualizaciones de las bases de datos de filtrado de URLs. Mantener esta opción activada es crucial para contar con las últimas definiciones y así proteger contra nuevas amenazas emergentes.
- Query Cisco CSI for Unknown URLs: Es una configuración que permite que el dispositivo envíe consultas a Cisco CSI (Security Intelligence) cuando reciba una URL que no esté previamente categorizada en la base de datos local. Al activar este parámetro, el Firepower puede aprovechar la inteligencia global proporcionada por Cisco para una mejor resolución y clasificación de URLs.
- Last Update Timestamp: Muestra la última fecha y hora en que se realizó una actualización automática de las bases de datos. Es un dato importante para validar la vigencia de las definiciones.
Compatibilidad de versiones y modelos
La funcionalidad de consulta a Cisco CSI para URLs desconocidas está disponible principalmente en plataformas Cisco Firepower que ejecutan versiones del software Firepower Threat Defense (FTD) a partir de la 7.4.x,7.6.x en adelante. Se implementa en dispositivos de la familia Firepower 2100 y superiores, incluyendo el Firepower 3800 y 4100.
Sin embargo, es importante destacar que algunos modelos de menor capacidad o versiones muy antiguas pueden no soportar esta característica, o bien contar con un comportamiento limitado en cuanto a la latencia de resolución. Además, para utilizar esta función es necesario que el dispositivo tenga conectividad adecuada a los servicios de Cisco Cloud Intelligence para completar las consultas.
Escenarios de uso y recomendaciones
En ambientes empresariales donde la política de seguridad requiere un control estricto sobre el acceso a sitios web, la habilitación de la consulta al CSI para URLs desconocidas ayuda a complementar las bases locales con información global de amenazas. Así, se reduce el riesgo de acceso a enlaces maliciosos o comprometidos que aún no hayan sido categorizados en las actualizaciones regulares.
No obstante, es crucial evaluar la latencia que puede provocar esta consulta externa, ya que se trata de una llamada a un servicio en la nube que puede impactar ligeramente en el tiempo de resolución de navegación. En escenarios con alto volumen de tráfico web sensible a la latencia, es recomendable monitorizar el impacto o incluso desactivar esta opción para favorecer el desempeño.
Además, para ambientes que operan en sitios con conectividad limitada o sin acceso a Internet, esta función no será efectiva y podría generar problemas de resolución.
Comandos de CLI útiles para diagnóstico
show url-filtering status: Muestra el estado actual del filtrado de URLs y si la opción de actualizaciones automáticas está habilitada.show url-filtering statistics: Proporciona estadísticas sobre las consultas realizadas y el número de URLs resueltas mediante CSI.show running-config url-filtering: Permite visualizar la configuración activa relacionada con el filtrado de URLs.debug url-filtering query: Comando para activar el nivel de debug sobre consultas al CSI, útil para analizar problemas específicos de resolución.show connectivity: Verifica la conectividad general del dispositivo hacia los servicios de Cisco Cloud, requisito para consultas CSI.
Buenas prácticas de configuración
- Siempre activar las actualizaciones automáticas para mantener la base de datos de URLs con las últimas definiciones.
- Habilitar la consulta a Cisco CSI solo si el entorno cuenta con buena conectividad y cuando sea imprescindible ampliar la cobertura del filtrado más allá de la base local.
- Monitorear el rendimiento del dispositivo y posibles retrasos relacionados con la resolución de URLs cuando esta consulta está activada.
- Configurar políticas de filtrado que contemplen un comportamiento adecuado ante URLs desconocidas, definiendo qué acción tomar (bloquear, permitir o alertar).
- Documentar y revisar periódicamente los logs y estadísticas de filtrado para detectar patrones de amenazas o falsos positivos.
- En entornos altamente regulados, complementar con listas blancas y listas negras personalizadas para un control más efectivo.