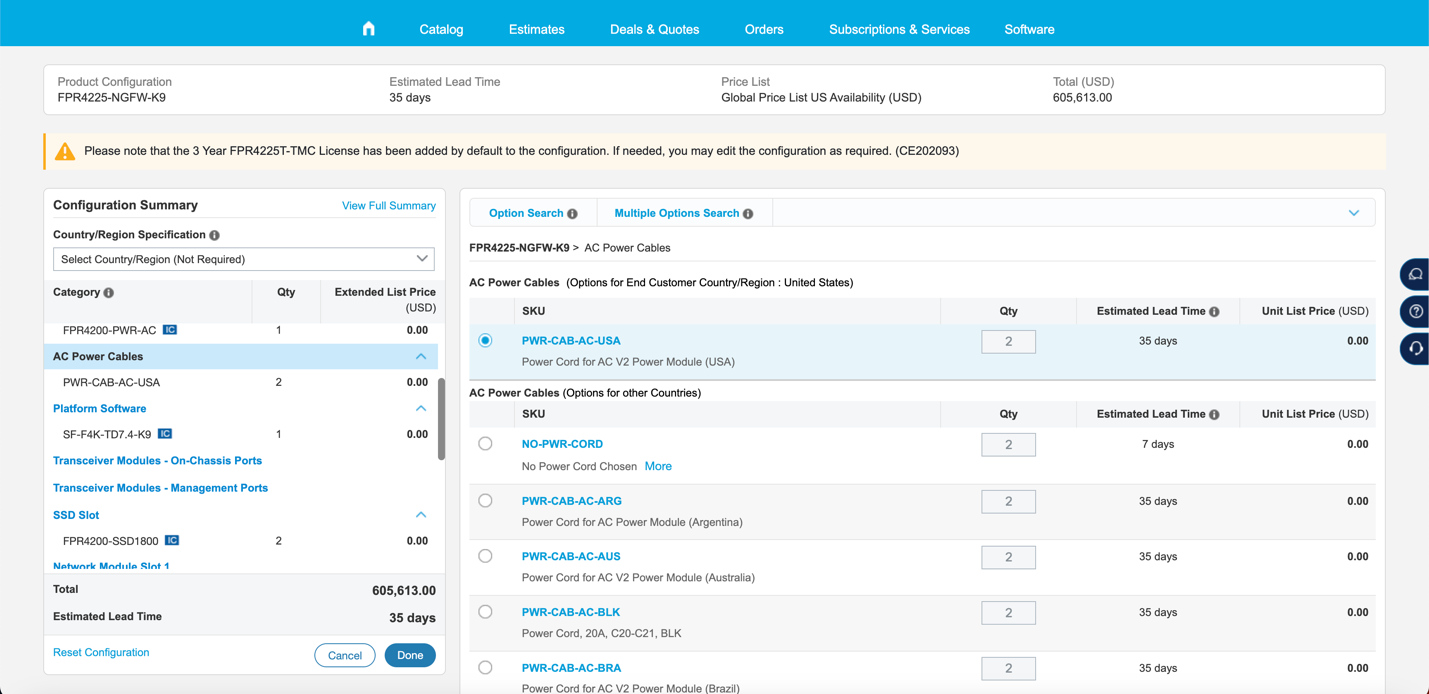
La configuración del Cisco Firepower 4225 NGFW (Next-Generation Firewall) es fundamental para entornos donde la seguridad en ecommerce y la protección avanzada contra amenazas son prioritarias. Este dispositivo combina firewall de última generación con capacidades de inspección profunda y control de aplicaciones, adaptándose a redes de alto rendimiento que requieren proteger transacciones electrónicas y datos sensibles.
El objetivo principal de esta configuración es garantizar un sistema robusto con módulos y licencias adecuados que soporten el tráfico y las funciones de seguridad demandadas en plataformas de ecommerce. Su diseño modular y escalable permite incorporar componentes físicos y software para adaptarse a necesidades específicas y asegurar alta disponibilidad y rendimiento.
Campos principales
- Modelo base (FPR4225-NGFW-K9): Plataforma Firepower 4225 que incluye procesadores y memoria optimizados para análisis avanzado y protección contra amenazas desde la capa de red hasta la aplicación.
- Cables de alimentación (PWR-CAB-AC-USA): Cables AC estándar para EUA, garantizando compatibilidad y suministro energético estable para módulos de potencia.
- Licencia Platform Software (SF-F4K-TD7.4-K9): Licencia que proporciona acceso al software Firepower Threat Defense versión 7.4, necesario para administración y funciones de seguridad avanzadas.
- Módulos SSD (FPR4200-SSD1800): Almacenamiento flash SSD para registro de eventos, almacenamiento de políticas y soporte de análisis, mejorando rendimiento del sistema.
- Opciones regionales: Selección del cableado adecuado según el país o región para asegurar cumplimiento eléctrico y de normativas locales.
Compatibilidad de versiones y modelos
El Cisco Firepower 4225 generalmente corre versiones del software Firepower Threat Defense (FTD) desde la 7.x hasta las versiones más recientes como la 7.4, que ofrece mejoras en la integración de políticas y gestión centralizadas. Esta versión es compatible con modelos de rango medio de la familia Firepower 4100/9300, siendo ideal para medianas y grandes empresas con estaturas de tráfico exigentes.
Las limitaciones se centran en la capacidad máxima de throughput según el modelo y la configuración de módulos físicos. Por ejemplo, el 4225 soporta hasta 20 Gbps con todas las optimizaciones y módulos adecuados. No es recomendable para entornos ultra high-end que requieren capacidades superiores presentes en la serie 9300.
Escenarios de uso y recomendaciones
La configuración descrita es perfecta para redes que manejan plataformas de ecommerce que requieren inspección profunda, prevención de intrusiones, filtrado de URLs y control de aplicaciones. En este contexto, el firewall actúa como primera línea de defensa ante ataques de día cero, malware cifrado y amenazas persistentes.
Es recomendable implementar este dispositivo en perímetros de red o zonas DMZ donde se alojan servidores de ecommerce para segmentar y proteger el entorno. Un riesgo común sin una correcta configuración es la sobrecarga del dispositivo o brechas por licencias insuficientes, por lo que planificar la cantidad de licencias y módulos es crítico.
Comandos de CLI útiles para diagnóstico
show version: Verificar la versión del software y niveles de licencia instalados.show module: Consultar el estado físico de módulos y componentes.show access-list: Revisión de reglas y políticas configuradas para el firewall.show cpu usageyshow memory statistics: Diagnóstico del rendimiento y recursos del sistema.show logging: Acceso a registros de eventos para detectar anomalías o errores.show interface: Visualización del estado e información de interfaces de red.
Buenas prácticas de configuración
- Seleccionar correctamente las versiones de software compatibles con el hardware instalado para evitar incompatibilidades.
- Asignar licencias específicas para las funciones requeridas, evitando limitaciones en la protección y análisis del tráfico.
- Mantener el firmware actualizado con parches de seguridad para proteger contra vulnerabilidades conocidas.
- Configurar redundancia energética y física para garantizar alta disponibilidad, incluyendo la selección correcta de cables según la región.
- Monitorizar constantemente el consumo de recursos para anticipar necesidades de mejora o ampliación de módulos.
- Realizar pruebas de políticas en entornos controlados antes de implementarlas en producción para asegurar que no afecten el rendimiento o accesibilidad.