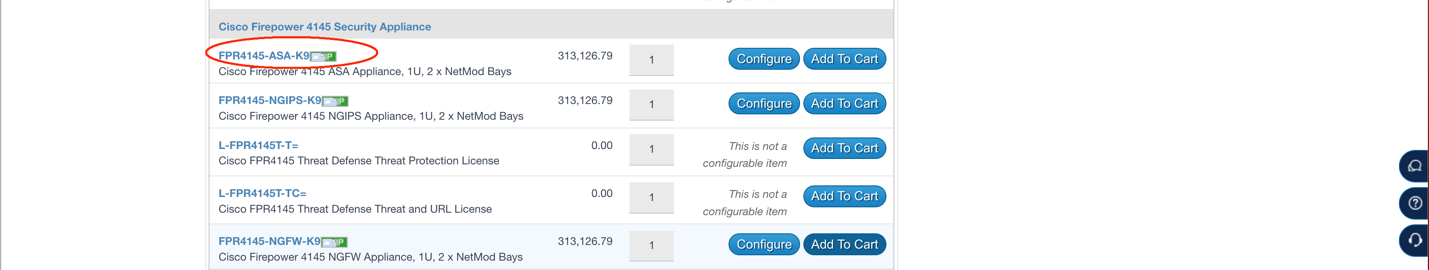
El Cisco Firepower 4145 ASA es un dispositivo de seguridad de alta gama diseñado para proporcionar funcionalidades avanzadas de inspección y protección en redes empresariales. Este equipo combina la robustez del firewall ASA con las capacidades de la plataforma Firepower para ofrecer un control granular del tráfico, detección de amenazas y políticas de seguridad integradas. En entornos con necesidades críticas de seguridad, el uso de esta configuración permite mitigar riesgos como intrusiones, ataques de denegación de servicio y filtrado inapropiado de tráfico malicioso, garantizando la continuidad operativa y protección de la infraestructura TI.
Campos principales
- Modelo: FPR4145-ASA-K9 indica que se trata de un Cisco Firepower 4145 con licencia ASA, destinado a funciones clásicas de firewall junto con Firepower.
- Factor de forma: 1U, correspondiente a un rack estándar de un solo ancho, ideal para centros de datos y salas de telecomunicaciones con espacio optimizado.
- Bays NetMod: 2 x NetMod ofrece capacidad modular para integrar módulos de red adicionales, como interfaces de diferentes velocidades y tecnologías.
- Licencias complementarias: L-FPR4145T-T para protección contra amenazas y L-FPR4145T-TC que añade control de URLs, ampliando las opciones de protección y filtrado.
- Versiones del firmware: Compatible con software Firepower Threat Defense (FTD) y ASA, combinando firewall tradicional con prevención avanzada de intrusiones.
Compatibilidad de versiones y modelos
El Firepower 4145 ASA es compatible principalmente con versiones recientes del software Cisco Firepower Threat Defense (FTD) y ASA de la serie 9.8 en adelante, donde se integran funcionalidades de inspección profunda de paquetes y gestión centralizada mediante Firepower Management Center (FMC). Es común que se implementen en modelos de seguridad empresarial de la serie FPR4XXX, que incluyen variantes con NGIPS, NGFW y ASA.
Las limitaciones técnicas se presentan sobre todo cuando se intentan aplicar versiones anteriores al 9.8, que no soportan algunas funciones modulares o capacidades optimizadas de hardware. Además, si se usan módulos NetMod incompatibles, pueden surgir problemas de reconocimiento y rendimiento. En modelos más antiguos de Cisco ASA se pierde la capacidad integrada de inteligencia contra amenazas que aporta Firepower.
Escenarios de uso y recomendaciones
Este dispositivo es ideal para ambientes que requieren alta disponibilidad y seguridad perimetral robusta, como grandes empresas, proveedores de servicios gestionados y entornos gubernamentales. El Firepower 4145 ASA permite gestionar políticas complejas, inspección completa del tráfico cifrado (SSL/TLS) y control detallado de aplicaciones, mitigando riesgos que van desde ataques de malware hasta filtrado no autorizado de contenido.
Se recomienda implementar segmentación por zonas y aplicar reglas basadas en identidades para optimizar el rendimiento y evitar sobrecargar el equipo con reglas demasiado genéricas o extensas. La integración con soluciones SIEM y sistemas de análisis de eventos mejora la detección y respuesta ante incidentes. En caso de escenarios de alta demanda, configurar adecuadamente el HA (High Availability) es clave para garantizar la continuidad de protección.
Comandos de CLI útiles para diagnóstico
show version– Para verificar la versión del software y el modelo exacto.show module– Permite revisar el estado y reconocimiento de los módulos NetMod instalados.show running-config– Mostrar la configuración activa para revisión de políticas y interfaces.show firewall– Estado y estadísticas del firewall ASA integrado.show managers– Verificación de la conexión con Firepower Management Center.show intrusion– Diagnóstico del sistema de prevención de intrusiones (IPS).show crypto ssl– Información sobre configuraciones de inspección SSL/TLS.debug platform packet– Para análisis detallado de tráfico en tiempo real (uso avanzado con precaución).
Buenas prácticas de configuración
- Realizar actualización constante del firmware para contar con las últimas correcciones y mejoras en seguridad.
- Implementar una estrategia de políticas mínima y explícita, evitando reglas permisivas innecesarias.
- Configurar correctamente las interfaces y módulos NetMod, según las necesidades específicas de red para evitar cuellos de botella.
- Monitorear continuamente eventos y logs mediante el Firepower Management Center o software SIEM que integre logs del ASA.
- Planificar la provisión de licencias para funcionalidades adicionales como Threat Defense o URL filtering desde el inicio del despliegue.
- Probar en laboratorio configuraciones complejas antes de su aplicación en producción para detectar posibles conflictos.
- Habilitar mecanismos de alta disponibilidad (HA) y failover para proteger la red ante fallos físicos o lógicos.
- Auditar periódicamente las reglas y actualizaciones de firmas IPS para mantener la eficacia contra nuevas amenazas.