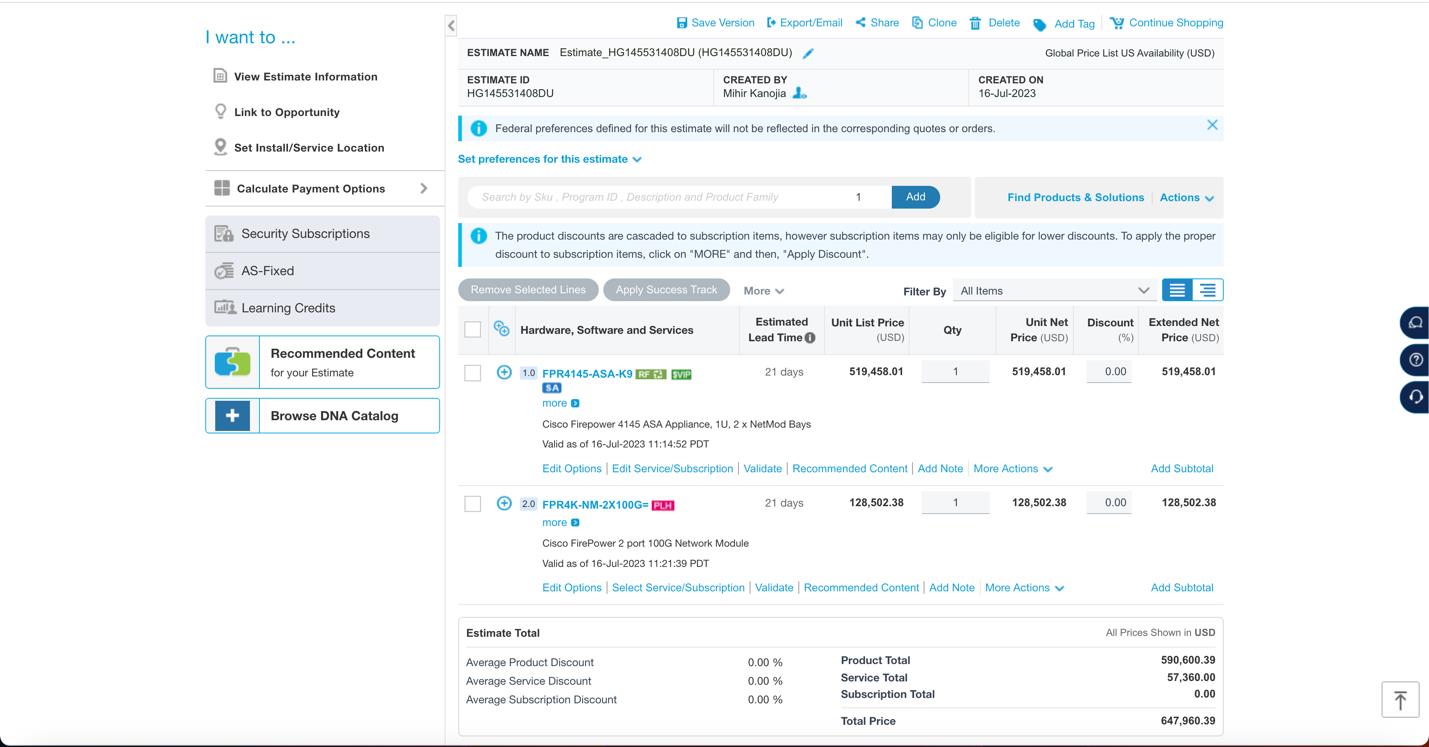
La configuración analizada corresponde a dispositivos de seguridad Cisco Firepower, en particular el appliance ASA 4145-K9 y un módulo de red Firepower 2 puertos 100G (FPR4K-NM-2X100G). Estos equipos están diseñados para ofrecer funciones avanzadas de protección perimetral, inspección profunda de paquetes y desempeño optimizado en entornos donde el volumen de tráfico y la seguridad son críticos, como puede ser un ecommerce con alta demanda. Su implementación resuelve la necesidad de contar con una plataforma robusta capaz de mitigar amenazas, controlar accesos y administrar tráfico de grandes enlaces de red con tecnologías de última generación.
Campos principales
- FPR4145-ASA-K9: Es el modelo del dispositivo Cisco Firepower 4145 ASA Appliance. Este equipo de seguridad ofrece capacidades avanzadas de firewall, IPS/IDS, y manejo de políticas de seguridad integradas dentro de la arquitectura Cisco ASA junto con la plataforma Firepower Services. El sufijo K9 indica que incluye funcionalidades criptográficas habilitadas.
- Unidad (Unit List Price): Se muestra el precio unitario del appliance, reflejando una inversión alta acorde a la robustez y funciones corporativas.
- FPR4K-NM-2X100G: Módulo de red Firepower para ASA que agrega dos puertos de 100 Gigabit Ethernet. Su función es ampliar la capacidad de interconexión, permitiendo manejar tráfico de altísima velocidad, clave en redes de centros de datos o conexiones de backbone para comercio electrónico.
- Lead Time: Tiempo estimado de entrega, fundamental para la planificación de despliegues en entornos críticos.
- Discounts: Aquí no se aplican descuentos, detalle importante para presupuestación y decisiones de compra.
Compatibilidad de versiones y modelos
El Cisco Firepower 4145 ASA trabaja bajo el sistema operativo Cisco ASA con Firepower Services, compatible con versiones recientes del firmware Firepower Management Center (FMC) para gestión centralizada. Suele operar en versiones ASA 9.17.x y superiores para asegurar soporte a características de seguridad modernas y estabilidad en alto rendimiento.
Este appliance está dirigido a implementaciones de gama alta, usados comúnmente en grandes empresas, proveedores de servicios y sectores que demandan alta disponibilidad y throughput con baja latencia. Modelo y módulo se usan especialmente en la familia Firepower NGFW (Next-Generation Firewall) serie 4100, con capacidad para escalar rendimiento mediante la adición de módulos como el 2x100G.
Las limitaciones radican en la necesidad de actualización constante del software para parches de seguridad y en la correcta elección del hardware para ajustarse a la demanda de tráfico; un desajuste puede resultar en cuellos de botella o pérdida de funciones avanzadas.
Escenarios de uso y recomendaciones
Estos dispositivos son ideales para segmentar redes en entornos de ecommerce con gran volumen de transacciones y accesos simultáneos. Proporcionan inspección avanzada contra ataques de capa 7, filtrado de aplicaciones y prevención de intrusiones, críticos cuando se manejan plataformas de venta, bases de datos confidenciales o datos personales sensibles.
El uso del módulo 2x100G es recomendable cuando se requiere conectividad de alta velocidad hacia otros switches de núcleo o data centers, asegurando que el firewall no se convierta en un cuello de botella.
No obstante, hay riesgos asociados, como la complejidad en la configuración inicial que puede dejar reglas demasiado permisivas, o la falta de monitoreo continuo que permita reaccionar ante incidencias. También es crucial mantener las suscripciones de seguridad activas para recibir actualizaciones y feeds de amenazas.
Comandos de CLI útiles para diagnóstico
show version: Permite confirmar firmware y modelo del dispositivo.show interface: Consulta estado de interfaces físicas y módulos instalados.show running-config: Visualiza la configuración actual para verificar reglas y políticas activas.show module: Detalle del estado y versión de módulos instalados como el 2x100G.show security-intelligence: Revisar feeds activos y detección de amenazas.show cpu usageyshow memory: Diagnosticar uso de recursos en la plataforma para asegurar rendimiento óptimo.
Buenas prácticas de configuración
- Realizar segmentación estricta de redes con políticas claras minimizando el acceso innecesario a recursos críticos.
- Actualizar firmware y firmas de amenazas periódicamente para mantener protección frente a vulnerabilidades emergentes.
- Implementar monitoreo constante con alertas configuradas para detectar patrones anómalos.
- Utilizar autenticación fuerte para gestión del dispositivo con roles administrativos definidos.
- Probar configuraciones en entornos aislados antes de desplegar en producción para evitar impacto no previsto.
- Documentar configuraciones y cambios para mantener trazabilidad y facilitar auditorías.
- Considerar integración con plataformas SIEM para análisis centralizado de eventos y respuestas automáticas.