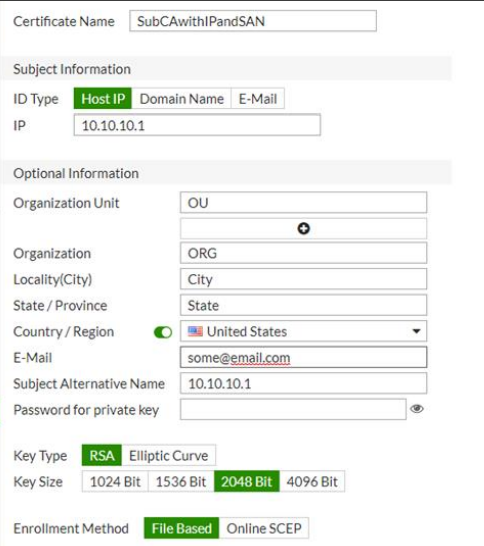
La configuración de certificados digitales en dispositivos FortiGate es fundamental para garantizar comunicaciones seguras en una red corporativa. Este tipo de configuración permite la emisión y gestión de certificados que autentican identidades de hosts o usuarios, facilitando servicios como VPN, autenticación SSL, y cifrado de tráfico. Al crear un certificado con parámetros específicos, se resuelve el problema de asegurar la conexión entre el dispositivo y sus clientes o servidores, garantizando confidencialidad, integridad y autenticidad.
Campos principales
A continuación, se describen los campos esenciales en la configuración de un certificado dentro de FortiGate:
- Certificate Name: Define el nombre identificativo del certificado para referenciarlo fácilmente en la plataforma.
- ID Type: Selecciona el tipo de identificación para el certificado, comúnmente Host IP, Domain Name o E-Mail. Esto determina qué identidad se certifica, ya sea una dirección IP, un dominio o un correo electrónico.
- IP: Campo destinado a colocar la dirección IP cuando el ID Type sea Host IP. Es crucial que esta IP represente correctamente el host al que se asignará el certificado para evitar errores de validación SSL/TLS.
- Organization Unit (OU): Identifica la unidad organizativa que emite o utiliza el certificado, útil para clasificación interna y administración.
- Organization (ORG): Nombre de la empresa o entidad bajo la cual se emite el certificado, aportando un nivel adicional de confianza.
- Locality (City): Ciudad donde se ubica la organización, generalmente para información administrativa y cumplimiento de normativas.
- State / Province: Estado o provincia correspondiente a la ubicación de la organización.
- Country / Region: País asociado al certificado, importante para la internacionalización y políticas específicas de seguridad. Su activación añade este dato al certificado.
- E-Mail: Dirección de correo electrónico relacionada al propietario o administrador del certificado, útil en notificaciones o gestión.
- Subject Alternative Name (SAN): Campo clave que permite incluir nombres alternativos o direcciones IP adicionales para el certificado, aumentando su flexibilidad en entornos multi-host.
- Password for private key: Contraseña opcional para proteger la clave privada asociada al certificado, esencial para prevenir accesos no autorizados en caso de robo de archivos.
- Key Type: Define el algoritmo criptográfico para la clave, comúnmente RSA o Elliptic Curve, siendo esta última recomendada por su eficiencia y seguridad moderna.
- Key Size: Tamaño de la clave en bits, donde 2048 y 4096 bits son estándares para asegurar un equilibrio entre rendimiento y robustez.
- Enrollment Method: Método de inscripción para obtener el certificado, pudiendo ser File Based (archivo local) u Online SCEP (protocolo automatizado), lo que determina el flujo de emisión y renovación.
Escenarios de uso y recomendaciones
Esta configuración se aplica en múltiples escenarios donde un FortiGate actúa como punto de control seguro, tales como:
- Implementación de VPN SSL: El certificado asegura la autenticidad del gateway y cifra la conexión de usuarios remotos.
- Servicios HTTPS administrados: Para la administración remota mediante web, evitando interceptación mediante cifrado SSL/TLS.
- Autenticación con certificados para dispositivos o usuarios: Verificación mutua con certificados para fortalecer la identidad digital.
Si la configuración es incorrecta, por ejemplo, si el ID Type no coincide con el nombre esperado en el cliente, pueden ocurrir errores de validación TLS que impiden conexiones seguras. Otro error típico es seleccionar tamaños de clave muy pequeños o usar métodos de inscripción vulnerables, comprometiendo la seguridad.
El fabricante recomienda usar claves de al menos 2048 bits para RSA o curvas modernas para ECC, además de proteger la clave privada con contraseña y emplear mecanismos automáticos de renovación para minimizar riesgos.
Comandos de CLI útiles para diagnóstico
get vpn certificate local: lista los certificados locales instalados en el dispositivo.diagnose debug application ssl 255: activa el debug para SSL, útil para detectar errores en la negociación del certificado.show full-configuration certificate local: muestra la configuración detallada del certificado local, incluyendo campos y parámetros.execute vpn certificate verify local <nombre_certificado>: verifica la validez de un certificado local específico.diagnose debug enableydiagnose debug disable: para iniciar y detener sesiones de debug cuando se analizan trazas relacionadas con certificados.
Buenas prácticas de configuración
- Usar claves criptográficas de 2048 bits como mínimo para RSA o preferiblemente Elliptic Curve con curvas seguras.
- Proteger siempre la clave privada con una contraseña robusta y almacenarla en entornos seguros.
- Configurar correctamente el campo Subject Alternative Name para evitar errores en múltiples identificadores.
- Evitar dejar campos de información subjetiva vacíos (como organización y localización) para mantener buenos estándares y trazabilidad.
- Implementar renovaciones automáticas con métodos como Online SCEP para mantener certificados siempre vigentes.
- Realizar pruebas de validación y diagnósticos periódicos con comandos CLI para detectar problemas tempranamente.
- Documentar claramente la configuración y cambios en el certificado para controles internos y auditorías.
- Actualizar siempre el firmware del FortiGate para soportar algoritmos criptográficos y configuraciones modernas recomendadas por el fabricante.