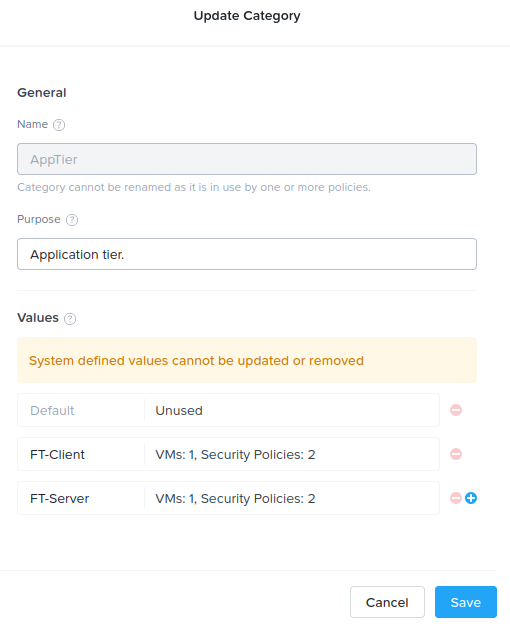
En entornos de redes empresariales, la clasificación y categorización de aplicaciones es fundamental para asignar políticas de seguridad precisas y optimizar el rendimiento del firewall. La configuración de categorías de aplicaciones en dispositivos FortiGate permite a los administradores definir grupos personalizados que facilitan la aplicación de reglas específicas sobre tráfico por aplicación, mejorando el control y la visibilidad del flujo de datos en la red.
Campos principales
La configuración de una categoría de aplicación en FortiGate consta de los siguientes campos clave:
- Name (Nombre): Es el identificador único de la categoría. En este caso, «AppTier» es el nombre asignado. Este campo no puede ser modificado si la categoría está en uso, garantizando la integridad de las políticas vinculadas.
- Purpose (Propósito): Describe el objetivo o función de la categoría. Aquí se define explícitamente como «Application tier», ayudando a diferenciar el rol o tipo de aplicaciones que agrupa esta categoría.
- Values (Valores): Representan las etiquetas específicas dentro de la categoría que pueden asignarse a aplicaciones o políticas. En el ejemplo, se observan etiquetas como «Default», «FT-Client» y «FT-Server». Cada una puede estar vinculada a máquinas virtuales (VMs) y políticas de seguridad.
- System defined values (Valores definidos por el sistema): Estos valores predefinidos son inmodificables, protegiendo configuraciones base esenciales para el firewall.
- Controles de edición: Los botones de añadir (+) y eliminar (-) permiten modificar los valores personalizados, ajustando dinámicamente la categoría según las necesidades de la red.
Compatibilidad de versiones y modelos
La funcionalidad de creación y gestión de categorías personalizadas en FortiGate está disponible en versiones modernas de FortiOS, típicamente desde la rama 7.4.x,7.6.x en adelante, con mejoras y cambios menores en las versiones 7.4.x,7.6.x, 7.0 y 7.2. El soporte para esta característica depende del modelo y la familia del dispositivo:
- Modelos de gama media y alta: Equipos orientados a pymes y empresas medianas suelen soportar esta funcionalidad con interfaces gráficas avanzadas y CLI profesionales.
- Modelos para sucursales o equipos de borde (branch): Estos dispositivos generalmente tienen soporte limitado o interfaces simplificadas, pero pueden manejar categorías básicas.
- Modelos de centros de datos o alta capacidad: Permiten configuraciones más complejas y escalables, incluyendo miles de categorías y etiquetas.
Las limitaciones habituales incluyen la imposibilidad de renombrar categorías en uso, diferencias en la interfaz web entre versiones mayores, y cambios en la nomenclatura o estructura de los valores en actualizaciones importantes del firmware. Es recomendable revisar las notas de versión antes de actualizar para adaptarse a estos cambios.
Escenarios de uso y recomendaciones
Esta configuración es especialmente útil para administrar aplicaciones en entornos multi-tier, donde se desea segmentar el tráfico entre, por ejemplo, clientes, servidores y aplicaciones intermedias. Algunos escenarios típicos incluyen:
- Separación de tráfico: Asignar políticas de firewall diferentes sobre la base de categorías como FT-Client y FT-Server permite un control granular de la seguridad y el rendimiento.
- Visibilidad mejorada: Facilita el monitoreo y reportes diferenciados sobre el comportamiento de aplicaciones agrupadas según su función.
- Optimización de políticas automáticas: Integrar categorías con perfiles de inspección específicos para agilizar la gestión y reducir errores humanos.
Si se configura incorrectamente, por ejemplo asignando valores erróneos o sobrecargando una categoría, se pueden generar conflictos entre políticas, denegación involuntaria de tráfico legítimo o pérdida de visibilidad. Fortinet recomienda siempre validar el uso de categorías en las políticas antes de aplicar cambios y mantener la documentación actualizada.
Comandos de CLI útiles para diagnóstico
Para administrar y diagnosticar configuraciones relacionadas con categorías de aplicaciones en FortiGate vía CLI, estos comandos son claves:
config firewall application-category: Entrar a la configuración de categorías de aplicaciones.show: Mostrar la configuración actual de categorías y valores definidos.diagnose debug application application-control -1: Activar la depuración del control de aplicaciones para monitorear coincidencias de categorías en el tráfico.get firewall policy: Revisar las políticas vinculadas a categorías específicas.diagnose log filter category applicationydiagnose log read: Configurar y revisar los logs relacionados a eventos de aplicación y su clasificación.
Buenas prácticas de configuración
- Planificar la estructura de categorías antes de crearlas para evitar redundancias y confusión.
- No modificar ni eliminar categorías en uso para prevenir interrupciones en políticas activas.
- Nombrar valores y categorías con convenciones claras y descriptivas que reflejen su función.
- Validar cambios en ambientes de prueba previo al despliegue en producción.
- Actualizar y sincronizar la documentación para mantener un registro exacto de la configuración aplicada.
- Utilizar las opciones de auditoría y log para detectar comportamientos anómalos o errores de asignación de categorías.