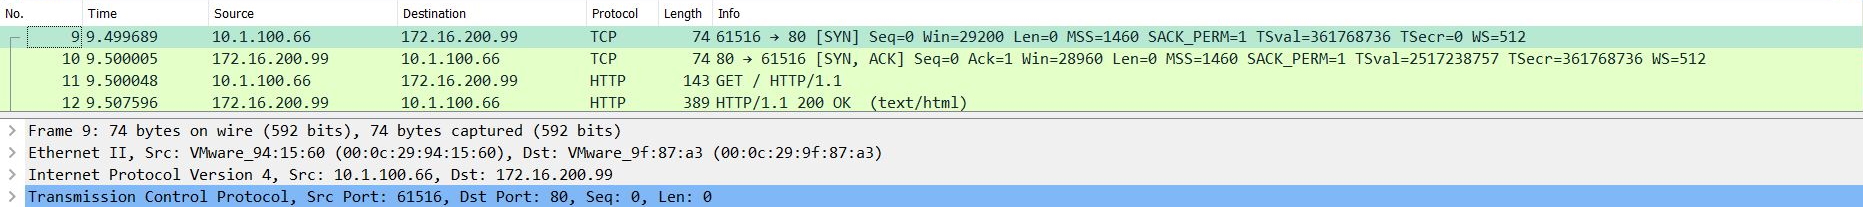
En esta configuración observamos una captura de tráfico de red enfocada en una sesión TCP entre dos hosts pertenecientes a diferentes subredes privadas. Este tipo de análisis es fundamental para entender la comunicación entre dispositivos en una red local o interconectada, y para solucionar problemas relacionados con la conectividad, latencia o problemas en la transferencia de datos HTTP.
Campos principales
- Frame: Indica la cantidad total de bytes capturados y el tamaño en bits del paquete. Esto es útil para dimensionar la carga en la red o identificar paquetes fragmentados.
- Time: Marca temporal preciso del paquete, importante para correlacionar la secuencia de eventos en la comunicación o detectar retrasos en el flujo de datos.
- Source y Destination: Direcciones IP de origen y destino. Permiten identificar qué dispositivos están intercambiando información y son clave en el análisis de políticas de firewall o rutas.
- Protocol: En este caso TCP y HTTP, el primero es el protocolo de transporte, responsable de la entrega fiable de datos; el segundo indica que la carga útil del TCP es comunicación web estándar.
- Length: Tamaño total del paquete a nivel de la capa 4, ayuda a evaluar la eficiencia de transmisión y fragmentación.
- Info: Proporciona detalles adicionales, como puertos de origen y destino, flags TCP (SYN, ACK), número de secuencia, ventana de tamaño para control de flujo, y contenido HTTP (GET, 200 OK). Esto es esencial para diagnosticar el estado de la conexión TCP y el resultado de la solicitud HTTP.
- Ethernet II: Detalles de la capa de enlace, incluyendo direcciones MAC de origen y destino, que son clave para isolamiento de problemas en la LAN o en la segmentación de dominios de broadcast.
- Internet Protocol Version 4: Contiene la IP de origen y destino y otros parámetros que permiten encaminar correctamente el paquete.
- Transmission Control Protocol (TCP): Muestra la negociación y control de la conexión, con información sobre puertos (ejemplo: origen 617.4.x,7.7.x, destino 80), flags que indican inicio de sesión, sincronización y confirmaciones, y tamaño de la ventana para control de flujo.
Compatibilidad de versiones y modelos
Este tipo de análisis se realiza comúnmente con herramientas de captura como Wireshark, compatibles con cualquier equipo capaz de generar o recibir tráfico TCP/IP, independientemente del fabricante o modelo. En entornos con equipos FortiGate, Cisco o Mikrotik, la captura puede realizarse desde la CLI o mediante aplicaciones integradas.
El soporte TCP/IP es universal desde las primeras versiones de firmware y modelos de dispositivos y sistemas operativos. Sin embargo, las capacidades para filtrar, interpretar y extraer detalles específicos de protocolos de nivel superior pueden variar: versiones más recientes de firmware en dispositivos Fortinet o Cisco incluyen mejor soporte para descifrado SSL o inspección profunda en paquetes.
Limitaciones comunes incluyen:
- Equipos o firmware antiguos quizá no soportan análisis avanzado de protocolos o no permiten captura nativa sin herramientas externas.
- Algunos dispositivos de gama baja no cuentan con recursos para realizar inspección profunda en tiempo real, lo cual limita la capacidad para detectar anomalías TCP o HTTP en vivo.
- Las interfaces de usuario y comandos pueden cambiar entre versiones, por lo tanto es importante consultar siempre la documentación específica para cada plataforma y versión.
Escenarios de uso y recomendaciones
Este tipo de captura se utiliza principalmente para:
- Diagnosticar problemas de conectividad TCP, como fallos en la apertura de sesión (SYN no respondido), retransmisiones o pérdidas de paquetes.
- Verificar el correcto flujo HTTP, asegurando que la solicitud (GET) y la respuesta (200 OK) se transmiten sin errores y en orden.
- Monitorear fuentes de tráfico y puertos, clave para implementar políticas de firewall o control de acceso.
Si se configura mal la captura o análisis pueden pasar desapercibidos problemas críticos como ataques de SYN flood, paquetes fuera de secuencia o respuestas tardías que afectan la experiencia de usuario. Además, no asegurar que el tráfico provea confiabilidad puede dejar la red vulnerable a interrupciones.
El fabricante recomienda mantener siempre actualizado el firmware, usar herramientas adecuadas para la captura, y complementar el análisis con logs y pruebas de conectividad para tener un diagnóstico completo.
Comandos de CLI útiles para diagnóstico
- FortiGate:
diagnose sniffer packet any 'tcp port 80' 4: Filtra y muestra tráfico TCP en puerto 80 a nivel detallado.execute ping 172.16.200.99: Verifica conectividad de red con el destino.diagnose sys session list: Revisa sesiones activas TCP para verificar estados.
- Cisco IOS:
show tcp brief: Muestra conexión TCP activas y estadísticas.debug ip packet detail: Permite monitorear detalles de paquetes IP en tiempo real.ping 172.16.200.99: Testea conectividad IP.
- Wireshark (GUI):
- Filtro:
tcp.port == 80para aislar tráfico HTTP. - Inspección de flags TCP para diagnosticar problemas de handshake.
- Filtro:
Buenas prácticas de configuración
- Asegurar sincronización de tiempos en los dispositivos para correlacionar capturas y eventos.
- Limitar la captura a segmentos o protocolos relevantes para optimizar el rendimiento y análisis.
- Validar que las sesiones TCP se cierran adecuadamente para evitar sesiones huérfanas o saturación.
- Actualizar firmware y herramientas de captura para soportar las últimas versiones de protocolos y evitar errores causados por incompatibilidades.
- Monitorear el tráfico regularmente para detectar anomalías tempranas antes de que generen problemas de red graves.
- Implementar seguridad en la red, como segmentación y firewalls, para evitar accesos no autorizados que podrían saturar las redes o hacer ataques TCP.