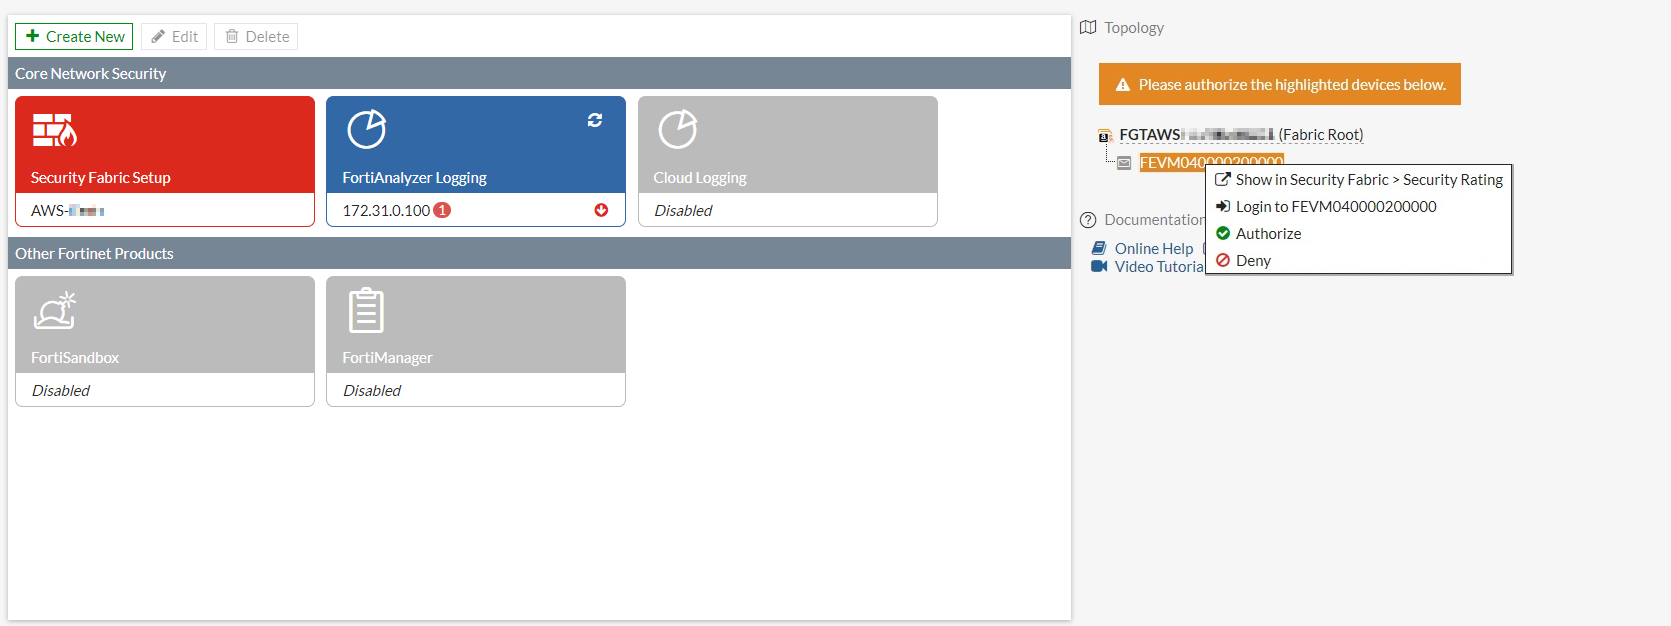
La configuración de autorización en Fortinet Security Fabric es un componente esencial para la administración segura y eficiente de dispositivos dentro de una infraestructura de red. Este proceso permite a los administradores validar y controlar qué dispositivos pueden integrarse formalmente al Security Fabric, asegurando así que sólo los equipos confiables participen en el ecosistema de seguridad consolidada. La autorización resuelve el problema de acceso no controlado o potencialmente malicioso, evitando que dispositivos no autorizados puedan afectar la visibilidad y gestión centralizada de la red.
Campos principales
- Dispositivo listado para autorización: Se muestra el identificador único del dispositivo, típicamente su ID o número de serie, lo que permite reconocerlo de manera inequívoca dentro del fabric.
- Acciones de autorización: Opciones para Authorize (autorizar) o Deny (denegar) el dispositivo. Autorizar implica que el dispositivo pasará a formar parte de la malla de seguridad y podrá compartir datos y políticas, mientras que denegar impide su inclusión.
- Opciones adicionales: Se puede acceder a funciones como iniciar sesión directamente en el dispositivo para una administración más detallada o visualizar su estado dentro del Security Fabric, facilitando diagnósticos y auditorías.
- Indicadores de estado: Como símbolos o iconos que muestran si hay errores en la conexión con servicios de logging como FortiAnalyzer o si características como Cloud Logging están activadas/desactivadas. Son vitales para monitorear la salud del fabric.
Compatibilidad de versiones y modelos
La funcionalidad de autorización en Fortinet Security Fabric está presente en las versiones más recientes de FortiOS, especialmente desde la 7.4.x,7.6.x en adelante, con mejoras y refinamientos en versiones 7.4.x,7.6.x, 7.0 y 7.2. Estas versiones incluyen mecanismos de integración más robustos y mayor granularidad en políticas de autorización.
En cuanto a hardware, esta característica es común en FortiGate de gamas media y alta, que funcionan como dispositivos raíz del fabric y pueden gestionar múltiples nodos secundarios. También la utilizan dispositivos en sucursales y centros de datos que requieran una visibilidad consolidada. En modelos muy pequeños o antiguos, algunas opciones avanzadas como la integración con FortiAnalyzer o Cloud Logging pueden no estar soportadas o presentan interfaces simplificadas.
Un aspecto importante es que, en versiones antiguas, los parámetros para la autorización podían cambiar de nombre o ubicación dentro de la GUI o CLI, por lo que es recomendable consultar siempre la documentación para evitar configuraciones erróneas o incompletas.
Escenarios de uso y recomendaciones
Este tipo de configuración es fundamental en entornos donde se despliegan múltiples dispositivos Fortinet para formar una red de seguridad unificada. Por ejemplo, en empresas con varias sucursales, el Security Fabric centraliza la gestión y protección. Aquí, la autorización garantiza que sólo los dispositivos comprobados y controlados puedan intercambiar información sensible.
Si se configura incorrectamente la autorización —por ejemplo, autorizando dispositivos desconocidos o rechazando equipos legítimos— puede derivar en brechas de seguridad o fallos en la comunicación de políticas y logs. El fabricante recomienda activar la autorización manual para cada dispositivo nuevo y revisar periódicamente el estado de los nodos para detectar posibles intrusiones o desconexiones.
Además, es aconsejable mantener actualizado el firmware de todos los dispositivos del fabric para aprovechar las últimas mejoras de seguridad y compatibilidad con servicios adicionales como FortiAnalyzer y Cloud Logging.
Comandos de CLI útiles para diagnóstico
diagnose debug application fnsysctl -1: Para ver los logs detallados de integración del Security Fabric.get system status: Muestra la versión de firmware y el estado general del FortiGate, útil para verificar compatibilidad.diag test application securefabric 1: Permite probar la comunicación y sincronización con los nodos del Security Fabric.execute fabric-device list: Lista los dispositivos conectados al fabric e indica el estado de autorización.diagnose debug enableydiagnose debug disable: Para iniciar y detener la captura de logs durante pruebas.
Buenas prácticas de configuración
- Establecer siempre la autorización manual para los dispositivos nuevos, confirmando su procedencia antes de permitir la integración en el fabric.
- Mantener actualizado el firmware para evitar incompatibilidades y problemas de seguridad.
- Verificar que los servicios complementarios como FortiAnalyzer estén correctamente configurados y en línea para un monitoreo eficiente.
- Documentar las autorizaciones realizadas, manteniendo un registro de dispositivos autorizados y rechazados para auditorías.
- Realizar pruebas de comunicación periódicas entre dispositivos del fabric para detectar anomalías anticipadamente.
- Evitar las configuraciones automáticas masivas sin control, ya que pueden introducir dispositivos no confiables en la red.
- Monitorear alertas del Security Fabric para actuar rápidamente en casos de denegación o errores de conexión.