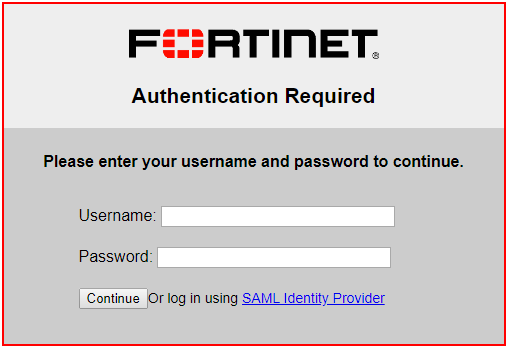
La configuración de autenticación SAML en dispositivos FortiGate se utiliza para integrar el firewall con un proveedor de identidad externo (IdP), facilitando así el inicio de sesión único (SSO) para usuarios que acceden a recursos protegidos. Este método de autenticación ayuda a mejorar la experiencia del usuario y a centralizar la gestión de credenciales, además de incrementar la seguridad al delegar la verificación en un sistema especializado.
Campos principales
En la configuración típica de autenticación SAML en FortiGate, se utilizan varios campos clave:
- Username: campo donde el usuario introduce su nombre de usuario, que será enviado al IdP para validación.
- Password: se solicita la contraseña asociada al usuario, necesaria para la autenticación en el IdP.
- SAML Identity Provider (IdP) Link: enlace o URL que redirige al usuario hacia el IdP externo donde se realiza la autenticación real mediante SAML.
- Botón Continue: permite enviar las credenciales al backend del sistema para iniciar el proceso de autenticación SAML.
Activar la opción de autenticación SAML en FortiGate reemplaza la autenticación local por esta integración federada. Si no está configurado correctamente, puede impedir el acceso de usuarios legítimos o generar errores 412, que indican problemas de autenticación o autorización.
Compatibilidad de versiones y modelos
La autenticación SAML es una funcionalidad que Fortinet ha incorporado a partir de versiones firmware FortiOS 6.0 en adelante, con mejoras y soporte ampliado confirmadas en 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y versiones superiores. Esta característica está disponible principalmente en los dispositivos de gama media y alta, como FortiGate 60F en adelante, así como en equipos diseñados para sucursales o datacenters.
Modelos muy antiguos o de gama baja pueden no contar con soporte completo para SAML o con limitaciones en la interfaz gráfica que dificultan la configuración avanzada. En versiones muy antiguas de FortiOS, ciertos campos y parámetros han cambiado de nombre y ubicación, lo que requiere tener en cuenta la documentación específica según la versión para evitar problemas de configuración.
Escenarios de uso y recomendaciones
El uso de autenticación SAML en FortiGate es ideal en entornos corporativos donde la administración centralizada de usuarios y la experiencia SSO son prioritarias. Por ejemplo, empresas con directorios de Active Directory federados a través de un proveedor de identidad en la nube (como Azure AD o Okta) suelen implementar SAML para que los empleados accedan a la VPN o portales internos sin necesidad de varias credenciales.
Si esta configuración se realiza de forma incorrecta, puede generar bloqueos de acceso masivos o exponer la red a riesgos si las sesiones no se gestionan correctamente. Fortinet recomienda siempre probar la configuración en entornos controlados antes de un despliegue en producción y activar registros detallados para monitorear tanto los accesos exitosos como los fallidos.
Comandos de CLI útiles para diagnóstico
Para verificar la configuración y diagnosticar problemas relacionados con autenticación SAML en FortiGate, se pueden utilizar los siguientes comandos:
diagnose debug auth saml enable: activa el modo debug específico para procesos SAML.get user saml-identity: muestra las identidades SAML actuales y su estado.diagnose debug application sslvpn -1: útil para analizar problemas de autenticación en portales SSLVPN que usan SAML.show full-configuration user saml: permite revisar la configuración completa SAML aplicada.execute log filter category 01yexecute log display: para visualizar logs relacionados con autenticación de usuarios.
Buenas prácticas de configuración
- Validar que el certificado del proveedor de identidad esté vigente y correctamente instalado en FortiGate.
- Configurar tiempos de sesión y expiración para evitar accesos prolongados no autorizados.
- Utilizar métodos de autenticación multifactor en el IdP para fortalecer la seguridad.
- Probar la configuración en un ambiente de prueba para minimizar interrupciones a usuarios finales.
- Mantener actualizado el firmware del FortiGate para aprovechar mejoras en soporte SAML y seguridad.
- Documentar la configuración y actualizarla cuando se realicen cambios en el IdP o en la infraestructura de red.
- Evitar mezclar autenticación local y SAML para los mismos perfiles de usuario sin una estrategia clara para evitar conflictos.
- Monitorizar logs para detectar intentos de acceso fallidos que puedan indicar ataques o mala configuración.