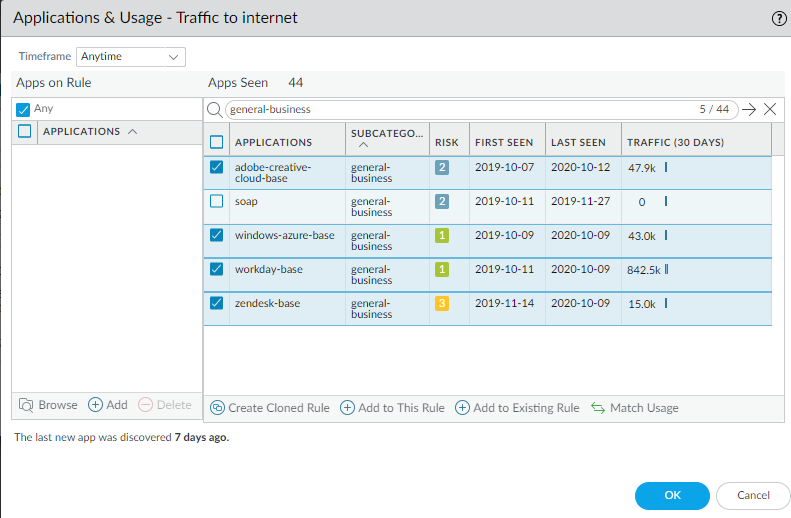
La configuración presentada corresponde a la gestión avanzada de aplicaciones en un firewall Palo Alto Networks, específicamente orientada al control de tráfico hacia internet. Esta funcionalidad resuelve problemas esenciales como la visibilidad granular sobre aplicaciones críticas, control diferenciado según riesgos estimados y la optimización del rendimiento basado en el uso histórico del tráfico.
Campos principales
A continuación, se detallan los campos observados en esta configuración:
- Apps on Rule: Permite seleccionar aplicaciones específicas o un conjunto para incluir en la regla de tráfico. En el ejemplo, una búsqueda focalizada por la subcategoría general-business permite filtrar múltiples aplicaciones comerciales.
- APLICACIONES (Applications): Lista las aplicaciones filtradas que pueden ser incluidas o excluidas de esta regla y control. Ejemplos incluyen adobe-creative-cloud-base, windows-azure-base, workday-base y zendesk-base.
- SUBCATEGORÍA (Subcategory): Clasificación funcional o sectorial bajo la cual se engloban las aplicaciones, facilitando la gestión colectiva.
- RIESGO (Risk): Escala numérica asignada por Palo Alto Networks a cada app, representando su potencial nivel de amenaza o criticidad. Por ejemplo, riesgo 3 para zendesk-base indica un elevado nivel de atención.
- FECHA PRIMERA VEZ VISTO (First Seen) y ÚLTIMA VEZ VISTO (Last Seen): Indican cuándo fue la primer y última vez que el firewall identificó actividad de la aplicación, permitiendo análisis temporales de uso.
- TRÁFICO (Traffic – 30 days): Volumen de tráfico registrado en los últimos 30 días, información clave para dimensionar políticas y priorización.
Compatibilidad de versiones y modelos
Esta funcionalidad de gestión y visualización de aplicaciones está disponible en versiones moderadas a recientes del sistema operativo PAN-OS, típicamente desde la 8.x en adelante, mejorando progresivamente la precisión con cada release. Es compatible con casi toda la línea de firewalls Palo Alto Networks, incluyendo modelos de la serie PA-7000, PA-5200 y PA-3200, donde el manejo detallado de aplicaciones es crítico para ambientes empresariales.
Sin embargo, modelos muy antiguos o versiones muy anteriores a PAN-OS 8 pueden no soportar la granularidad o la interfaz gráfica avanzada para manejar estos reportes y filtros integrados, limitando la experiencia y visibilidad. En entornos virtuales (VM-Series) la funcionalidad también se encuentra disponible con limitaciones asociadas a recursos asignados y velocidad de inspección.
Escenarios de uso y recomendaciones
Este tipo de configuración es fundamental para organizaciones que necesitan controlar el acceso y uso de aplicaciones basadas en la nube o SaaS desde sus usuarios hacia internet, como plataformas creativas, ERP o CRM. Al aplicar filtros por categoría, riesgo y tráfico histórico, el equipo de seguridad puede elaborar políticas que permitan o bloqueen aplicaciones considerando el impacto operacional y amenazas potenciales.
Por ejemplo, limitar aplicaciones con riesgo alto y poco uso puede evitar vulnerabilidades expuestas o fugas de datos. De igual forma, conocer fechas de actividad permite auditorías precisas y detección de anomalías en el patrón normal de uso. El riesgo de no usar esta visibilidad implica mayor superficie de ataque, abuso de ancho de banda o incumplimiento de políticas corporativas.
Comandos de CLI útiles para diagnóstico
show running security-policy: Ver las reglas activas y sus aplicaciones permitidas o bloqueadas.show session all filter application: Inspeccionar sesiones actuales que involucren una aplicación específica para diagnóstico de conexión.show counter global filter severity: Analizar contadores globales que pueden indicar problemas o bloqueos relacionados a aplicaciones.request application-call closing-sessions filter application: Cerrar sesiones activas de una aplicación problemática para forzar renovaciones de conexión.debug dataplane packet-diag show drop: Investigar paquetes descartados relacionados con políticas de aplicaciones.
Buenas prácticas de configuración
- Actualizar periódicamente el App-ID para asegurarse de contar con la detección más reciente y precisa de aplicaciones.
- Definir y mantener categorías de riesgo claramente alineadas con políticas corporativas y requerimientos de compliance.
- Monitorear permanentemente el tráfico histórico para ajustar reglas de acceso y evitar cuellos de botella o riesgos innecesarios.
- Utilizar filtros avanzados y combinaciones de aplicaciones para no sobrecargar reglas con configuraciones muy amplias o generales.
- Integrar reportes de uso y riesgo con sistemas SIEM para correlación y análisis de tendencias de seguridad.
- Probar y validar configuraciones en entornos controlados antes de aplicar cambios en producción para minimizar impactos.