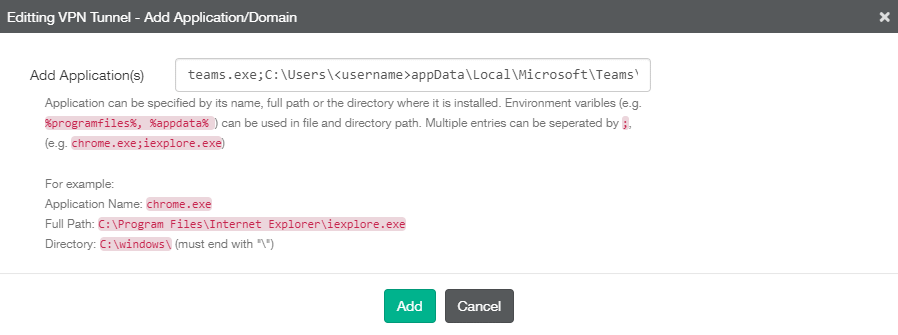
Los túneles VPN en Fortinet permiten un control granular del tráfico mediante la definición y el filtrado por aplicaciones específicas. Esta capacidad es fundamental para empresas que buscan optimizar el rendimiento de sus redes y asegurar que aplicaciones críticas sean priorizadas o monitorizadas dentro de las conexiones cifradas. A continuación, se detalla una guía técnica completa para la configuración, diagnóstico y mejores prácticas sobre la inclusión de aplicaciones y dominios en túneles VPN Fortinet.
Contexto y objetivo de la configuración
El objetivo principal de esta configuración es permitir que ciertos procesos o rutas basadas en aplicaciones específicas (como clientes de Microsoft Teams, navegadores web, u otros ejecutables importantes) sean encapsulados o gestionados dentro de túneles VPN en dispositivos FortiGate. Así, se asegura que el tráfico de estas aplicaciones específicas circule por vías confiables, manteniendo la seguridad e integridad de la comunicación.
La inclusión precisa de aplicaciones mediante su nombre, ruta completa o directorio hace posible un control avanzado del tráfico más allá del direccionamiento IP normal, optimizando el comportamiento del túnel y mejorando la experiencia del usuario final.
Arquitectura y flujo de tráfico
En Fortinet, al configurar un firewall con funcionalidad VPN SSL o IPsec con túneles de aplicación, el flujo de tráfico puede ser inspeccionado y decidido con base en aplicaciones concretas. Esta inspección puede utilizar firmas basadas en el nombre del ejecutable o rutas en el sistema cliente.
El tráfico generado por la aplicación especificada será capturado y redirigido según las políticas definidas. La arquitectura consiste en:
- Cliente FortiClient o similar, que identifica las aplicaciones en ejecución.
- Dispositivo FortiGate que reconoce las aplicaciones y aplica políticas de túnel VPN basadas en dichas aplicaciones.
- Red interna o externa por donde circula el tráfico VPN cifrado, asegurando confidencialidad y cumplimiento de políticas.
Campos principales y parámetros críticos
Entre los campos y parámetros que requieren atención al configurar aplicaciones dentro de túneles VPN destacan:
- Nombre de la aplicación (Application Name): identificador principal, normalmente el nombre del ejecutable (.exe) como
teams.exeochrome.exe. - Ruta completa (Full Path): ruta absoluta al ejecutable, necesaria para una identificación más precisa, por ejemplo
C:Program FilesInternet Exploreriexplore.exe. - Directorio (Directory): carpeta donde se encuentra la aplicación, debe finalizar con una barra invertida
, comoC:Windows. - Variables de entorno: se pueden usar variables como
%programfiles%,%appdata%para evitar hardcodear rutas específicas de usuario. - Separación múltiple: para incluir varias aplicaciones simultáneamente, se utilizan puntos y coma
;como separador.
Estas configuraciones deben ser exactas para evitar falsos positivos o que el tráfico no sea identificado correctamente.
Compatibilidad de versiones y modelos
Las funciones de filtrado de aplicaciones en túneles VPN están disponibles en FortiOS a partir de la versión 6.0 en adelante, especialmente en dispositivos FortiGate que soportan FortiClient con integración SSL-VPN o IPsec. Versiones anteriores pueden no contar con estos controles o tener capacidades limitadas.
Es importante verificar que tanto el FortiGate como los clientes VPN estén actualizados para garantizar compatibilidad y evitar problemas de reconocimiento de rutas o nombres de archivos en entornos Windows u otros sistemas operativos.
Escenarios de uso recomendados
Esta configuración se aplica especialmente en los siguientes contextos:
- Políticas de acceso basadas en aplicaciones: Priorizar o restringir el tráfico VPN solo a determinados ejecutables, asegurando seguridad y optimización.
- Control de tráfico de aplicaciones críticas: Como Microsoft Teams, navegadores corporativos u otras herramientas que deben pasar por túneles seguros.
- Segmentación en entornos BYOD: Diferenciar el tráfico según la aplicación y permitir conexiones seguras solo para software corporativo autorizado.
- Diagnóstico y resolución de problemas: Identificar qué aplicaciones generan tráfico VPN y solucionar problemas de rutas mal definidas o exclusiones.
Riesgos, errores frecuentes y cómo evitarlos
Los errores más comunes al definir aplicaciones en túneles VPN incluyen:
- Errores en la sintaxis de la ruta: No respetar la barra invertida final en directorios o usar barras normales puede causar fallos.
- Confusión con variables de entorno: Usar variables no definidas o mal escritas puede invalidar la ruta.
- No separar correctamente múltiples aplicaciones: La ausencia del punto y coma
;evitará la inclusión de más de un ejecutable. - Desajuste entre rutas en diferentes sistemas: El camino a la aplicación puede variar en diferentes Windows o configuraciones locales.
- Compatibilidad limitada en versiones antiguas de FortiOS o FortiClient: Esto puede causar que la identificación no funcione.
Para evitar esto se recomienda documentar bien la ruta y usar comandos de diagnóstico para validar la configuración.
Comandos de CLI útiles para diagnóstico
A continuación, un ejemplo básico para configurar el túnel de una aplicación y comandos para verificar el estado y tráfico asociado.
config vpn ssl web portal
    edit "portal-empresa"
        config split-tunneling
            edit 1
                set name "TeamsApp"
                set application
                    "teams.exe;C:\Users\\appData\Local\Microsoft\Teams"
            next
        end
    next
end
diagnose vpn ssl monitor
get vpn ssl statistics
get vpn ssl tunnel details
El comando diagnose vpn ssl monitor muestra el estado actual de los túneles SSL, permitiendo identificar conexiones activas. get vpn ssl statistics proporciona estadísticas globales y de aplicaciones, mientras get vpn ssl tunnel details detalla información de cada túnel, útil para validar que la aplicación correcta está siendo enviada por la VPN.
Buenas prácticas y checklist final
- Verificar siempre rutas con barra invertida al final para directorios.
- Utilizar variables de entorno con cuidado y validar su expansión en clientes.
- Probar configuraciones con pocas aplicaciones y luego ampliar la lista separada por punto y coma.
- Actualizar FortiOS y FortiClient para asegurar compatibilidad de firmas y reconocimiento.
- Monitorear el tráfico con comandos CLI antes y después de aplicar cambios.
- Documentar las configuraciones específicas de entorno y versions para evitar regresiones.
- Evitar nombres genéricos y usar rutas absolutas cuando sea posible para mayor precisión.
- Considerar los diferentes perfiles de usuario en Windows que puedan afectar la ruta del ejecutable.