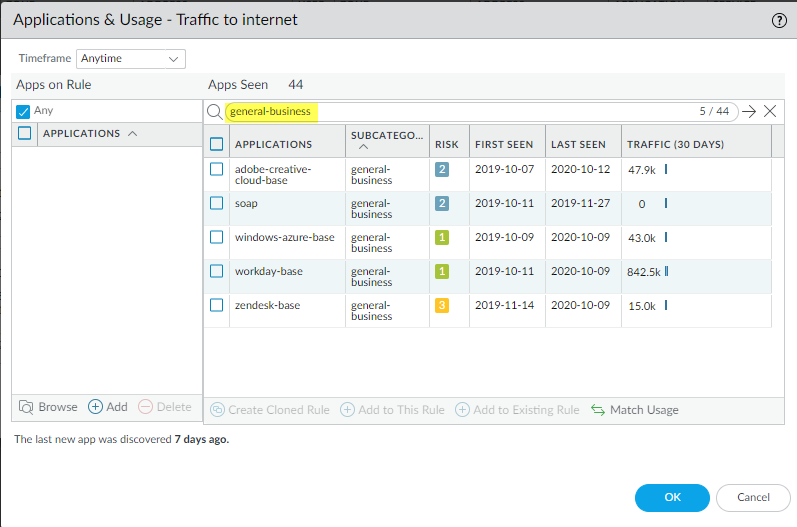
La configuración de aplicaciones en los firewalls Palo Alto Networks es una pieza clave para la visibilidad y el control del tráfico hacia internet. A través del enfoque basado en aplicaciones, conocido como App-ID, el firewall identifica con precisión las aplicaciones, incluso si utilizan puertos no estándar o protocolos cifrados, resolviendo así uno de los principales problemas en la seguridad perimetral: el control granular del uso real y riesgo de aplicaciones consumidas por los usuarios.
Campos principales
Cada regla en la política de aplicaciones contiene múltiples campos que permiten definir y restringir el tráfico. Para la configuración que se enfoca en tráfico hacia internet, destacan los siguientes campos clave:
- Aplicaciones (Applications): Aquí se listan y seleccionan las aplicaciones que estarán permitidas o bloqueadas según la regla. En el ejemplo se observan apps categorizadas bajo general-business, tales como adobe-creative-cloud-base, soap, windows-azure-base, workday-base y zendesk-base.
- Subcategorías (Subcategory): Permite agrupar apps con características o usos similares. En este caso, todas pertenecen a la subcategoría general-business, lo que facilita aplicar políticas homogéneas en un mismo entorno corporativo.
- Riesgo (Risk): Indica el nivel de riesgo que potencialmente representa cada aplicación, calificado en una escala numérica. Esto ayuda a priorizar reglas que bloqueen o restrinjan aplicaciones con riesgos altos, por ejemplo, zendesk-base tiene riesgo 3.
- Primer y último visto (First Seen / Last Seen): Establece el periodo de visibilidad de cada aplicación, útil para auditar y conocer el comportamiento histórico del tráfico.
- Tráfico (Traffic): La cantidad de bytes o sesiones correspondientes a las aplicaciones en un periodo típico como 30 días. Esto permite valorar el impacto real y monitorear anomalías en el consumo.
Compatibilidad de versiones y modelos
La funcionalidad de identificación y control de aplicaciones mediante App-ID está disponible en firewall Palo Alto Networks desde versiones tempranas de PAN-OS, típicamente a partir de la 7.x en adelante, evolucionando constantemente para adicionar nuevas aplicaciones y mejorar la precisión del reconocimiento.
Este mecanismo es compatible con diversas familias de Palo Alto, incluidos los modelos PA-220, PA-800, PA-3200, PA-5200 y la serie VM-Series para ambientes virtualizados. Sin embargo, la capacidad de procesamiento y la velocidad de inspección dependerán del hardware específico, por lo que en plataformas de menor rendimiento se recomienda optimizar las reglas para no afectar la latencia.
Limitaciones reales pueden estar vinculadas a aplicaciones muy nuevas o personalizadas que aún no estén en la base de datos App-ID, así como en ambientes con cifrado extremo (SSL/TLS) donde es necesaria la inspección SSL para identificar correctamente las apps cifradas.
Escenarios de uso y recomendaciones
Este tipo de configuración es ideal en entornos corporativos que requieren visibilidad clara del tráfico hacia internet y donde se deben aplicar reglas de seguridad basadas en el riesgo empresarial. Por ejemplo:
- Para empresas que utilizan múltiples SaaS dentro de la subcategoría general-business, es fundamental monitorear y controlar el uso de aplicaciones como workday-base o zendesk-base, que implican el manejo de información crítica.
- Se recomienda restringir o segmentar aplicaciones con nivel de riesgo alto o desconocido para minimizar la superficie de ataque.
- En entornos donde no se permite software o servicios no autorizados, filtrar aplicaciones específicas detectadas puede evitar fugas de información o vulnerabilidades.
- Evaluar el tráfico y la frecuencia con que se usan ciertas apps permite tomar decisiones informadas para optimizar políticas y recursos de red.
El riesgo implícito asociado a permitir todas las aplicaciones sin discriminación es la posible exposición a vectores de ataque, malware, o consumo innecesario de ancho de banda, por lo que el uso de la funcionalidad App-ID con evaluación de riesgo es una práctica esencial.
Comandos de CLI útiles para diagnóstico
En un firewall Palo Alto Networks, los siguientes comandos CLI ayudan a verificar y diagnosticar el estado de las aplicaciones y tráfico:
show running security-policy: Muestra las reglas de seguridad activas y sus aplicaciones asociadas.show counter global filter delta yes: Muestra contadores globales que incluyen tráfico por aplicación.show session all filter application <nombre_app>: Lista las sesiones activas para una aplicación específica.show running resource-monitor: Monitoriza el uso de recursos y cómo impactan las políticas de aplicaciones.show system software status: Permite verificar la versión PAN-OS vigente y compatibilidad.
Buenas prácticas de configuración
Para optimizar la seguridad y eficiencia al usar políticas basadas en aplicaciones en Palo Alto Networks, es recomendable seguir estos lineamientos:
- Actualizar periódicamente la base App-ID para incluir nuevas aplicaciones y mejorar la identificación.
- Implementar inspección SSL para detectar aplicaciones cifradas y aplicar políticas adecuadas.
- Asignar niveles de riesgo claros y ajustar reglas para bloquear o limitar aplicaciones con riesgos detectados.
- Realizar monitoreo constante y análisis del tráfico para identificar cambios anómalos o nuevas aplicaciones.
- Usar subcategorías para simplificar la gestión y evitar reglas excesivamente complejas.
- Probar cambios en un entorno controlado antes de aplicar políticas globalmente, para evitar impacto accidental.
- Documentar las configuraciones y mantener un registro de fechas de detección y modificaciones.