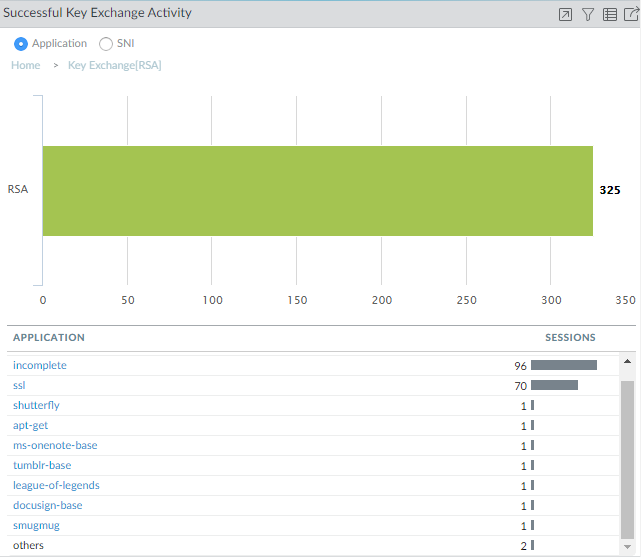
En entornos de seguridad de red gestionados con firewalls Palo Alto Networks, el monitoreo detallado de las actividades criptográficas, como el intercambio de claves RSA, es fundamental para asegurar la integridad y confidencialidad de las sesiones cifradas. Esta configuración permite identificar y analizar el tráfico cifrado usando RSA durante el establecimiento de sesiones, ayudando a detectar problemas, anomalías o ataques relacionados con la negociación de claves.
Campos principales
El análisis de la actividad de intercambio de claves RSA en Palo Alto Networks se centra en varios campos relevantes que proporcionan una visión clara sobre las sesiones activas y su estado:
- Application: Muestra la aplicación o servicio detectado durante la negociación de la clave RSA. Ejemplos incluyen "ssl", "incomplete", o aplicaciones específicas como "ms-onenote-base" o "league-of-legends".
- Sessions: Indica el número de sesiones o conexiones que utilizan el método RSA para el intercambio de clave en un periodo determinado.
- Key Exchange Type: En este contexto específico, se analiza la actividad bajo el tipo RSA, que es un método común de cifrado clave pública usado durante el handshake SSL/TLS.
- Sesiones incompletas: El valor de sesiones marcadas como "incomplete" alerta sobre handshakes o intercambios que no se completaron, lo cual puede indicar problemas de red o intentos de ataques de negación de servicio.
Compatibilidad de versiones y modelos
La visualización y análisis de la actividad de intercambio de claves RSA está disponible en los dispositivos Palo Alto Networks que soportan capacidades avanzadas de visibilidad de aplicaciones y análisis de tráfico cifrado.
- Versiones de firmware: Esta funcionalidad está presente a partir de PAN-OS 8.1 y versiones posteriores, donde se mejoró el App-ID y la visibilidad detallada de protocolos criptográficos.
- Modelos: Es compatible con la mayoría de la línea de firewalls de próxima generación, incluyendo la serie PA-3000, PA-5200, PA-7000 y PA-400, siempre y cuando el hardware y software permitan el análisis profundo de paquetes (DPI).
- Limitaciones: En dispositivos con limitaciones de capacidad o configuraciones sin inspección SSL/TLS activa, la información puede estar parcial o totalmente limitada, ya que el firewall necesita descifrar o al menos analizar los handshakes para recopilar esta información.
Escenarios de uso y recomendaciones
El monitoreo de la actividad de intercambio de claves RSA es esencial para:
- Detectar anomalías: Un número elevado de sesiones incompletas puede indicar posibles ataques de relé o problemas con clientes SSL/TLS.
- Auditoría de seguridad: Garantizar que solo aplicaciones legítimas y autorizadas están estableciendo sesiones cifradas usando RSA.
- Optimización del rendimiento: Identificar aplicaciones con bajo volumen de sesiones puede ayudar a ajustar políticas de seguridad y priorización de tráfico.
- Gestión del riesgo asociado a SSL: Entender la prevalencia de RSA en la negociación permite planificar migraciones futuras a métodos más seguros como ECDHE.
Es recomendable combinar esta supervisión con otras funciones de seguridad, como la inspección SSL activa y el control por usuario, para maximizar la protección.
Comandos de CLI útiles para diagnóstico
Los administradores pueden usar la CLI para obtener información adicional y detallada sobre la actividad de intercambio de claves RSA. Algunos comandos útiles incluyen:
show running resource-monitor session: Para identificar el número y estado de sesiones activas, incluyendo aquellas con handshakes incompletos.show session all filter application ssl: Filtra sesiones activas relacionadas con SSL, donde ocurre el intercambio RSA.show counter global filter category ssl-decrypt: Muestra métricas relacionadas con la inspección y descifrado SSL, que afectan la visibilidad de la negociación RSA.debug ssl decrypt onydebug ssl handshake on: Para capturar eventos de handshake y depurar errores en el intercambio de claves (requiere sesión de soporte o modo diagnóstico).
Buenas prácticas de configuración
Para asegurar un monitoreo efectivo y una configuración robusta se aconseja:
- Habilitar SSL Forward Proxy para inspeccionar adecuadamente el tráfico cifrado con RSA y detectar amenazas ocultas.
- Actualizar constantemente PAN-OS para integrar los últimos App-ID y mejoras en análisis de protocolos.
- Controlar y limitar aplicaciones no autorizadas que utilicen RSA para minimizar superficie de ataque.
- Configurar alertas para sesiones incompletas elevadas, que podrían indicar intentos de ataque o fallos en la comunicación.
- Implementar en conjunto con políticas de seguridad basadas en usuario y zona para reforzar la segmentación y control granulados.