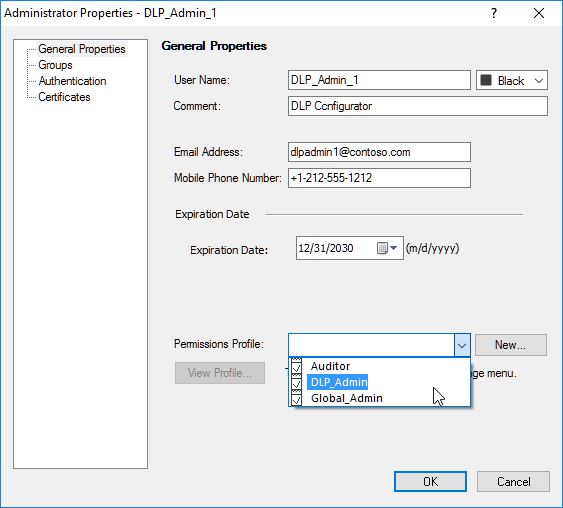
La administración de políticas de Data Loss Prevention (DLP) en entornos con Firewall Check Point requiere configuraciones específicas para gestionar permisos y roles de los administradores que intervienen en la configuración y monitoreo de estos sistemas. La configuración de una cuenta de administrador para DLP permite asignar perfiles de permisos adecuados, controlar accesos y asegurar que sólo personal autorizado pueda modificar o auditar las políticas de protección de datos sensibles.
Campos principales
En la configuración del administrador DLP, se deben analizar cuidadosamente los siguientes campos clave:
- User Name: Identificador único del administrador dentro de la plataforma. Es fundamental para la autenticación y rastreo de acciones.
- Comment: Campo descriptivo para añadir información que ayuda a identificar el propósito o responsabilidad del administrador, facilitando la gestión interna.
- Email Address: Dirección de correo electrónico asociada, utilizada para notificaciones y recuperación de cuenta.
- Mobile Phone Number: Número de teléfono móvil para contacto directo o verificación multifactor, aumentando la seguridad del acceso.
- Expiration Date: Fecha límite de validez de la cuenta, que permite deshabilitar automáticamente accesos temporales o contratos limitados.
- Permissions Profile: Perfil de permisos asignado al usuario. Las opciones típicas incluyen Auditor (acceso sólo lectura y auditoría), DLP_Admin (capacidad para configurar y gestionar políticas DLP) y Global_Admin (privilegios totales en la plataforma).
Compatibilidad de versiones y modelos
La funcionalidad de administración de roles y permisos para DLP en Check Point está disponible en la mayoría de las versiones del software R80.x en adelante, con mejoras progresivas en la interfaz y opciones de seguridad en las versiones más recientes R81 y superiores. Esta función es compatible con las familias de firewalls Check Point como los modelos Security Gateway (incluyendo appliances físicos y virtuales), así como con el software SmartConsole para la administración centralizada.
Es importante considerar que modelos muy antiguos o versiones anteriores a R80 presentan limitaciones en perfiles de usuario y mecanismos de expiración, por lo que siempre se recomienda operar en versiones soportadas y actualizadas para garantizar la disponibilidad de estas características críticas de seguridad.
Escenarios de uso y recomendaciones
Asignar correctamente perfiles DLP_Admin permite segmentar responsabilidades, minimizando riesgos de errores humanos o accesos no autorizados a configuraciones críticas. Por ejemplo, un equipo de seguridad dedicado puede tener permisos de auditoría para revisar incidentes, mientras que un administrador de DLP puede crear o modificar reglas específicas, y sólo el administrador global puede realizar cambios estructurales o de integración con otros módulos.
Además, el uso del campo de expiración es una medida recomendada en casos de personal temporal, consultores o fases de implementación de proyectos, evitando que permisos queden activos indefinidamente.
No asignar permisos globales a usuarios sin necesidad real disminuye la superficie de ataque y ayuda a cumplir con regulaciones o políticas internas de seguridad de la información.
Comandos de CLI útiles para diagnóstico
En Check Point, la CLI ofrece varias herramientas para verificar y gestionar cuentas de administrador, por ejemplo:
admin_cli show administrators: Lista todos los administradores configurados, mostrando sus propiedades principales.admin_cli show permissions-profile: Muestra los perfiles de permisos existentes y sus niveles.admin_cli test-login --user <nombre_usuario>: Verifica si un usuario puede autenticarse correctamente.fw stat: Informa sobre el estado general del firewall, útil para asegurar que no hay bloqueos por issues de configuración.cpstat dlp: Muestra estadísticas relacionadas con las políticas DLP y permite diagnosticar su actividad.
Buenas prácticas de configuración
- Definir perfiles de administrador claros y diferenciados, evitando privilegios innecesarios.
- Implementar control de acceso basado en roles (RBAC) y aplicar el principio de menor privilegio.
- Configurar expiración de cuentas para accesos temporales y revisar periódicamente las cuentas activas.
- Utilizar autenticación multifactor para administradores con privilegios elevados.
- Documentar cambios y asignaciones de permisos para facilitar auditorías internas y cumplimiento normativo.
- Realizar pruebas regulares de acceso y funcionamiento con los comandos de CLI para detectar posibles inconsistencias.
- Capacitar al personal en la correcta gestión y uso de permisos para minimizar errores operativos.