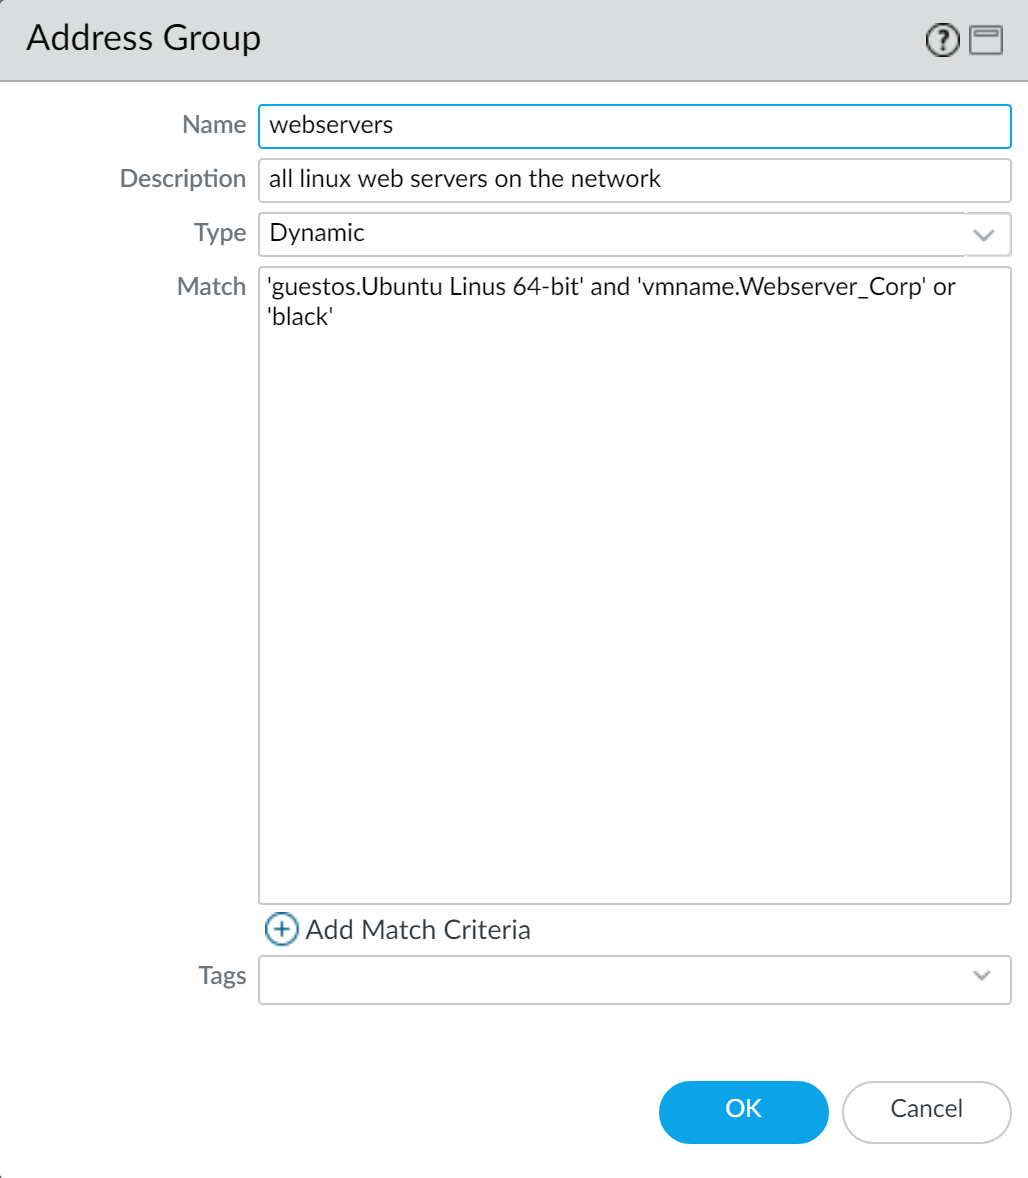
En entornos de seguridad gestionados por dispositivos Palo Alto Networks, la definición de grupos de direcciones o Address Groups es una pieza clave para simplificar la administración de políticas y mejorar la eficiencia en el manejo del tráfico. En este caso, se analiza la configuración de un grupo de direcciones dinámico destinado a identificar y agrupar servidores web Linux dentro de la red, lo que permite crear reglas de seguridad más específicas y automatizadas.
Campos principales
Un Address Group o grupo de direcciones en Palo Alto Networks puede ser estático o dinámico. Esta configuración específica es de tipo Dynamic, lo que significa que los miembros del grupo se determinan automáticamente mediante una expresión de coincidencia.
- Name: Este campo contiene el nombre identificativo del grupo. En este caso,
webserversrefleja que agrupa servidores web. - Description: Texto descriptivo para explicar el propósito del grupo. Aquí indica que agrupa “all linux web servers on the network”, es decir, todos los servidores web Linux de la red.
- Type: Define cómo se gestionan los miembros del grupo. La opción Dynamic implica que el firewall evaluará automáticamente qué direcciones corresponden a este grupo según criterios definidos.
- Match: Este campo es fundamental porque contiene la expresión de coincidencia que determina qué direcciones IP se incluyen en el grupo. La regla utiliza atributos como
guestosigual a ‘Ubuntu Linus 64-bit’,vmnameigual a ‘Webserver_Corp’ y una tercera condición aparte que incluye aquellas direcciones etiquetadas como ‘black’. La combinación usa operadores lógicos para combinar estos criterios. De esta forma, la definición agrupa dinámicamente máquinas virtuales con Sistema Operativo Ubuntu Linux y con un nombre específico, junto con una categoría adicional llamada ‘black’. - Tags: Campo opcional para asignar etiquetas que faciliten la organización y búsqueda del grupo.
Compatibilidad de versiones y modelos
La funcionalidad de Address Groups dinámicos está disponible a partir de las versiones 8.0 y superiores de Palo Alto Networks PAN-OS. Esta característica es compatible con todas las familias principales de dispositivos de la marca, incluyendo:
- Serie PA-220 y PA-820 para entornos pequeños y medianos.
- Serie PA-3200 y PA-5200 para entornos empresariales y proveedores de servicio.
- PA-7000 para centros de datos de alto rendimiento.
Sin embargo, en modelos con firmware muy antiguos puede no estar presente esta función o lograr resultados limitados en el análisis de atributos avanzados como nombre de máquina virtual (vmname) o sistema operativo (guestos). Por tanto, es recomendable verificar la documentación oficial y realizar pruebas en laboratorio.
Escenarios de uso y recomendaciones
Los grupos de direcciones dinámicos son útiles para entornos donde la infraestructura cambia constantemente, tales como máquinas virtuales o entornos cloud donde los servidores pueden crearse, modificarse o eliminarse con regularidad. Ejemplos prácticos incluyen:
- Políticas de seguridad granulares para servidores web Linux que requieren un tratamiento diferenciado del resto de la red.
- Segmentación y control de acceso a servidores específicos basados en atributos de VM y SO, facilitando la gestión sin modificar el grupo manualmente.
- Integración con sistemas de orquestación que etiquetan automáticamente nuevas instancias para mantener la protección actualizada.
No obstante, es importante considerar que una definición muy compleja o con condiciones ambiguas podría generar problemas en el rendimiento o errores por coincidencia incorrecta. Además, incluir términos como ‘black’ sin claridad puede introducir miembros no deseados y generar brechas de seguridad.
Comandos de CLI útiles para diagnóstico
Para monitorizar y verificar la efectividad de los grupos dinámicos en Palo Alto Networks, los siguientes comandos CLI son esenciales:
show address-group webservers: muestra detalles del grupo y miembros actuales.show running security-address-group: lista todos los grupos activos con sus miembros.test dynamic-address-group webservers: evalúa la regla de coincidencia y muestra qué direcciones cumplen los criterios.show vm vm-id: para verificar atributos específicos de máquinas virtuales y validar coincidencias.
Buenas prácticas de configuración
Para utilizar grupos de direcciones dinámicos de manera segura y eficiente en Palo Alto Networks, es recomendable seguir estos consejos:
- Definir criterios de coincidencia claros y lo más específicos posibles para evitar falsos positivos o inclusión errónea de objetos.
- Validar periódicamente los miembros del grupo mediante comandos CLI y revisiones visuales.
- Evitar usar palabras genéricas ambiguas (como ‘black’ en el ejemplo) sin contexto claro o documentación para evitar confusión futura.
- Utilizar descripciones precisas y detalladas en el campo de descripción para facilitar mantenimiento y auditoría.
- Confirmar que el equipo esté actualizado a versiones PAN-OS que soporten completamente funciones avanzadas de agrupamiento dinámico.
- Probar las reglas de coincidencia en un laboratorio antes de aplicarlas en producción para observar el impacto en el firewall y rendimiento.