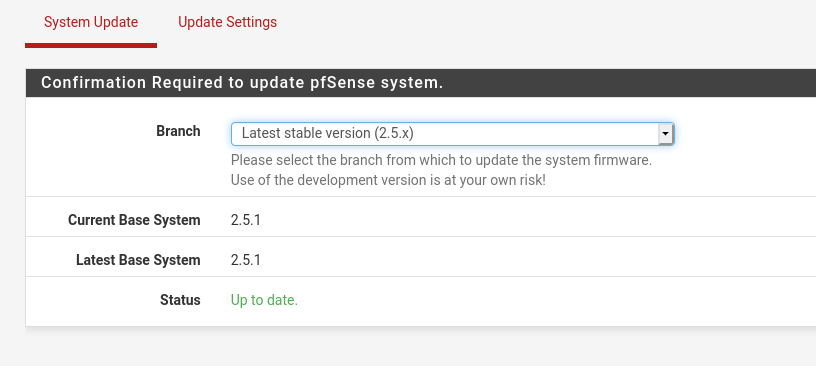
La actualización del sistema pfSense es una tarea fundamental para garantizar la estabilidad, seguridad y funcionalidad óptima de este firewall basado en FreeBSD. Este proceso permite instalar parches de seguridad, mejoras de rendimiento y nuevas funcionalidades, reduciendo riesgos asociados a vulnerabilidades conocidas y mejorando la gestión del tráfico en redes empresariales o domésticas.
Campos principales
A continuación se describen los campos clave en la configuración de actualización del sistema pfSense:
- Branch: Define la rama del firmware que se desea instalar. Las opciones típicas incluyen «Latest stable version (2.5.x)», que corresponde a la versión estable más reciente dentro de la serie 2.5.x, proporcionando un balance entre estabilidad y características actuales. Utilizar versiones de desarrollo puede aportar novedades, pero con riesgos mayores de inestabilidad.
- Current Base System: Muestra la versión actual del sistema operativo base que utiliza pfSense, por ejemplo 2.7.4.x,7.6.x. Este dato es importante para verificar compatibilidades antes de realizar la actualización.
- Latest Base System: Indica la versión más reciente disponible para actualizar el sistema base. Cuando coincide con la versión actual, significa que el sistema está actualizado.
- Status: Estado de la actualización, mostrando mensajes como «Up to date» (actualizado) o indicando la necesidad de aplicar un parche o actualizar.
Compatibilidad de versiones y modelos
Las versiones de pfSense 2.5.x son ampliamente utilizadas actualmente, con soporte para las principales arquitecturas de hardware x86 y algunas plataformas ARM. La rama estable 2.5.x incluye mejoras significativas en estabilidad y soporte para nuevas interfaces de red y protocolos. Es fundamental asegurarse de que el hardware de destino —como dispositivos Netgate o instalaciones sobre hardware genérico certificado— sea compatible con esta rama para evitar problemas de arranque o incompatibilidad de drivers.
Las limitaciones más comunes se relacionan con hardware obsoleto, falta de soporte para ciertas interfaces Wi-Fi o incompatibilidad con algunas tarjetas de red muy específicas. Además, siempre se recomienda confirmar la compatibilidad con paquetes adicionales instalados que pueden requerir versiones específicas de pfSense.
Escenarios de uso y recomendaciones
Actualizar pfSense es imprescindible para escenarios donde la seguridad y disponibilidad son críticas, como en redes corporativas, datacenters y entornos con cumplimiento regulatorio. Además, permite aprovechar nuevas funcionalidades y mejorar la integración con servicios modernos.
No obstante, la actualización debe planificarse evitando interrupciones no deseadas, haciendo respaldos completos de la configuración antes de aplicar cambios y verificando la compatibilidad de paquetes adicionales. En redes productivas, recomendable programar la actualización en ventanas de mantenimiento para minimizar impacto.
Ignorar actualizaciones puede exponer la red a vulnerabilidades conocidas, fallos de estabilidad y pérdida de soporte, incrementando riesgos innecesarios.
Comandos de CLI útiles para diagnóstico
Desde la consola de pfSense, ya sea SSH o terminal local, se pueden ejecutar varios comandos para gestionar y verificar el estado del sistema:
pfSense-upgrade -c: Comprueba si existen actualizaciones disponibles sin aplicarlas.pfSense-upgrade: Ejecuta la actualización a la última versión estable definida.pkg info -x: Lista los paquetes instalados y sus versiones, útil para detectar incompatibilidades.freebsd-update fetchyfreebsd-update install: Gestionan actualizaciones del sistema base FreeBSD subyacente si no se usa la herramienta integrada de pfSense.cat /etc/version: Muestra la versión actual de pfSense instalada.opnsense-version: Este comando es exclusivo para OPNsense, no válido en pfSense.
Buenas prácticas de configuración
- Realizar respaldos completos de la configuración del firewall antes de cualquier actualización.
- Aplicar actualizaciones primero en entornos de prueba para detectar posibles incompatibilidades o fallos.
- Monitorear los boletines de seguridad y notas de versión oficiales para entender el impacto de cada actualización.
- Evitar actualizar a versiones de desarrollo en entornos productivos a menos que sea estrictamente necesario.
- Verificar y actualizar también los paquetes y plugins externos para mantener la coherencia del sistema.
- Mantener sobrada documentación del entorno actual para facilitar la recuperación ante problemas.
Con una gestión adecuada de las actualizaciones, pfSense puede asegurar una infraestructura de red robusta, segura y con capacidad para adaptarse a las crecientes demandas del entorno moderno.