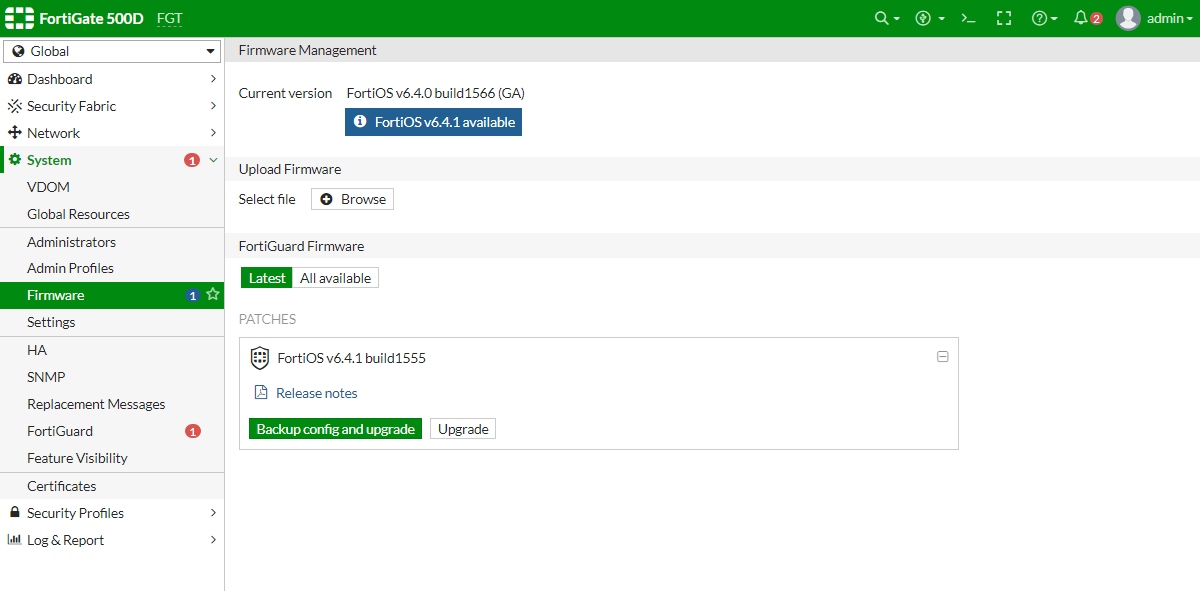
La actualización del firmware en dispositivos FortiGate es una tarea fundamental para mantener la seguridad, estabilidad y disponibilidad de la red. Este proceso permite incorporar mejoras, nuevas funcionalidades y parches críticos que corrigen vulnerabilidades detectadas en versiones anteriores. La configuración que vamos a analizar corresponde al proceso de gestión de firmware en FortiGate, en particular la actualización manual desde la interfaz gráfica, y cubre aspectos como la comprobación de la versión actual, la disponibilidad de versiones nuevas, y la realización del proceso de respaldo y actualización.
Campos principales
En esta configuración se encuentran los siguientes campos y elementos clave:
- Current version: Indica la versión actualmente instalada en el FortiGate (en el ejemplo, FortiOS v6.4.0 build17.4.x,7.7.x). Este dato es fundamental para comparar la versión instalada con versiones nuevas disponibles.
- Versión disponible (FortiOS v6.4.1): El dispositivo muestra si hay una actualización disponible en los repositorios de FortiGuard. Aquí, se indica que hay una versión superior para descargar e instalar.
- Select file / Browse: Permite la carga manual de un archivo de firmware descargado previamente. Es útil para casos donde el dispositivo no tiene acceso directo a Internet o se desea controlar la versión a instalar.
- Patch list: Lista las versiones y parches disponibles para actualización, con enlaces a las notas de la versión (Release notes) que describen cambios y mejoras.
- Botones Backup config and upgrade / Upgrade: Facilitan la gestión del proceso de actualización asegurando que la configuración actual se guarde antes de iniciar la actualización, evitando pérdidas en caso de fallo.
Compatibilidad de versiones y modelos
La funcionalidad de gestión y actualización de firmware descrita suele estar disponible en FortiOS a partir de la versión 5.x, con mejoras continuas en la interfaz y los procesos en cada nueva versión. Actualmente, FortiOS 7.4.x,7.6.x es una versión estable ampliamente usada y la 7.4.x,7.6.x.1 suele salir como release menor para corregir errores y vulnerabilidades detectados.
Este proceso es común en la mayoría de modelos FortiGate, desde gama media hasta alta, e incluso en modelos de rama y data center. No obstante, modelos muy antiguos o de gama baja pueden no soportar todas las opciones de actualización automática o el respaldo avanzado. En dichos casos, la actualización manual mediante CLI o scripts suele ser el método principal. También es común que la interfaz gráfica haya evolucionado entre versiones ocasionando pequeñas diferencias en la ubicación o nombres de opciones.
En versiones anteriores a FortiOS 6.0, por ejemplo, ciertas funciones de diagnóstico y respaldo previo no estaban tan automatizadas, por lo que la actualización requería más precauciones manuales. Las versiones recientes permiten una experiencia más sencilla que mejora la fiabilidad durante la actualización, especialmente en entornos críticos.
Escenarios de uso y recomendaciones
Actualizar el firmware es crucial en diversos escenarios:
- Parche de vulnerabilidades: Cuando se detecta un problema de seguridad, aplicar la última versión evita exploits potenciales. Por ejemplo, vulnerabilidades en IPS o SSL VPN.
- Mejoras funcionales: Incorporar nuevas características que facilitan la gestión, como mejoras en la interfaz, compatibilidad con protocolos o mejor rendimiento.
- Resolución de bugs: Corregir comportamientos inesperados o errores reportados que pueden afectar la estabilidad o funcionalidad del dispositivo.
- Homogeneización de equipamiento: En redes con múltiples FortiGate, mantener versiones consistentes ayuda a simplificar la administración y soporte.
Una configuración incorrecta del proceso de actualización, como no realizar respaldo antes, usar archivos corruptos o interrumpir el proceso, puede causar fallos de arranque o pérdida de configuración. Por ello, Fortinet recomienda:
- Realizar una copia de seguridad completa de la configuración antes de actualizar.
- Actualizar en horarios de baja actividad para minimizar impacto.
- Verificar que el firmware sea la versión correcta para el modelo específico.
- Leer las notas de la versión para entender los cambios y posibles incompatibilidades.
Comandos de CLI útiles para diagnóstico
Aunque la interfaz gráfica facilita el proceso, la CLI es vital para diagnóstico y control avanzado:
get system status: Muestra la versión actual del firmware y estado general del dispositivo.execute backup config flash: Realiza un respaldo manual de la configuración en la memoria flash.execute restore image: Permite restaurar una imagen de firmware desde un archivo ya cargado.diagnose debug config-error-log read: Proporciona información sobre errores en la configuración que pueden afectar la actualización.execute reboot: Reinicia el dispositivo para aplicar cambios tras la actualización.
Buenas prácticas de configuración
- Siempre realizar un respaldo completo de la configuración previa a la actualización.
- Comprobar la integridad del archivo de firmware descargado mediante hashes oficiales.
- Leer detalladamente las notas de versión para anticipar impactos y requisitos.
- Actualizar primero un dispositivo de prueba si se dispone, para validar la compatibilidad.
- No interrumpir el proceso de actualización una vez iniciado para evitar corrupción del dispositivo.
- Planificar ventanas de mantenimiento para minimizar la interrupción del servicio.
- Verificar después de la actualización que todos los servicios críticos están operando correctamente.
- Mantener actualizadas las bases de datos de firmas y antivirus complementarias al firmware.