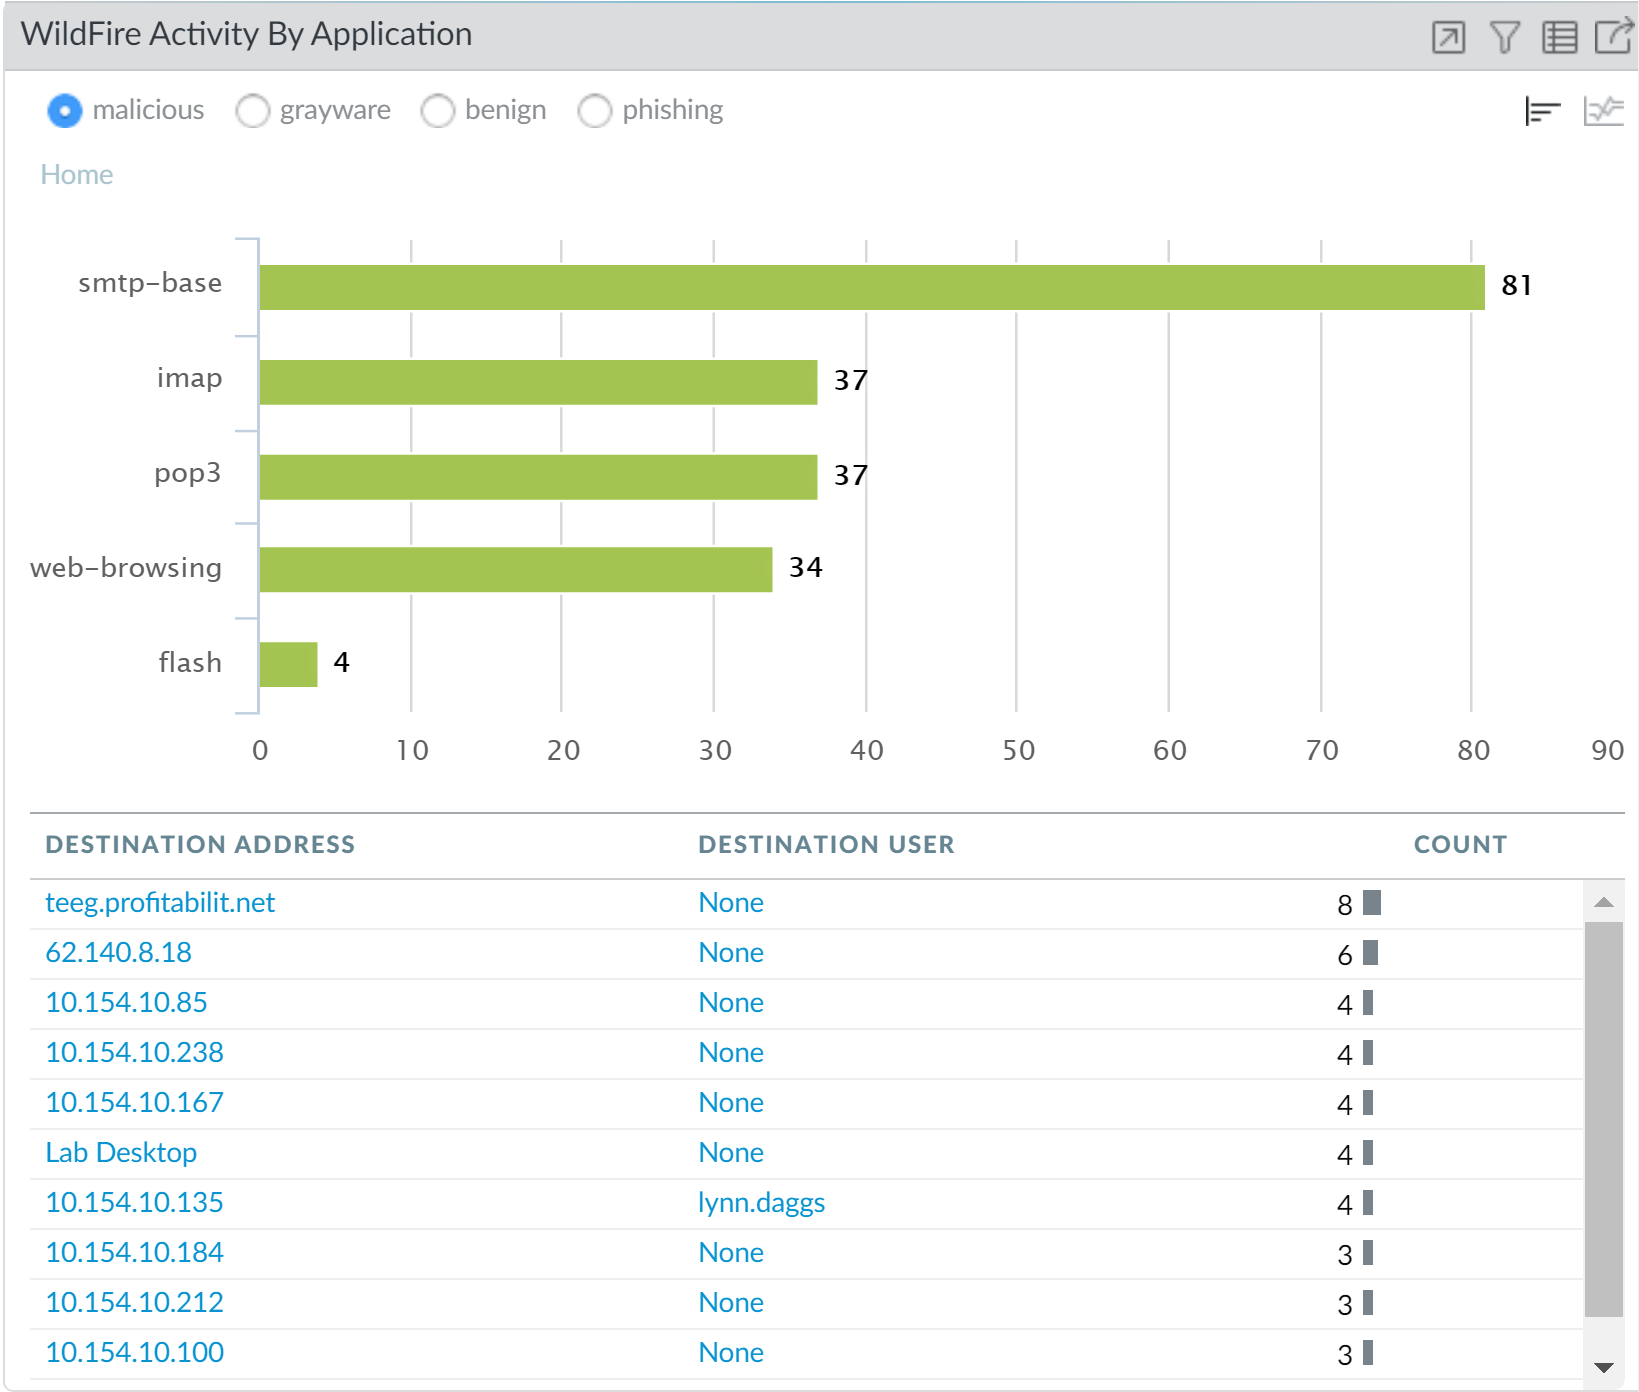
Palo Alto Networks ofrece una potente solución de seguridad avanzada llamada WildFire, integrada en sus firewalls y plataformas de próxima generación, para identificar y prevenir amenazas nuevas y desconocidas. La configuración y análisis de la actividad WildFire permite detectar archivos, URLs y comportamientos maliciosos clasificándolos en categorías como malware, grayware, phishing o benignos. Este análisis se realiza en función de aplicaciones que generan tráfico en la red, proporcionando un entendimiento granular del tipo de amenazas detectadas y su origen por usuario o dirección IP.
Campos principales
- Tipo de amenaza (malicious, grayware, benign, phishing): Permite filtrar y visualizar la actividad clasificada según la severidad o tipo de programa malicioso o no deseado detectado.
- Aplicación: Muestra las aplicaciones relacionadas con el tráfico en que se detectaron amenazas, por ejemplo smtp-base, imap, pop3, web-browsing y flash. Esto es crucial para entender la vectorización del ataque.
- Cantidad de eventos: Indica el número total de detecciones o muestras evaluadas dentro de cada aplicación; ayuda a medir la prevalencia del riesgo.
- Destination address (Dirección de destino): Se listan las IP o dominios a los cuales se está accediendo y que contienen o transmiten contenido malicioso detectado por WildFire.
- Destination user (Usuario destino): Se relaciona la actividad maliciosa con usuarios autenticados, útil en auditorías internas o respuesta ante incidentes.
- Count (Número de eventos por destino): Muestra el número de veces que una IP o dominio destino estuvo implicado en tráfico malicioso.
Compatibilidad de versiones y modelos
WildFire es una característica disponible desde versiones de PAN-OS relativamente modernas, generalmente desde la 7.0 en adelante, con mejoras continuas en capacidades de análisis, integración y presentación visual en versiones 8.x y superiores. Está implementado en casi toda la línea de dispositivos de Palo Alto Networks, abarcando desde los modelos de la serie PA-220 para pequeñas oficinas, hasta los PA-7000 y VM-Series en ambientes virtualizados, pasando por las gamas intermedias PA-3200/5200/8000.
En cuanto a limitaciones, los dispositivos más antiguos o con hardware limitado pueden presentar restricciones en el rendimiento del sandboxing local o en el volumen de tráfico analizado. Además, para accesos a nubes públicas o entornos muy dinámicos es recomendable validar soporte de integración según la versión disponible.
Escenarios de uso y recomendaciones
La monitorización y análisis del tráfico WildFire por aplicación es fundamental en organizaciones que desean implementar una defensa proactiva contra amenazas persistentes avanzadas (APT), malware de día cero y ataques dirigidos mediante vectores comunes como correo electrónico (smtp, imap, pop3) y navegación web (web-browsing, flash).
Por ejemplo, una alta cantidad de detecciones en SMTP podría indicar campañas de spam malicioso o intentos de propagación por correo. Correlacionar las direcciones de destino con usuarios logueados permite enfocar la respuesta y contener equipos infectados o comprometidos.
Se deben tener en cuenta riesgos como falsos positivos que podrían interrumpir la actividad productiva, por lo que la configuración debe incluir listas de excepción o revisión manual. También es importante mantener actualizadas las definiciones WildFire y reglas para optimizar la eficacia y reducir el impacto en latencia.
Comandos de CLI útiles para diagnóstico
show wildfire status: Muestra el estado actual del servicio WildFire incluyendo conectividad y sincronización.show wildfire verdicts: Consulta los resultados del análisis de muestras recientes enviadas al cloud o sandbox local.debug wildfire follow: Permite seguir en tiempo real logs de actividad y procesamiento WildFire para diagnóstico.show log wildfire: Muestra eventos WildFire registrados en el firewall para auditoría y análisis post-incidente.request wildfire submit: Comando manual para enviar una muestra o archivo sospechoso a análisis con WildFire.
Buenas prácticas de configuración
- Configurar políticas de seguridad que integren análisis WildFire para correo SMTP/IMAP/POP3 y tráfico web principalmente, donde la mayoría de amenazas entran o salen de la organización.
- Actualización y mantenimiento constante de las firmas y motores WildFire para aprovechar mejoras en detección y análisis dinámico de malware.
- Implementar reglas específicas para notificación y cuarentena automática en función de los resultados WildFire, minimizando la intervención manual.
- Correlacionar eventos WildFire con identidades de usuario para mejorar visibilidad y respuesta frente a infecciones internas o posibles accesos comprometidos.
- Evaluar el impacto en rendimiento de enviar todo el tráfico a sandbox local o cloud, y optimizar por política según riesgos y volumen.