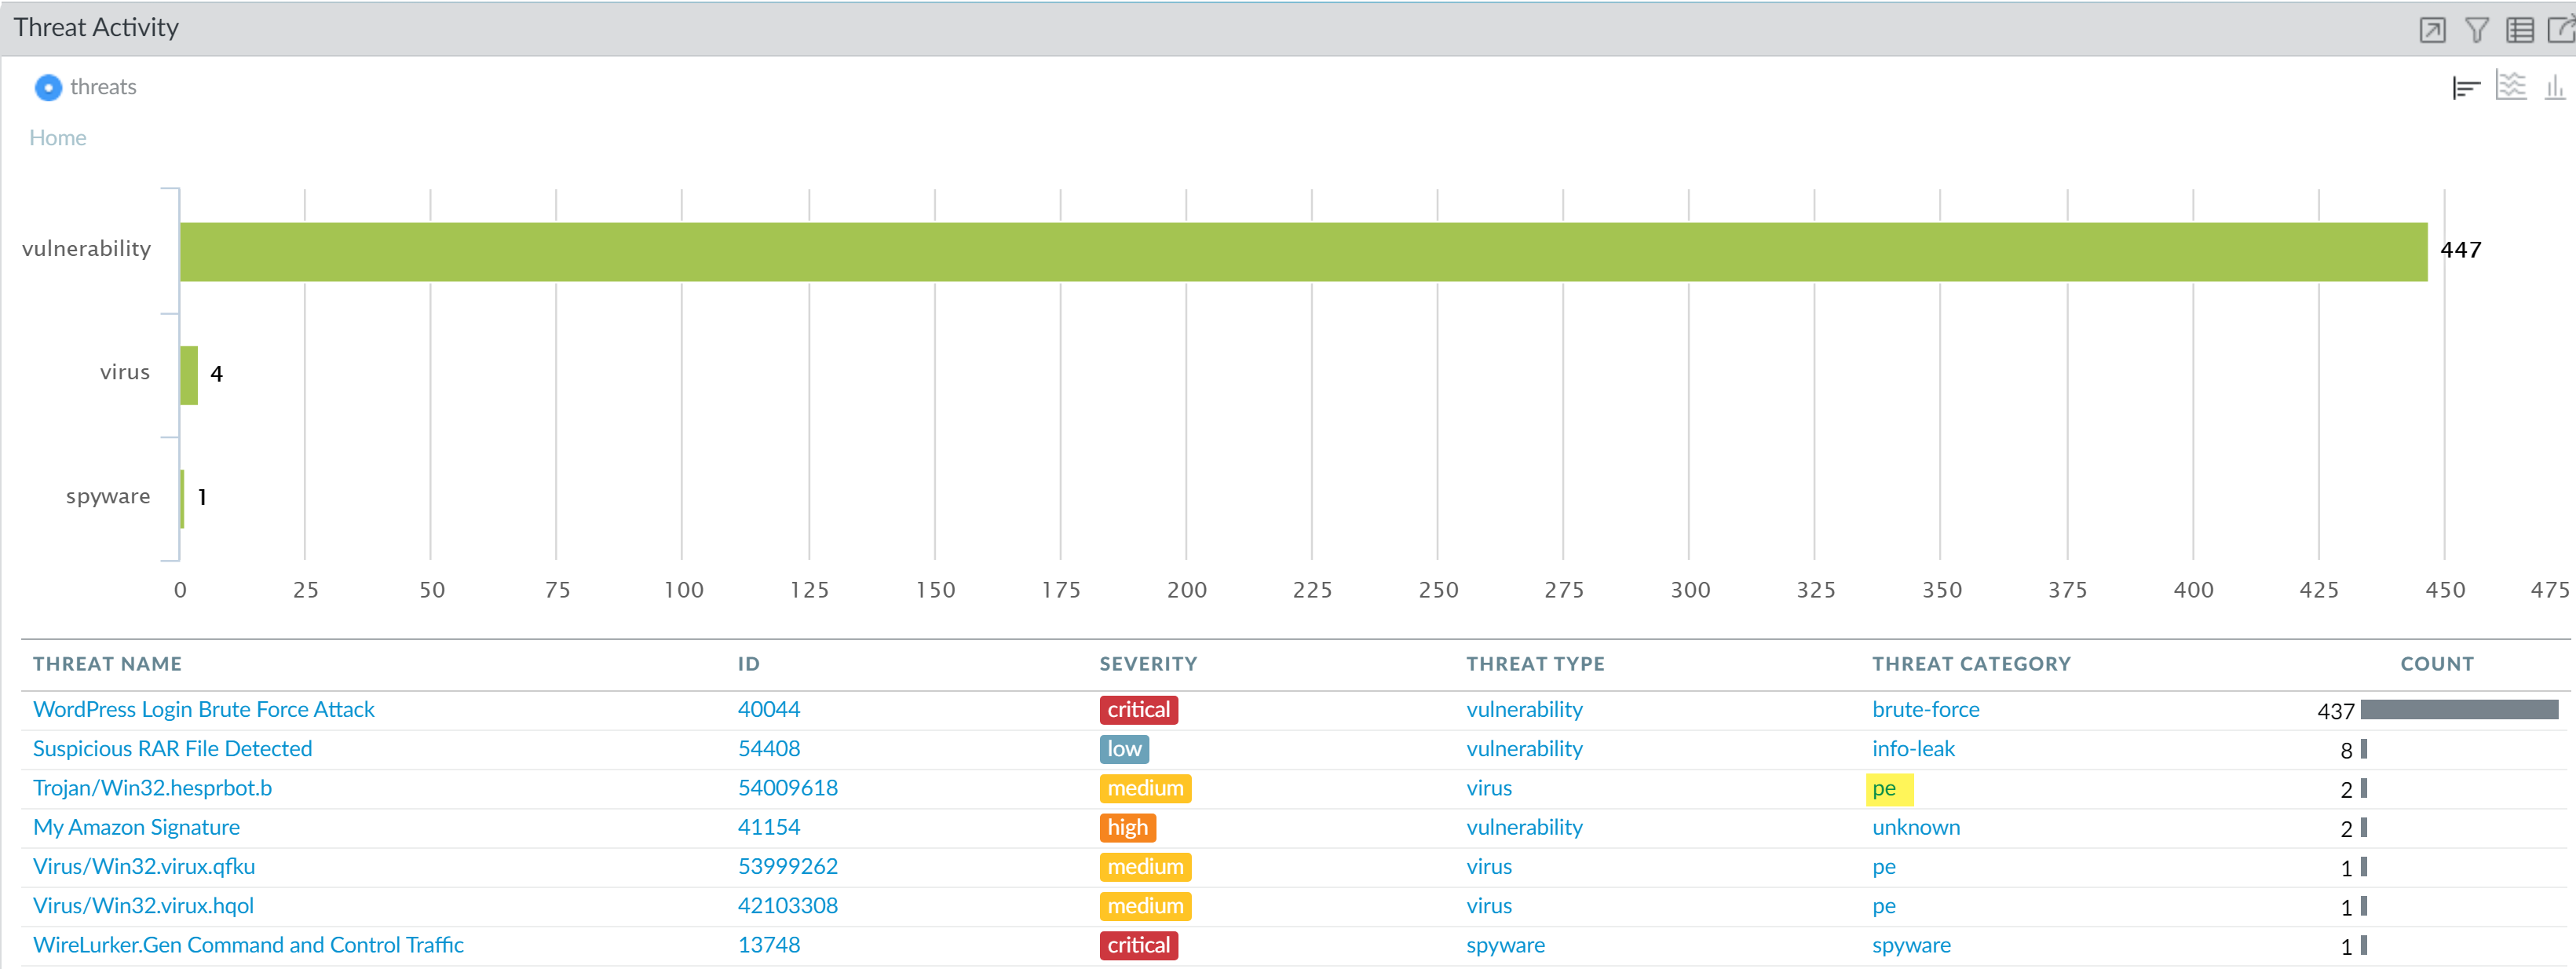
El análisis de la actividad de amenazas es una función esencial en los cortafuegos de Palo Alto Networks para proteger las redes empresariales frente a ataques y vulnerabilidades. La configuración que permite visualizar y clasificar las amenazas detectadas facilita la rápida identificación y priorización de incidentes de seguridad, resolviendo el problema de la gestión eficaz de alertas en entornos con alto tráfico y posibles riesgos.
Campos principales
- Threat Name: Nombre descriptivo de la amenaza detectada (ej. «WordPress Login Brute Force Attack»), útil para identificar el vector de ataque o la vulnerabilidad involucrada.
- ID: Identificador único asignado por el sistema para cada tipo de amenaza, permite correlacionar y buscar datos específicos en la base de firmas y reportes.
- Severity: Grado de severidad que puede ser critical, high, medium o low, ayudando a priorizar la atención a incidentes de acuerdo a su riesgo potencial para la red.
- Threat Type: Clasificación general de la amenaza, como vulnerability, virus o spyware, que determina el tipo de mecanismo de ataque o riesgo para la red.
- Threat Category: Categoría más específica, por ejemplo brute-force, info-leak, pe (Portable Executable) o spyware, que brinda mayor contexto y ayuda en la respuesta o mitigación.
- Count: Número de veces que se ha detectado la amenaza en el período analizado, útil para detectar patrones o ataques repetitivos.
Compatibilidad de versiones y modelos
Las funciones de monitoreo y listas de actividad de amenazas están disponibles en las principales versiones de PAN-OS a partir de 7.0, con mejoras significativas en versiones superiores a 9.0, que incluyen análisis más avanzado y reportes gráficos integrados. La funcionalidad está soportada en todas las familias de dispositivos Palo Alto Networks, desde los modelos de gama baja (serie PA-200 y PA-400) hasta los modelos corporativos y de centros de datos (PA-8000 Series).
Limitaciones reales pueden incluir el número máximo de eventos almacenados y la granularidad de historial dependiendo de la capacidad del dispositivo y la licencia de protección activa (Threat Prevention), además de la necesidad de mantener actualizadas las firmas y perfiles de seguridad para evitar detecciones obsoletas o erróneas.
Escenarios de uso y recomendaciones
Un uso típico de esta configuración es la monitorización continua de amenazas para detectar ataques de fuerza bruta sobre aplicaciones web críticas, como WordPress, o la identificación temprana de archivos sospechosos (RAR o PE) que puedan contener malware. También es vital para detectar tráfico de comando y control asociado a spyware, permitiendo una respuesta rápida para aislar dispositivos comprometidos.
Se recomienda prestar especial atención a amenazas con severidad crítica y alta, implementar políticas de bloqueo o cuarentena, y ajustar las firmas y perfiles de prevención para mitigar tanto ataques conocidos como variantes emergentes. Asimismo, es crucial mantener actualizaciones periódicas de amenazas para abarcar nuevas variantes y minimizar falsos positivos.
Comandos de CLI útiles para diagnóstico
show threat id <ID>: Detalla información específica y contexto asociado a una amenaza identificada.show counter threat: Permite ver contadores de amenazas activas y ayudando a monitorear tendencias.show running security-policy: Para revisar las políticas de seguridad vigentes que pueden afectar la gestión de amenazas.show system logdb-quota: Permite verificar el espacio disponible para almacenamiento de logs de amenazas y evitar pérdida de información por capacidad.debug dataplane packet-diag set capture on threat: Para captura avanzada de tráfico identificado con actividad de amenazas, útil en análisis forense.
Buenas prácticas de configuración
- Actualizar regularmente las firmas de amenazas y aplicar los últimos parches de PAN-OS para asegurar detecciones precisas.
- Configurar perfiles de prevención (Antivirus, Anti-Spyware, Vulnerability Protection) ajustados al contexto y riesgos específicos de la red.
- Implementar alertas y reportes periódicos automáticos para mantener la visibilidad continua del estado de seguridad.
- Evitar sobrecargar el sistema con reglas demasiado genéricas o con niveles de severidad bajos sin relevancia real, para minimizar falsos positivos.
- Realizar auditorías periódicas del tráfico registrado para detectar patrones o amenazas no bloqueadas y mejorar la política de seguridad.