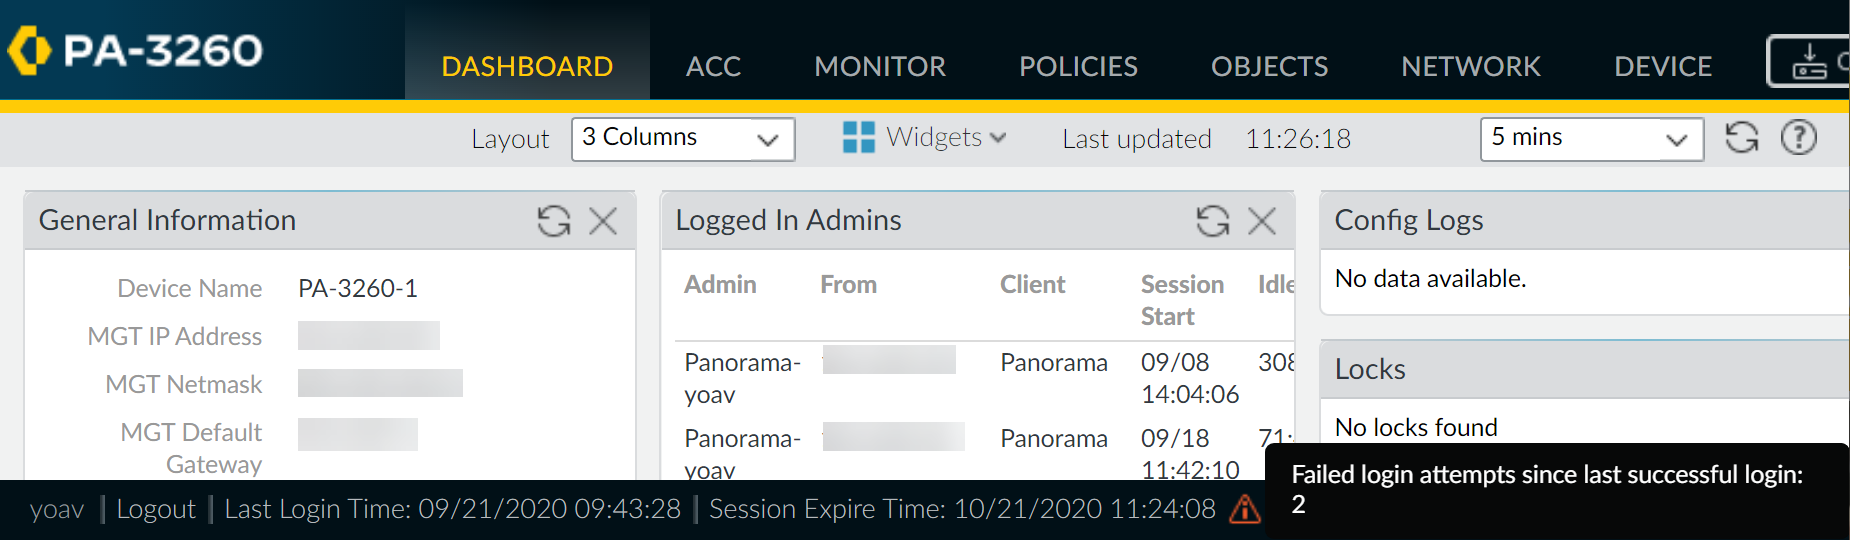
La configuración de gestión de acceso y monitoreo en dispositivos Palo Alto Networks, como el modelo PA-3260, es vital para mantener la seguridad y el control efectivo en infraestructuras de red. Esta configuración permite supervisar la actividad administrativa en el firewall, controlar accesos, rastrear intentos de inicio de sesión y gestionar información vital sobre la conectividad y sesión de administración del dispositivo.
Campos principales
- Device Name: Identifica de forma única el nombre asignado al firewall, lo cual es fundamental para la administración y cumplimiento de políticas dentro de un entorno gestionado.
- MGT IP Address: Define la dirección IP asignada a la interfaz de gestión, usada exclusivamente para tareas administrativas remotas o locales, separando tráfico de gestión y de datos.
- MGT Netmask: Máscara de red que determina el rango o segmento de red al cual pertenece la IP de gestión.
- MGT Default Gateway: Puerta de enlace predeterminada para tráfico de gestión, permitiendo acceso a redes externas para administración remota.
- Logged In Admins: Lista en tiempo real de administradores actualmente conectados, mostrando detalles como IP de origen (cliente), tipo de cliente (GUI, Panorama, CLI), y tiempos de sesión e inactividad, clave para auditorías.
- Config Logs: Historial de cambios registrados sobre la configuración, crucial para rastrear modificaciones y verificar integridad operativa.
- Locks: Indicación de bloqueos presentes o ausencia de estos en el sistema para evitar cambios simultáneos conflictivos o erroneos.
- Failed login attempts since last successful login: Número de intentos fallidos posteriores al último login exitoso, indicador clave para detección temprana de ataques de fuerza bruta o accesos no autorizados.
Compatibilidad de versiones y modelos
El modelo PA-3260 está soportado en versiones de PAN-OS típicamente desde la 7.x en adelante, optimizadas para rendimiento de alta capacidad y funciones de inspección avanzada. Este equipo pertenece a la familia de firewalls de próxima generación enfocados en empresas medianas y grandes, con interfaces físicas de alta velocidad y funcionalidades de gestión robusta.
Las funciones de gestión y monitoreo descritas son estándar en la mayoría de modelos dentro del rango PA-3200 y superiores, incluyendo PA-3400 y PA-5200. Sin embargo, la interfaz y características GUI relacionadas pueden variar ligeramente según la versión de PAN-OS, siendo recomendable mantener siempre una versión estable y actualizada para el mejor soporte y seguridad.
Limitaciones reales pueden incluir la capacidad del almacenamiento del sistema para logs y registros, impactando el historial de cambios visible, así como posibles limitaciones en el número de sesiones administrativas concurrentes según la licencia y configuración.
Escenarios de uso y recomendaciones
Esta configuración es esencial en entornos donde se requiere control y trazabilidad en las operaciones de firewall, tales como redes corporativas, proveedores de servicio o centros de datos que demandan altos niveles de seguridad y auditoría. Controlar quién accede, desde dónde y con qué frecuencia ayuda a detectar comportamientos anómalos o accesos indebidos.
Riesgos asociados sin una buena gestión incluyen accesos no autorizados, modificaciones maliciosas o accidentales en la configuración, y dificultad para diagnosticar problemas operativos o de seguridad debido a falta de visibilidad histórica.
Se recomienda complementar con autenticación multifactor, integración con sistemas de gestión centralizada como Panorama, y habilitar alertas de seguridad relacionadas con intentos fallidos de login para una respuesta proactiva.
Comandos de CLI útiles para diagnóstico
show admins all: Muestra la información detallada de todos los administradores conectados y detalles de las sesiones.show management-plane authentication-failures: Lista intentos fallidos de autenticación en la interfaz de gestión.show system info: Informa detalles generales del sistema, incluyendo IP y netmask de gestión.show config log: Permite revisar los cambios recientes realizados en la configuración del dispositivo.show session info: Ofrece resumen de sesiones activas, importante para entender el estado actual de conexiones.show device log: Para ver los eventos y logs de sistema relacionados con administración y seguridad.
Buenas prácticas de configuración
- Utilizar direcciones IP y segmentación separada para la interfaz de gestión para evitar accesos desde la red de producción.
- Implementar autenticación segura con usuarios y roles diferenciados, ajustando permisos mínimos necesarios.
- Habilitar y revisar periódicamente logs de acceso y configuración para detectar cambios sospechosos o no autorizados.
- Configurar alertas para intentos fallidos de login y sesiones inactivas prolongadas para prevenir abuso o compromisos.
- Mantener el dispositivo y PAN-OS actualizado para contar con parches de seguridad y mejoras funcionales.
- Integrar con sistemas centralizados como Panorama para mejorar la visibilidad y gestión de configuraciones y accesos.