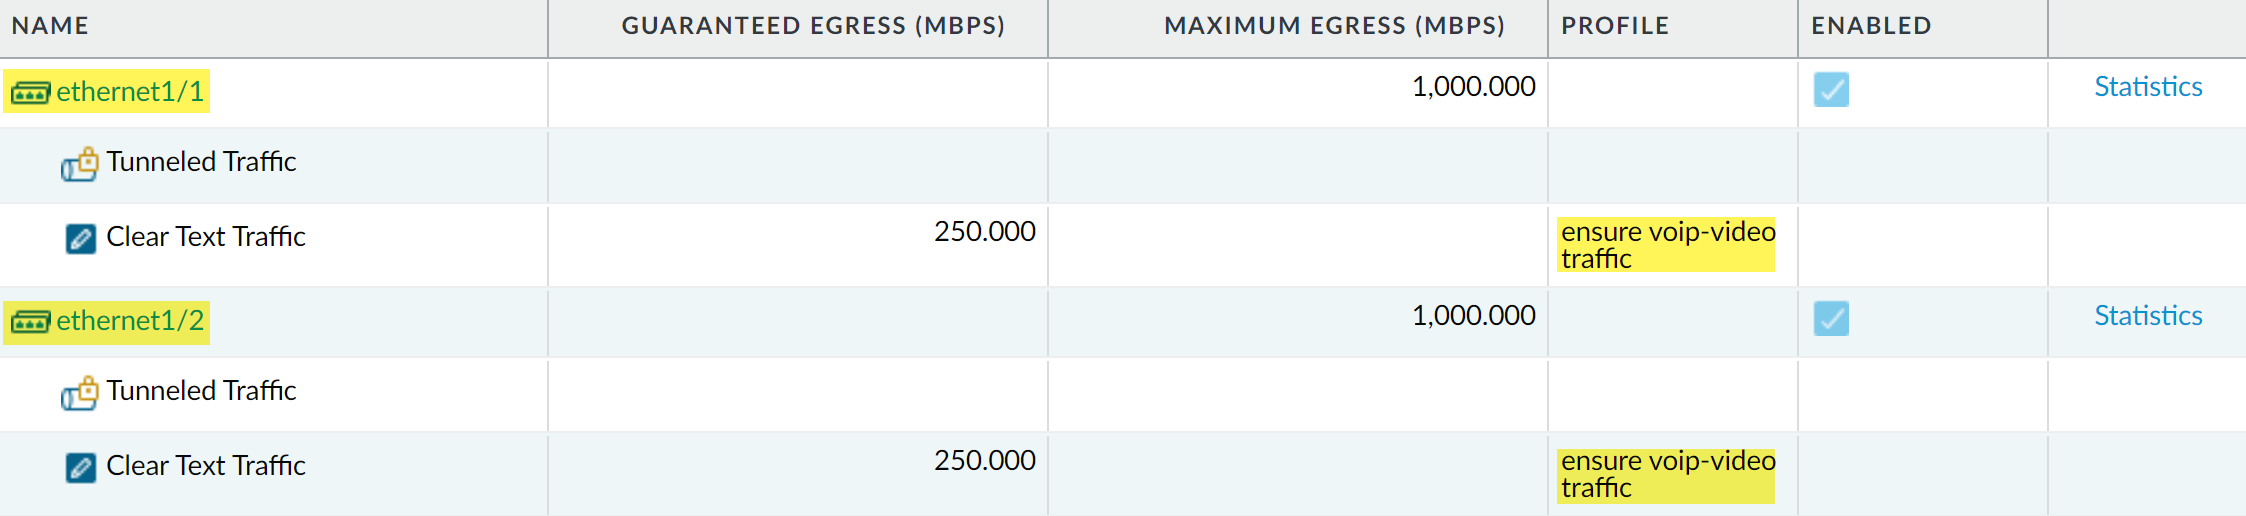
La gestión del ancho de banda es crucial en las redes modernas para garantizar la calidad de servicios sensibles como VoIP y video. La configuración de Quality of Service (QoS) en dispositivos Palo Alto Networks permite priorizar el tráfico, asegurando una experiencia óptima en aplicaciones en tiempo real. El perfil analizado corresponde a una política de egress shaping aplicada en interfaces físicas, con perfiles orientados a tolerar hasta 1 Gbps para tráfico máximo, y cuotas específicas para tráfico en texto claro en subcategorías críticas, como VoIP y video.
Campos principales
- NAME: Identifica la interfaz física donde se aplica la política de QoS (por ejemplo,
ethernet1/1yethernet1/2). - GUARANTEED EGRESS (MBPS): Define el ancho de banda mínimo garantizado para la salida de tráfico en la interfaz. En este caso, no se ha especificado un valor garantizado.
- MAXIMUM EGRESS (MBPS): Establece el límite máximo de ancho de banda permitido para la salida en megabits por segundo. Aquí se configura en 1,000 Mbps, equivalente a 1 Gbps para cada interfaz.
- PROFILE: Corresponde al nombre del perfil de QoS asociado, en este caso está enfocado en asegurar el tráfico de voz sobre IP y video, indicado como «ensure voip-video traffic».
- ENABLED: Indica si la configuración está activada (checkbox marcado), lo que significa que la política está en vigor sobre la interfaz.
- Tunneled Traffic: Aunque aparece, no se ha configurado garantía o máximos específicos para este tipo de tráfico en el ejemplo mostrado.
- Clear Text Traffic: Se observa una cuota de 250 Mbps dedicada, que permite asegurar capacidad para tráfico no cifrado perteneciente a las aplicaciones críticas mencionadas.
Compatibilidad de versiones y modelos
La configuración de QoS en Palo Alto Networks, especialmente para el control del tráfico de voz y video, está disponible en la mayoría de las versiones modernas del firmware Palo Alto PAN-OS, a partir de la versión 8.0 en adelante, donde se incorporaron mejoras en gestión de ancho de banda y clasificación de tráfico. Los dispositivos que soportan estas configuraciones incluyen las familias PA-220, PA-820, PA-850, y modelos de la serie PA-3000 hasta PA-7000.
Es importante destacar que algunas limitaciones pueden aparecer en modelos más antiguos o con capacidades hardware reducidas, afectando el rendimiento al usar perfiles de QoS avanzados o cantidades elevadas de reglas. Además, ciertas funcionalidades avanzadas para tráfico tunelizado pueden requerir versiones superiores o licencias específicas.
Escenarios de uso y recomendaciones
Este tipo de configuración es esencial en entornos corporativos donde el tráfico VoIP y video es crítico y requiere baja latencia y pérdida mínima para mantener la calidad de llamadas y videoconferencias. Por ejemplo, en una sucursal que conecta cientos de teléfonos IP, la restricción máxima en interfaces asegura que el tráfico se limite para no saturar el enlace, mientras las garantías previenen que el tráfico pierda calidad.
También es útil en enlaces WAN donde el ancho de banda es limitado o compartido entre múltiples aplicaciones. La priorización evita que grandes volúmenes de datos no sensibles afecten la experiencia del usuario en comunicaciones en tiempo real.
Sin embargo, un diseño incorrecto puede provocar cuellos de botella, latencia elevada o incluso bloqueo espontáneo de tráfico, principalmente si la segmentación del ancho de banda es excesivamente restrictiva o no se actualizan los perfiles conforme cambian las necesidades.
Comandos de CLI útiles para diagnóstico
show qos interface ethernet1/1– Muestra el estado y estadísticas actuales del perfil QoS aplicado en la interfaz especificada.show running resource-monitor– Permite visualizar el uso de recursos en tiempo real, útil para detectar congestión de QoS.debug qos flow basic– Activa el monitoreo básico de flujos para analizar cómo se está aplicando QoS en tráfico específico.show qos profile– Lista los perfiles de QoS configurados y detalles sobre los límites y garantías por tipo de tráfico.show system log | match qos– Filtra eventos de sistema relacionados con políticas QoS, identificando posibles errores o alertas.
Buenas prácticas de configuración
- Realizar una clasificación clara y precisa del tráfico para diferenciar correctamente VoIP, video y otros tipos encriptados o tunelizados.
- Establecer límites máximos coherentes con la capacidad real del enlace y las necesidades de negocio, evitando configuraciones demasiado permisivas o restrictivas.
- Implementar perfiles con garantías para tráfico sensible a latencia, asegurando ancho de banda mínimo incluso en picos de tráfico.
- Monitorear continuamente el desempeño y ajustar umbrales de QoS ante cambios en la demanda de servicios.
- Documentar cambios y versiones de firmware ya utilizadas para asegurar compatibilidad y evitar condiciones no soportadas.
- Evitar aplicar QoS en exceso en enlaces internos donde la latencia no es crítica, para no aumentar la complejidad y consumir recursos innecesariamente.