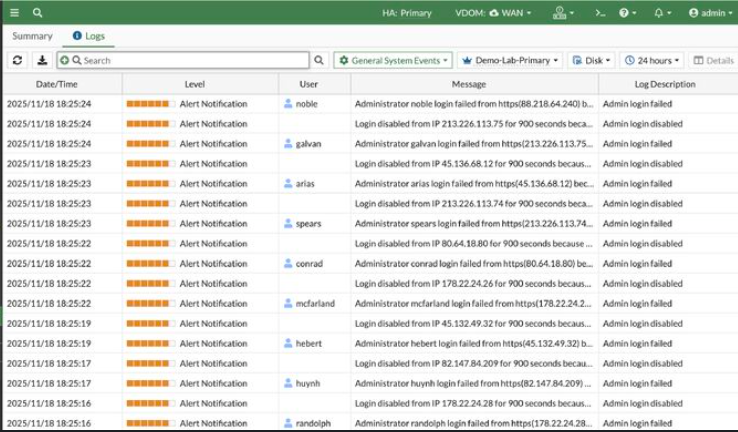
La configuración de bloqueo automático tras intentos fallidos de inicio de sesión en dispositivos FortiGate es una medida esencial para la seguridad de la administración del firewall. Esta funcionalidad mitiga ataques de fuerza bruta y accesos no autorizados, limitando temporalmente las IPs que han fallado repetidamente al intentar acceder al sistema de administración. La implementación correcta de esta política fortalece la defensa perimetral y protege la integridad de los recursos críticos.
Campos principales
- Level (Nivel): Indica la severidad del evento registrado, en este caso siempre aparece como «Alert Notification», reflejando una alerta importante que requiere atención inmediata debido a intentos fallidos de acceso.
- User (Usuario): Nombre del administrador o usuario que intentó iniciar sesión. Esto permite identificar si el intento proviene de cuentas válidas o potencialmente comprometidas.
- Message (Mensaje): Muestra detalles sobre el motivo del bloqueo, ya sea un fallo de login o si el acceso ha sido temporalmente deshabilitado desde una IP específica debido a múltiples intentos fallidos.
- Log Description (Descripción del Log): Resumen conciso que identifica el tipo de evento registrado, en este caso «Admin login failed» o «Admin login disabled».
- Date/Time (Fecha y Hora): Momento exacto en que ocurrió cada evento para auditorías y correlación con otras alertas.
Compatibilidad de versiones y modelos
La funcionalidad de bloqueo tras múltiples intentos fallidos de inicio de sesión ha estado presente en FortiOS desde versiones tempranas 7.x y se ha mantenido evolucionada en las ramas 7.x y superiores, siendo estándar en modelos FortiGate de la serie 60F hacia adelante, así como en dispositivos de mayor capacidad como la serie 3000 y 5000.
En modelos más antiguos o con versiones de firmware anteriores a FortiOS 6.0, el control podría estar limitado o requerir configuraciones manuales adicionales a través de scripts. En dispositivos FortiGate VM y FortiGate Cloud, esta función está integrada y compatible en línea con la versión del controlador.
Limitaciones reales pueden encontrarse cuando el dispositivo está sujeto a altos volúmenes de intentos bloqueados simultáneamente o en entornos con configuración HA, donde la sincronización de reglas puede provocar latencias en el bloqueo efectivo.
Escenarios de uso y recomendaciones
Este mecanismo es fundamental en entornos donde la administración remota está habilitada sobre WAN, evitando que agentes externos lleven a cabo ataques de fuerza bruta de credenciales administrativas. En escenarios multiadministrador, facilita la identificación inmediata de intentos maliciosos e impide que un solo atacante realice sucesivas conexiones.
Un escenario típico de riesgo es la exposición de la interfaz administrativa a Internet sin VPN ni listas blancas IP. En estos casos, la configuración de bloqueo de IP tras múltiples intentos fallidos debe estar activada y ajustada para prohibir accesos al menos por 15 minutos o más, dependiendo de la política corporativa.
Sin embargo, es importante no configurar tiempos de bloqueo excesivamente largos que puedan afectar administradores legítimos por errores fortuitos, ni que el mecanismo sea trivialmente evadido mediante cambios frecuentes de IP. Más allá, debe integrarchecks adicionales como doble factor de autenticación para reforzar la seguridad global.
Comandos de CLI útiles para diagnóstico
diagnose system admin list: Lista los administradores configurados y estado de bloqueo.get system admin lockout: Consulta el estado y configuración actual del bloqueo de inicio de sesión.diagnose firewall auth list: Muestra los estados actuales de bloqueo por IP tras intentos fallidos.show system admin: Visualiza la configuración general de administración y políticas contra el acceso no autorizado.execute log filter field severity alertseguido deexecute log display: permite filtrar y mostrar logs específicos de eventos de alertas, como fallos de login.
Buenas prácticas de configuración
- Habilitar el bloqueo temporal de IP tras un número razonable de intentos fallidos (por ejemplo, 3 a 5) para minimizar ataques de fuerza bruta sin afectar usuarios legítimos.
- Definir un intervalo de bloqueo que balancee entre seguridad y disponibilidad, generalmente entre 900 segundos (15 minutos) y 1800 segundos (30 minutos).
- Limitar acceso administrativo solo a IPs confiables mediante listas blancas o VPN para reducir el vector de ataque.
- Implementar autenticación multifactor en el acceso administrativo para añadir una capa extra de seguridad.
- Monitorear continuamente los logs y alertas para detectar patrones sospechosos y ajustar las políticas de bloqueo conforme a la amenaza.
- Actualizar firmware regularmente para disponer de mejoras en la gestión de seguridad relacionadas con la administración remota y logs.