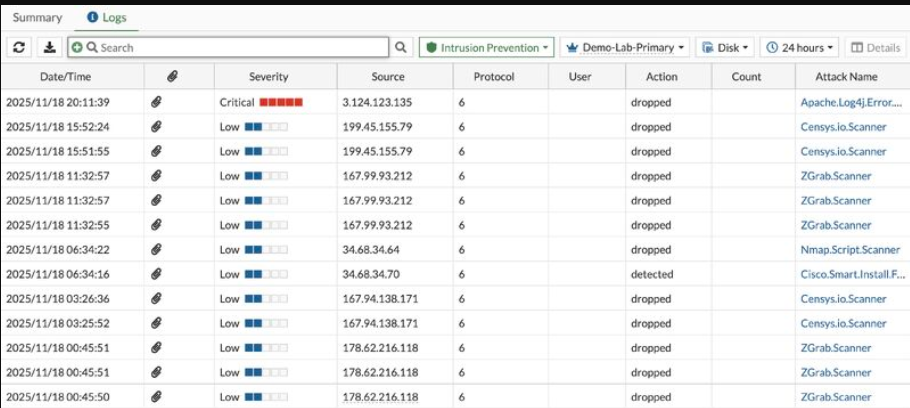
FortiDrop es una funcionalidad fundamental dentro de las soluciones FortiGate orientada a la prevención de intrusiones y ataques basados en escaneos y vulnerabilidades conocidas. Su objetivo principal es identificar y bloquear automáticamente tráfico malicioso entrante, reduciendo el riesgo de comprometer la red corporativa y optimizando el rendimiento al filtrar amenazas en fases tempranas.
Esta configuración responde al desafío de mitigar amenazas como escáneres de puertos repetitivos, intentos de explotación y ataques de día cero detectados por firmas específicas. Al emplear FortiDrop, los dispositivos FortiGate pueden descartar paquetes o sesiones de origen malicioso conforme a patrones predefinidos sin afectar el tráfico legítimo, lo que es esencial para mantener la disponibilidad y confidencialidad de la red.
Campos principales
- Date/Time: Indica la fecha y hora exacta del evento detectado, clave para auditorías y correlación de incidentes.
- Severity: Clasificación de la gravedad del evento (Critical, Low), utilizada para priorizar la respuesta y ajustar políticas.
- Source: Dirección IP que originó el tráfico malicioso, fundamental para listas de bloqueo y análisis forense.
- Protocol: Número del protocolo involucrado (por ejemplo, 6 para TCP), ayuda a identificar vectores específicos.
- User: Usuario asociado en caso de autenticación; en tráfico no autenticado suele estar vacío.
- Action: Respuesta aplicada por el FortiGate ante la amenaza (drop o detect), esencial para entender la política activa y su impacto.
- Count: Número de veces que se repitió la detección del ataque, relevante para identificar patrones persistentes.
- Attack Name: Identificación del tipo o familia de amenaza detectada, basada en firmas IDS/IPS (ej. Apache.Log4j, Censys.io.Scanner), permite categorización y acciones específicas.
Compatibilidad de versiones y modelos
FortiDrop está disponible en los firmware FortiOS a partir de la versión 7.4.x,7.6.x, siendo más robusto y configurable en versiones 7.4.x,7.6.x en adelante, donde se mejoró la integración con el motor IPS y la visibilidad de logs asociados.
Es compatible con la mayoría de las familias FortiGate, desde las series pequeñas como FortiGate 60 hasta modelos de alta gama como FortiGate 3000 y superiores. Sin embargo, la capacidad de procesamiento para inspección profunda y dropping automático depende del modelo, siendo limitado en dispositivos mucho más antiguos o sin aceleradores ASIC dedicados.
En FortiOS recientes, FortiDrop puede configurarse tanto en políticas de firewall como en perfiles IDS/IPS, lo que permite flexibilidad según la arquitectura de red y requerimientos operativos.
Escenarios de uso y recomendaciones
Un escenario común para FortiDrop es en perímetros expuestos a Internet donde los ataques de escaneo masivo son frecuentes. Al bloquear automáticamente direcciones IP que intentan escanear puertos o explotar vulnerabilidades conocidas, se reduce la superficie de ataque y el riesgo de intrusiones exitosas.
Se recomienda activar FortiDrop en entornos con tráfico voluminoso y alta exposición, manteniendo perfiles de IPS actualizados para detectar las amenazas emergentes como el ataque Apache.Log4j que tuvo gran impacto global.
Sin embargo, es importante balancear el uso del dropping con la posibilidad de falsos positivos, sobre todo en redes donde se realizan auditorías internas o testing de seguridad autorizados que podrían ser bloqueados inadvertidamente.
Comandos de CLI útiles para diagnóstico
diagnose ips drop list: Muestra la lista actual de direcciones IP bloqueadas por FortiDrop.get system performance top: Ayuda a identificar uso de CPU y memoria para evaluar impacto de políticas activas.diagnose debug application ipsmonitor -1: Activa la depuración detallada del motor IPS para monitorear detección y dropping.show firewall policy: Revisión de políticas para verificar habilitación de perfiles IPS con FortiDrop.execute log filter category 4seguido deexecute log display: Filtra y muestra logs con eventos de IPS e intrusión.
Buenas prácticas de configuración
- Actualizar regularmente el motor y las firmas IPS para mantener la eficacia contra nuevas vulnerabilidades y ataques.
- Configurar umbrales de dropping equilibrados para evitar bloquear tráfico legítimo, considerando listas blancas cuando sea necesario.
- Realizar análisis periódicos de logs para detectar patrones de ataques y ajustar las políticas preventivas proactivamente.
- Integrar FortiDrop con soluciones SIEM para correlacionar eventos y facilitar respuesta coordinada a incidentes.
- Documentar claramente las acciones automáticas definidas para FortiDrop dentro del plan de seguridad de red y capacitar al equipo de operaciones en su manejo.