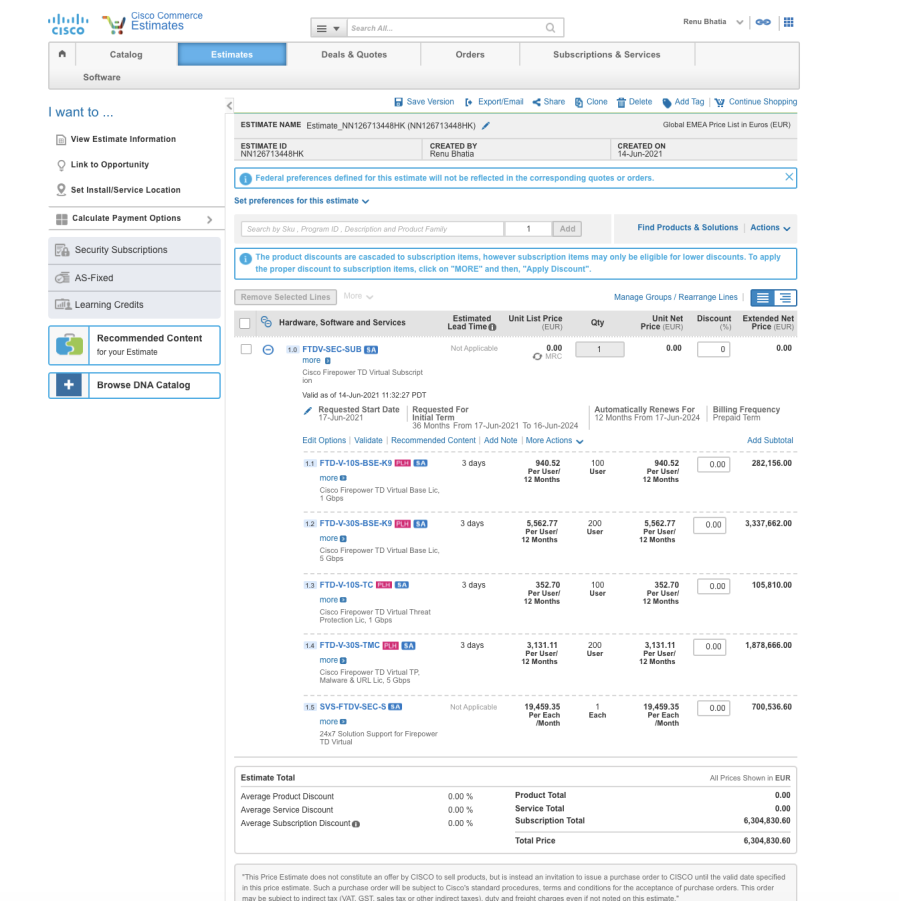
La configuración mostrada se refiere a la adquisición y gestión de licencias para soluciones Cisco Firepower Threat Defense (FTD) orientadas a la seguridad en ambientes de comercio electrónico. Este tipo de configuración es esencial para proteger infraestructuras que manejan transacciones financieras y datos sensibles, garantizando tanto la inspección profunda de paquetes como la defensa contra amenazas avanzadas.
Campos principales
- Nombre del producto: Identifica la licencia o suscripción específica como, por ejemplo, Cisco Firepower TD Virtual Subscription o Cisco Firepower TD Virtual Base Lic.
- Estimate ID y Created by: Campos administrativos para rastrear la oferta, indicando la persona responsable y el identificador único de la estimación.
- Fechas de vigencia: Incluyen la fecha de inicio prevista y la duración del término inicial, vital para la planificación del ciclo de vida de las licencias.
- Auto-renovación y frecuencia de facturación: Detallan si la suscripción se renueva automáticamente y la periodicidad de los pagos (por ejemplo, prepago trimestral).
- Cantidad y precios unitarios: Se refiere a la cantidad de licencias adquiridas, el precio unitario por usuario o por cada licencia, y el coste total extendido.
- Códigos de modelo (SKU): Como FTD-V-10S-BSE-K9 o FTD-V-30S-TMC, que especifican la versión, el tipo de licencia y el ancho de banda soportado.
- Soporte adicional: Indicado con productos como SVS-FTDV-SEC-S, que representa soporte 24×7 para la plataforma Firepower Virtual.
Compatibilidad de versiones y modelos
Las licencias Cisco Firepower TD Virtual (Threat Defense) están diseñadas para funcionar con software Cisco Firepower Threat Defense en plataformas virtualizadas. Generalmente son compatibles con las versiones 7.x en adelante del software Firepower Management Center (FMC) y las versiones equivalentes del software FTD.
Estos productos se implementan en modelos virtualizados (vCPU, RAM, y almacenamiento definidos por el usuario) que corren sobre hypervisors compatibles como VMware ESXi o KVM, sin dependencia directa de hardware físico tradicional. La licencia puede asociarse a distintas capacidades de rendimiento, desde 1 Gbps hasta 5 Gbps, ajustándose al tamaño y necesidades del entorno.
Es importante destacar que estas licencias virtuales no aplican para dispositivos físicos Cisco Firepower serie 4100, 9300 o ASA, que requieren un esquema de licenciamiento diferente. Las limitaciones reales radican en el dimensionamiento correcto de recursos virtuales para evitar cuellos de botella en el rendimiento y asegurar la eficacia de la inspección de tráfico.
Escenarios de uso y recomendaciones
El uso típico se da en centros de datos virtualizados que soportan plataformas eCommerce con altos requerimientos de seguridad perimetral y análisis avanzado de amenazas. Estas licencias permiten implementar servicios de inspección de capa 7, protección contra malware, control de URL, y prevención de intrusiones, esenciales para cumplir regulaciones de seguridad informática y evitar fraudes o robo de datos.
Un escenario común es la protección de entornos eCommerce de gran volumen que manejan pagos electrónicos y datos sensibles de clientes, donde el rendimiento de la red no puede ser comprometido. El riesgo principal de una mala configuración reside en el uso insuficiente de ancho de banda licenciado, que puede originar drops o retrasos, y en la falta de soporte 24×7 que comprometa la respuesta ante incidentes.
Comandos de CLI útiles para diagnóstico
show version: Verifica la versión actual del software Firepower instalado.show license feature: Muestra el estado y detalles de las licencias activas.show system resources: Permite conocer la utilización de CPU y memoria de la plataforma virtual.show running-config: Revisa la configuración activa y permite validar parámetros vinculados a políticas de seguridad y licenciamiento.show managers: Comprueba la conexión y sincronización con el Firepower Management Center.request support diagnostic: Genera un paquete de diagnóstico para soporte avanzado.
Buenas prácticas de configuración
- Dimensionar adecuadamente las licencias en función del ancho de banda real y número de usuarios o flujos concurrentes esperados.
- Implementar el soporte activo para asegurar actualización de firmas y respuesta rápida a incidentes detectados.
- Planificar la renovación automática para no interrumpir la protección activa de la red.
- Monitorear constantemente el consumo de recursos virtuales y estado de las licencias para anticipar necesidades de escalabilidad.
- Actualizar a versiones de software Firepower compatibles que mejoren el rendimiento y agreguen nuevas funcionalidades de seguridad.