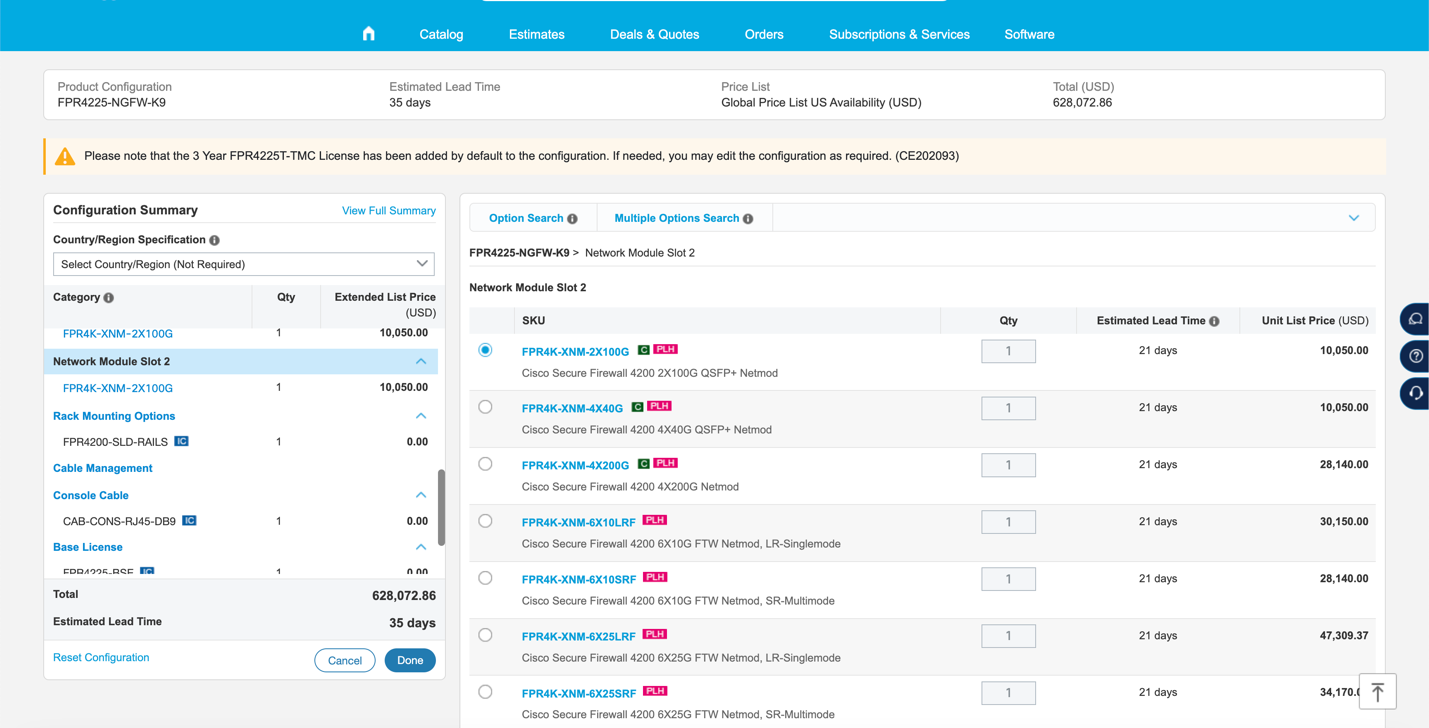
La configuración y selección de módulos de red en dispositivos como el firewall Cisco Firepower 4225 es crucial para optimizar el rendimiento y asegurar la conectividad de la red. Este tipo de configuración soluciona problemas relacionados con la integración de interfaces físicas de alta velocidad, permitiendo que el firewall maneje tráfico con capacidades de 10G, 25G o incluso 100G, asegurando una correcta segmentación y protección de la red.
Campos principales
En el proceso de configuración de los módulos de red en el slot 2 del dispositivo FPR4225 encontramos los siguientes campos:
- SKU (Stock Keeping Unit): Identificador del módulo específico para el slot. Por ejemplo,
FPR4K-XNM-2X100Gindica un módulo con 2 puertos QSFP+ de 100G cada uno. - Descripción: Breve detalle del módulo. Describe el tipo, velocidad y características del hardware, por ejemplo, módulos Netmod o FTW Netmod con capacidades de 10G a 100G para diferentes tipos de fibra (Singlemode o Multimode).
- Cantidad (Qty): Número de módulos que se planean instalar en el slot específico.
- Precio unitario y extendido: Valores comerciales relacionados con la adquisición del módulo dentro de la configuración.
- Opciones de montaje y cableado: Complementos como rieles para montaje en rack (FPR4200-SLD-RAILS) y cables de consola (CAB-CONS-RJ45-DB9), que son esenciales para administrar físicamente el dispositivo y facilitar el proceso de configuración y diagnóstico.
- Licencias: La configuración incluye paquetes de licenciamiento específicos para operar el firewall y habilitar características avanzadas de seguridad en la plataforma.
Compatibilidad de versiones y modelos
Los módulos de red para Cisco Firepower 4225 (FPR4225) están diseñados para funcionar principalmente con el software Firepower Threat Defense (FTD), típicamente desde la versión 7.x en adelante, donde se soporta la interoperabilidad con hardware de alto rendimiento.
En cuanto al hardware, estos módulos son compatibles con la familia Firepower 4200, la cual está orientada para entornos de mediana a gran escala. La selección del módulo depende de la necesidad de velocidad y tipo de enlace (100G, 40G, 25G o 10G), además del tipo de fibra óptica que se utilizará (singlemode o multimode).
Una limitación real puede encontrarse en la disponibilidad del tipo de módulo y la compatibilidad con el anisidado del dispositivo, así como las actualizaciones de firmware. Los modelos más antiguos o versiones de software previas pueden no soportar los módulos de mayor velocidad, especialmente aquellos con puertos QSFP+ 100G.
Escenarios de uso y recomendaciones
Estos módulos son ideales para organizaciones que necesitan integrar el firewall en enlaces troncalizados de alta velocidad, como en data centers o enlaces de interconexión de campus que requieren hasta 100Gbps de capacidad. También son fundamentales en ambientes con tráfico cifrado o dispositivos que demandan inspección profunda sin degradar el rendimiento.
Uno de los riesgos a considerar es la selección inapropiada del módulo para el tipo de fibra y velocidad, que puede llevar a problemas de enlace o degradación en el rendimiento. Además, la incorrecta gestión de licencias puede limitar las funcionalidades del firewall, afectando la capacidad de mitigación de amenazas.
Comandos de CLI útiles para diagnóstico
show module: Muestra los módulos instalados en el dispositivo y su estado operativo.show interface: Detalla las interfaces activas con estadísticas y estado del enlace.show license: Verifica el estado y tipo de licencias aplicadas en el sistema.show running-config interface nombre_interfaz: Permite revisar la configuración activa de una interfaz específica.debug interface nombre_interfaz: Habilita la depuración para problemas específicos de conectividad en la interfaz.
Buenas prácticas de configuración
- Seleccionar el módulo adecuado conforme al tipo de enlace y velocidad que la topología de red requiere, evitando sobredimensionamientos o incompatibilidades.
- Instalar las licencias necesarias antes de poner en producción el módulo para evitar limitaciones funcionales inesperadas.
- Documentar toda la configuración y número de serie del módulo instalado para garantizar trazabilidad y soporte técnico.
- Realizar pruebas iniciales post-instalación con comandos de diagnóstico para asegurar que los enlaces estén activos y operativos según lo esperado.
- Asegurarse de que el firmware y software del Firepower 4225 estén actualizados y soporten el hardware instalado para garantizar estabilidad y seguridad.