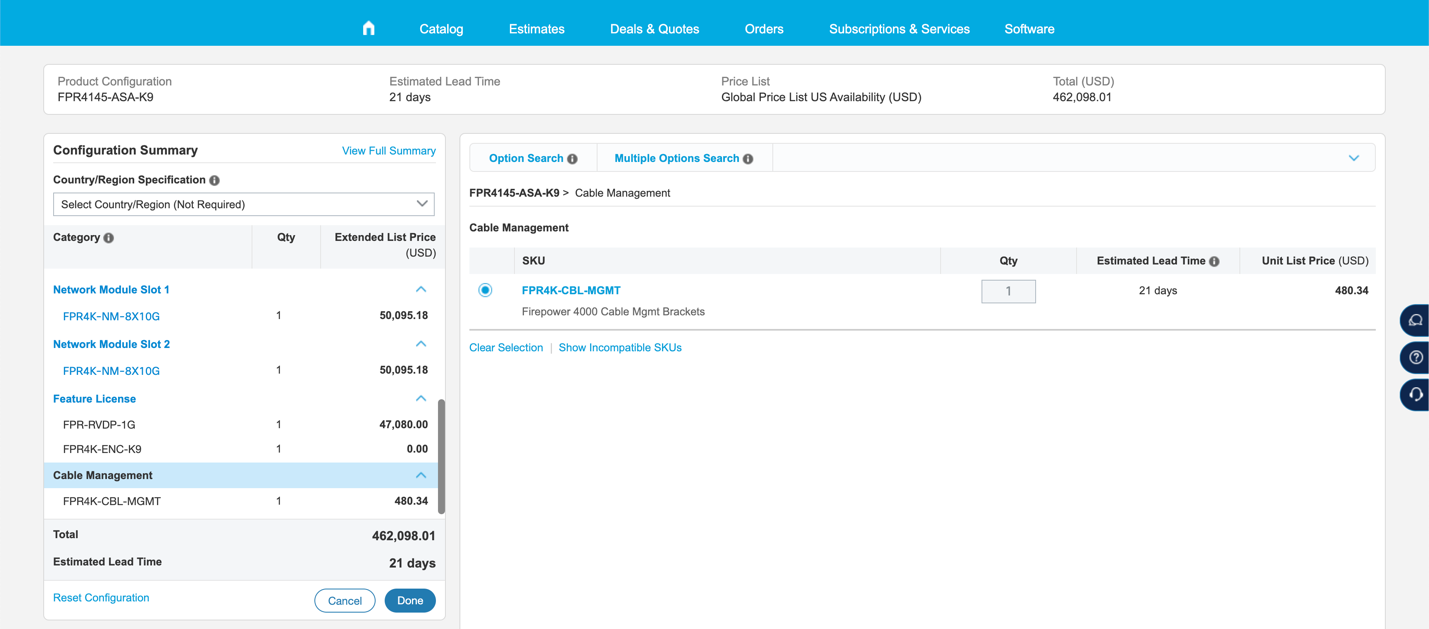
La configuración del dispositivo Cisco Firepower 4145-ASA-K9 está orientada a ofrecer una solución integral de seguridad para entornos empresariales que requieren altos niveles de protección y rendimiento. Esta configuración involucra módulos de red, licencias de características avanzadas y gestión de cables que permiten optimizar la infraestructura física y lógica, facilitando la implementación de políticas de seguridad robustas y el mantenimiento eficiente del hardware asociado.
Campos principales
A continuación, se describen los componentes y opciones configurados en esta solución Cisco:
- Network Module Slot 1 – FPR4K-NM-8X10G: Módulo de red con 8 puertos de 10 Gigabit Ethernet que permite alta capacidad de tráfico y redundancia para las conexiones críticas.
- Network Module Slot 2 – FPR4K-NM-8X10G: Segundo módulo idéntico al primero para ampliar la capacidad y crear configuraciones de alta disponibilidad.
- Feature License – FPR-RVDP-1G: Licencia que habilita características avanzadas de inspección y protección, fundamental para el análisis profundo de paquetes (RVDP, Remote Virtual Desktop Protection o similar en contexto de Cisco ASA/Firepower).
- Feature License – FPR4K-ENC-K9: Licencia para habilitar funcionalidades de cifrado, garantizando la protección de datos en tránsito y cumpliendo con normativas de seguridad.
- Cable Management – FPR4K-CBL-MGMT: Accesorio para la gestión ordenada de los cables, mejorando la organización física, facilitando el mantenimiento y previniendo fallas por desconexiones o daños.
Compatibilidad de versiones y modelos
La plataforma Firepower 4145-ASA-K9 es compatible generalmente con firmware Cisco Firepower Threat Defense (FTD) y Cisco Adaptive Security Appliance (ASA) en versiones recientes que soportan módulos de red de alta velocidad. Versiones típicas donde se aplican estas configuraciones incluyen Firepower Image 7.x y ESA 9.x o superior.
Esta configuración está orientada a modelos de la familia Firepower 4100, especialmente el 4145, que soporta módulos de red modulares para conectividad a 10G. El soporte de licencias de inspección avanzada y cifrado depende del software instalado, y debe revisarse la compatibilidad exacta con las versiones del Cisco FMC (Firepower Management Center) para gestión centralizada.
Limitaciones relevantes incluyen la necesidad de las licencias mencionadas para utilizar las funciones avanzadas y que los módulos físicos requeridos están diseñados únicamente para esta serie, no siendo retrocompatibles con modelos más antiguos o diferentes familias como los ASA tradicionales sin Firepower.
Escenarios de uso y recomendaciones
Esta configuración está indicada para organizaciones que manejan tráfico de alto volumen en entornos que requieren inspección profunda, aplicación de políticas granular y cifrado de datos para cumplimiento normativo. Por ejemplo, data centers de empresas financieras, servicios públicos o comercio electrónico seguro.
Al emplear múltiples módulos de red de 10G, se posibilita la creación de arquitecturas redundantes y segmentadas para aislar tráfico sensible. La licencia de inspección avanzada permitirá detectar amenazas sofisticadas y ataques dirigidos, mientras que el cifrado protege la confidencialidad.
El correcto manejo de cables es una recomendación para prevenir fallas físicas y facilitar tareas de mantenimiento. Es fundamental evitar conexiones incorrectas o saturación de los puertos que pueda degradar el rendimiento.
Los riesgos a considerar incluyen la incorrecta activación de licencias, que puede dejar deshabilitadas funciones críticas, y la mala planificación de módulos y puertos, lo que podría generar cuellos de botella o brechas de seguridad.
Comandos de CLI útiles para diagnóstico
Para verificar la configuración y estado del dispositivo y sus módulos, estos comandos Cisco ASA y Firepower son fundamentales:
show module: Muestra el estado y tipo de los módulos insertados en el chasis.show version: Permite ver la versión del software ASA/FTD y la licencia aplicada.show license: Detalla las licencias activas y su estado.show interface: Revisar el estado de interfaces físicas y estadísticas de tráfico.show running-config: Visualizar la configuración activa para validación y auditoría.show cable-management(si está disponible): Verifica el estado de la gestión física de cables para módulos específicos.show crypto isakmp sayshow crypto ipsec sa: Diagnóstico de túneles cifrados activos (en caso de uso de VPN con licencia de cifrado).
Buenas prácticas de configuración
Para maximizar la efectividad y seguridad del dispositivo Firepower 4145-ASA-K9, se recomienda seguir estas buenas prácticas:
- Adquirir y validar todas las licencias necesarias antes de la implementación para evitar interrupciones de servicio o funciones inactivas.
- Realizar un diseño de red y segmentación eficiente, aprovechando los módulos de 10G para balanceo de carga y redundancia.
- Implementar políticas de seguridad claras y actualizadas usando Cisco FMC para gestión centralizada y visibilidad completa del tráfico.
- Planificar la gestión física con cable management para evitar interferencias, facilitar el acceso y prevenir errores comunes de conexión.
- Actualizar el firmware regularmente para aprovechar mejoras de rendimiento y parches de seguridad.
- Documentar toda la configuración y cambios para mantenimiento y auditorías futuras.
- Realizar pruebas de capacidad y resiliencia de forma periódica para anticipar posibles fallos o cuellos de botella.