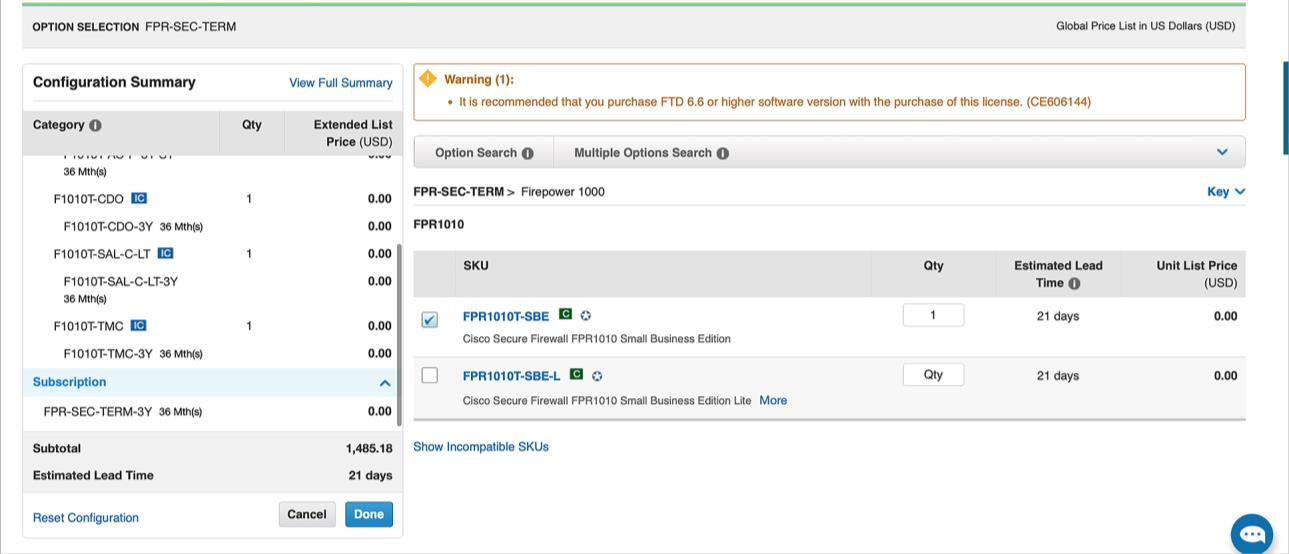
La configuración del Cisco Secure Firewall FPR1010 Small Business Edition (SBE) es una solución orientada a brindar protección consolidada en entornos de pequeñas y medianas empresas. Este dispositivo forma parte de la serie Firepower 1000, diseñada para proporcionar funcionalidades avanzadas de firewall, prevención de intrusiones y control de aplicaciones con una administración simplificada. La adquisición de la licencia FPR-SEC-TERM asegura soporte y acceso a las actualizaciones de seguridad más recientes, permitiendo mantener la plataforma actualizada frente a amenazas emergentes.
Campos principales
- SKU (Stock Keeping Unit): Identifica el modelo específico o la edición del firewall. En este caso, FPR1010T-SBE se refiere a la edición Small Business del Firepower 1010.
- Cantidad (Qty): Número de unidades contratadas o configuradas. Usualmente se presenta como «1» para licencias básicas o dispositivos individuales.
- Tiempo estimado de entrega (Estimated Lead Time): Indica los días aproximados para la disponibilidad del producto, en la captura, 21 días.
- Precio unitario (Unit List Price): Valor monetario por unidad, frecuentemente listado en dólares estadounidenses (USD). En este contexto aparecen como 0.00 ya que puede estar dentro de una licitación o paquete mayor.
- Opciones y licencias: La opción FPR-SEC-TERM representa la suscripción de seguridad a 3 años, que es fundamental para mantener las firmas y políticas actualizadas en el dispositivo.
- Advertencia de versión recomendada (Warning): Se menciona la recomendación de utilizar software FTD 7.4.x,7.6.x o superior para garantizar compatibilidad plena y acceso a todas las características.
Compatibilidad de versiones y modelos
El Cisco Firepower 1010 Small Business Edition está diseñado para funcionar con el software Firepower Threat Defense (FTD), siendo ideal su versión 7.4.x,7.6.x o superior, como indica la recomendación oficial. Esto garantiza que se dispondrá de las últimas funciones en inspección de tráfico, protección contra amenazas y mejoras en el rendimiento.
Esta edición se integra dentro de la familia Firepower 1000, que incluye modelos como FPR1000, FPR1010, FPR1120, entre otros, siempre orientados a oficinas pequeñas y sucursales con necesidades de seguridad integrada y simplificada. Debido a su capacidad y hardware, estas plataformas tienen ciertas limitaciones en cuanto a volumen de tráfico con inspección profunda, siendo más recomendables para entornos con demandas moderadas y menos complejas que las grandes empresas.
Escenarios de uso y recomendaciones
El FPR1010 SBE es apto para pequeñas y medianas empresas que requieren una solución unificada de seguridad sin la complejidad y costos de plataformas de clase empresarial. Puede ser utilizado en sucursales, oficinas remotas o como dispositivo principal en pymes menos expuestas a amenazas avanzadas.
Es especialmente útil en escenarios donde se requiere un balance entre funcionalidad (firewall, IPS, VPN, filtrado de contenido) y facilidad de administración. Sin embargo, es importante evaluar el volumen de tráfico esperado, ya que su hardware dispone de recursos limitados para inspección profunda y múltiples conexiones concurrentes.
Uno de los riesgos a considerar es no mantener la suscripción activa (como la FPR-SEC-TERM) que provee actualizaciones de seguridad, lo cual podría dejar expuesto el dispositivo frente a nuevas vulnerabilidades o firmas de ataques emergentes.
Comandos de CLI útiles para diagnóstico
show version: Permite verificar la versión actual del software FTD y la plataforma de hardware.show running-config: Visualiza la configuración activa del firewall para validar parámetros y políticas aplicadas.show access-list: Revisa las reglas de acceso configuradas.show platform health: Proporciona información del estado de hardware y rendimiento.show security-policy: Muestra las políticas de seguridad implementadas a nivel de firewall.show managers: Verifica la conexión con los sistemas de gestión centralizados como FMC (Firepower Management Center) si aplica.system support diagnostic-cli: Ingreso al modo CLI para realizar diagnósticos avanzados y pruebas puntuales.
Buenas prácticas de configuración
- Actualizar siempre el dispositivo a la última versión recomendada del software FTD (mínimo 7.4.x,7.6.x) para mejorar seguridad y estabilidad.
- Asegurar la compra y activación de la suscripción de seguridad (FPR-SEC-TERM) para mantener actualizadas las firmas y parches.
- Configurar políticas de firewall y prevención de intrusiones basadas en el principio de menor privilegio, restringiendo solo lo necesario.
- Realizar backups periódicos de la configuración y documentar cambios para facilitar recuperaciones ante fallos.
- Monitorear el desempeño y alertas del dispositivo con comandos CLI y/o mediante FMC para anticipar posibles problemas.
- Evaluar necesidades reales de tráfico para no sobrecargar la plataforma; en entornos con alto volumen, considerar modelos superiores.
- Implementar VLANs y segmentación de red para limitar la propagación de amenazas internas y mejorar el control.