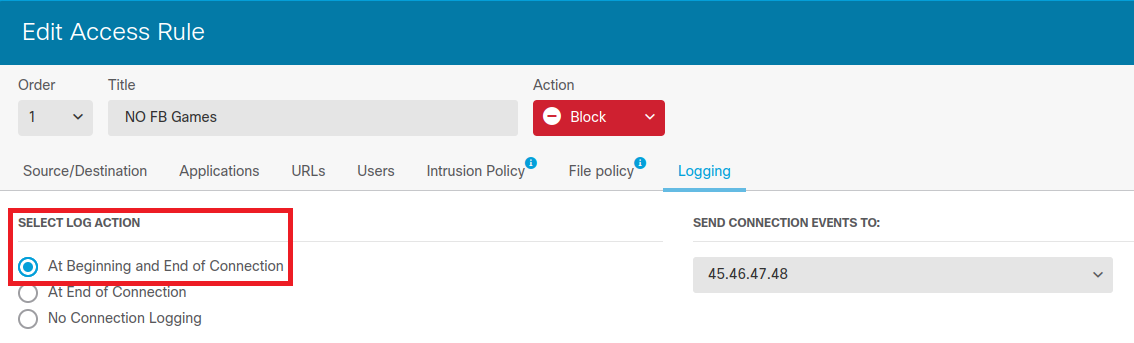
La configuración de logging en las reglas de acceso de Cisco Firepower es una práctica fundamental para el monitoreo y la seguridad de las redes. En concreto, la opción para registrar eventos al inicio y al final de una conexión permite a los administradores obtener información detallada sobre el flujo de tráfico, detectar anomalías y auditar las políticas aplicadas con mayor precisión. Este tipo de configuración es especialmente útil para escenarios en los que se desea bloquear aplicaciones o servicios específicos, como juegos o aplicaciones no autorizadas, mientras se mantiene un registro completo de cada intento de conexión.
Campos principales
- Order: Define la prioridad de la regla dentro del conjunto de políticas. Un valor menor indica mayor prioridad.
- Title: Nombre descriptivo de la regla para facilitar su identificación, en este caso, «NO FB Games» indica que se está bloqueando juegos en Facebook.
- Action: La acción aplicada cuando la regla se cumple. Aquí se utiliza Block para denegar el tráfico asociado a la condición definida.
- Source/Destination: Define los valores de origen y destino del tráfico, en base a IPs, rangos o etiquetas (no visibles en esta configuración específica).
- Applications: Permite identificar y filtrar aplicaciones específicas a nivel de capa 7 para aplicar políticas más precisas.
- Logging – Select Log Action: Define cuándo y cómo se registran los eventos relacionados con la regla. Las opciones disponibles son:
- At Beginning and End of Connection: Registra eventos tanto al inicio como al cierre de cada conexión, ofreciendo un seguimiento exhaustivo.
- At End of Connection: Sólo genera logs al cierre de la conexión.
- No Connection Logging: No registra eventos para esta regla.
- Send Connection Events To: Dirección IP del servidor o destino donde se envían los logs generados, permitiendo integración con sistemas de gestión centralizada o SIEM.
Compatibilidad de versiones y modelos
Esta configuración está soportada en las versiones de firmware Cisco Firepower Management Center (FMC) a partir de la 6.0 en adelante, incluyendo las más recientes como la 7.x y 8.x. La funcionalidad de logging granular para conexiones es parte integral del módulo de políticas de acceso y filtrado.
En cuanto a los dispositivos, es aplicable a la mayoría de las series de Cisco Firepower Threat Defense (FTD), tales como la serie 2100, 4100, 9300, y firewalls virtuales (FTDv). Sin embargo, dispositivos muy antiguos o con recursos limitados podrían tener restricciones para manejar un volumen elevado de logs, especialmente si se habilita la generación de eventos al inicio y fin de conexión.
Otra limitación práctica a considerar es la capacidad del servidor receptor de logs para procesar y almacenar grandes cantidades de eventos sin afectar el rendimiento o generar pérdidas de información.
Escenarios de uso y recomendaciones
Utilizar el logging tanto al comienzo como al final de una conexión es ideal en entornos donde se requiere una auditoría completa del tráfico bloqueado o permitido, como redes corporativas con políticas estrictas de uso de Internet. Por ejemplo, bloquear juegos sociales en Facebook puede prevenir distracciones y mantener la productividad.
Este método también ayuda en la resolución de problemas, al confirmar que la regla efectivamente está bloqueando tráfico y registrando intentos de conexión. Permite correlacionar sesiones completas y detectar intentos repetidos de acceso no autorizado.
No obstante, puede incrementar considerablemente la cantidad de eventos generados, incrementando el consumo de recursos en el FMC y en los sistemas de análisis. En redes con alto tráfico, puede ser aconsejable limitar el logging al cierre de conexión o aplicar filtros adicionales.
Comandos de CLI útiles para diagnóstico
show access-control policy: Verifica las políticas de acceso activas y sus reglas en el dispositivo Firepower.show connection detail: Permite observar conexiones activas y detalles relacionados para confirmar bloqueos o permitir tráfico.show logging: Consulta los logs configurados y su estado actual en el sistema.show interface: Para validar el estado de las interfaces involucradas en el tráfico afectado por la regla.test access-control rule: Simulación para probar el comportamiento de una regla específica.source destination application
Buenas prácticas de configuración
- Asignar nombres descriptivos y claros a las reglas para facilitar su gestión y auditoría.
- Balancear la necesidad de logging detallado con el impacto en rendimiento y almacenamiento; habilitar solo el nivel de logging necesario.
- Configurar la dirección del servidor de logs para garantizar una centralización segura y eficiente de los eventos.
- Monitorear periódicamente el volumen de logs para evitar saturación del sistema o pérdida de datos importantes.
- Combinar las reglas de acceso con políticas de intrusión y contexto de usuario para mejorar la protección y visibilidad.
- Evitar reglas redundantes o solapadas que puedan generar conflictos o resultados imprevistos.
- Actualizar regularmente el firmware y los módulos de seguridad para aprovechar nuevas funcionalidades y optimizaciones en logging y control.