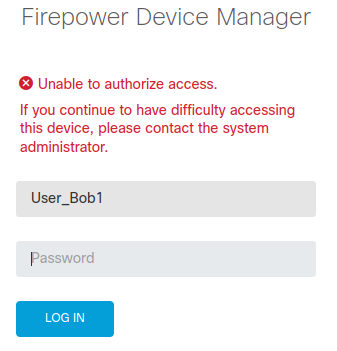
La gestión de dispositivos Cisco Firepower a través de Firepower Device Manager (FDM) es una herramienta fundamental para administradores de seguridad. Sin embargo, un problema frecuente que se presenta es el error «Unable to authorize access» al intentar iniciar sesión, lo que impide administrar el dispositivo. Esta configuración y su análisis permiten entender qué ocasiona este problema y cómo resolverlo en entornos con Firepower 13.
Campos principales
- Nombre de usuario (User_Bob1): Identificador proporcionado para autenticar el acceso en FDM. Debe coincidir con una cuenta válida configurada en el dispositivo o integrada desde servicios externos como AAA o LDAP.
- Contraseña: Cadena secreta requerida para la autentificación. La correcta combinación con el usuario es clave para la autorización.
- Mensaje de error «Unable to authorize access»: Indica que la autenticación fue rechazada, lo que impide que el usuario acceda al Firepower Device Manager.
- Acceso remoto a la UI web (puerto 443): La configuración del Firepower que habilita o restringe el acceso a su interfaz web, elemento crucial para la administración.
Compatibilidad de versiones y modelos
El error y la gestión mediante Firepower Device Manager están claramente asociados a las versiones 7.x en adelante del sistema operativo Firepower Threat Defense (FTD), siendo la 7.4.x,7.6.x y superiores más estables con Firepower 13. Estas versiones incluyen mejoras en autenticación integrada y control de acceso.
Los modelos donde se implementa Firepower Device Manager incluyen la familia Firepower 2100, 4100 y 9300, siendo el modelo Firepower 13 un hardware orientado a entornos medianos y grandes que requiere configuración fina en políticas de acceso remoto y usuarios.
Limitaciones reales surgen cuando no se sincronizan correctamente las credenciales locales o externas (AAA), o si existen incompatibilidades con versiones menores de software donde Firepower Device Manager no soporta ciertos esquemas de autenticación.
Escenarios de uso y recomendaciones
Este error de autorización suele ocurrir en situaciones como:
- Intento de acceso con usuarios no configurados o bloqueados en el sistema.
- Ministerio incorrecto o contraseña vencida si se maneja autenticación externa (RADIUS, LDAP).
- Problemas en la configuración de políticas de acceso o ACL, bloqueando el acceso a la gestión.
- Configuraciones parciales tras actualizaciones o migraciones de firmware.
Recomendaciones incluyen siempre validar los usuarios locales con el comando CLI «show users», verificar políticas AAA y confirmar que el usuario tiene privilegios para la gestión. Se debe controlar que la interfaz donde se conecta el FDM tenga las reglas de firewall adecuadas.
Comandos de CLI útiles para diagnóstico
show managers: Para verificar el estado de los managers y conexiones.show users: Lista usuarios configurados localmente y su estado.show running-config: Analiza configuración actual, especialmente en políticas AAA y servicios web.show aaa servers: Confirma configuración y estado de servidores AAA externos.test aaa-server authentication <server-name> <username> <password>: Evalúa la autenticación contra servidor AAA.show http server status: Controla el estado del servidor web para el acceso FDM.
Buenas prácticas de configuración
- Configurar usuarios locales mínimos con privilegios estrictos para acceso FDM, evitando cuentas genéricas.
- Integrar autenticación externa AAA (RADIUS, LDAP) con información precisa para evitar rechazos.
- Asegurar que las interfaces y políticas firewall permiten tráfico HTTPS (443) para la gestión remota.
- Realizar respaldos antes y después de cada cambio en usuarios y políticas.
- Aplicar actualizaciones de firmware que corrigen bugs relacionados con autenticación y acceso remoto.
- Auditar logs del sistema para identificar intentos fallidos de acceso y motivos concretos de rechazo.