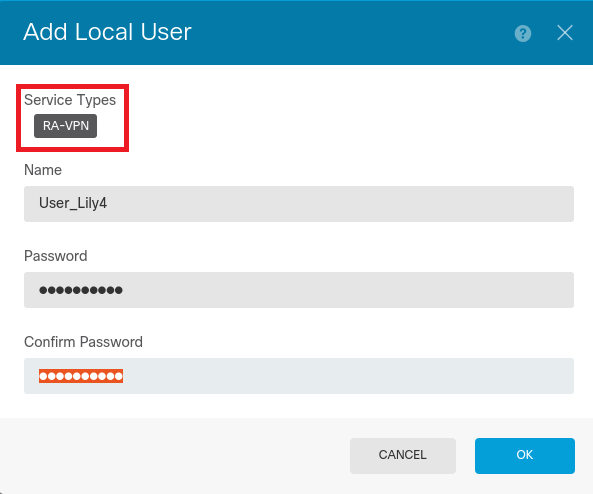
La configuración de usuarios locales para acceder a servicios de VPN remota (RA-VPN) en Cisco Firepower 12 es una práctica común para administrar el acceso seguro y controlado a la red corporativa. Esta configuración resuelve el problema del control de acceso remoto, permitiendo que usuarios autorizados puedan establecer túneles VPN cifrados para trabajar desde ubicaciones externas con total seguridad.
Campos principales
- Service Types: Define el tipo de servicio asociado al usuario. En este caso, «RA-VPN» indica que el usuario podrá autenticarse para establecer sesiones de VPN remota, es decir, acceso remoto desde clientes VPN.
- Name: Es el identificador único del usuario local. Por ejemplo, «User_Lily4». Este nombre se usará para la autenticación dentro del Firepower.
- Password: La contraseña asignada a este usuario. Se debe usar una clave robusta para evitar accesos no autorizados. Normalmente se recomienda el uso de contraseñas con mezcla de caracteres alfanuméricos y símbolos.
- Confirm Password: Campo para confirmar que la contraseña ingresada es correcta y no contiene errores de tipeo.
Compatibilidad de versiones y modelos
La funcionalidad para crear usuarios locales con permiso RA-VPN está disponible en Cisco Firepower Threat Defense (FTD) a partir de versiones 7.x y superiores, incluyendo la plataforma Firepower 12. Esta configuración es compatible con modelos como Firepower 2100, 4100 y 9300 series que ejecutan Firepower Threat Defense.
Las limitaciones se relacionan principalmente con la gestión y escalabilidad: administrar usuarios locales está recomendado para ambientes pequeños o medianos. En entornos corporativos grandes, Cisco aconseja integrar autenticación externa como LDAP o RADIUS para un mejor manejo y auditoría centralizada.
Escenarios de uso y recomendaciones
Este método de usuario local RA-VPN es ideal para casos donde se requiere un acceso remoto rápido y seguro sin la complejidad de configurar directorios externos. Por ejemplo, empleados o consultores externos que necesitan acceso temporal.
Es importante tener en cuenta que el uso exclusivo de usuarios locales puede incrementar el riesgo de gestión de contraseñas y acceso inseguro si no se aplican prácticas fuertes, como el uso de contraseñas complejas, políticas de expiración y monitoreo constante.
Comandos de CLI útiles para diagnóstico
show running-config users: Muestra los usuarios locales configurados en la plataforma Firepower.show vpn-sessiondb: Permite visualizar sesiones activas de VPN y verificar que los usuarios RA-VPN se conecten correctamente.test aaa local user <username> password <password>: Verifica localmente las credenciales del usuario para autenticación.show auth-server status: Comprueba el estado del servidor de autenticación, útil si se usan métodos externos junto al usuario local.
Buenas prácticas de configuración
- Usar contraseñas seguras y políticas de caducidad para los usuarios locales RA-VPN.
- Limitar el número de usuarios locales y emplear autenticación externa para grandes despliegues.
- Habilitar auditoría y registro de eventos para monitorear accesos VPN remotos.
- Usar perfil VPN y políticas adecuadas para aplicar segmentación y control de acceso granular a recursos.
- Actualizar el firmware del Firepower constantemente para mitigar vulnerabilidades y aprovechar mejoras en seguridad.