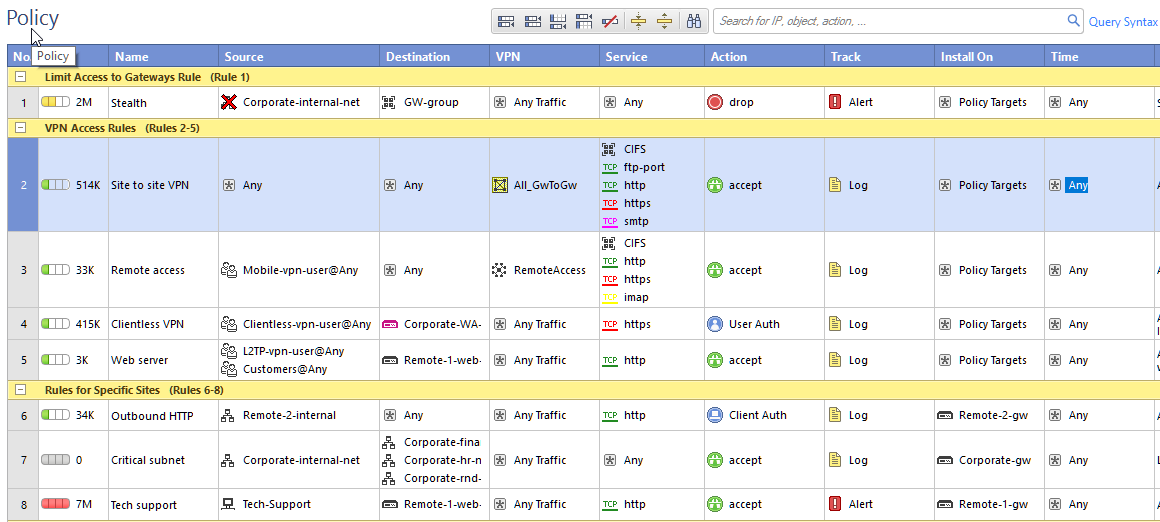
Las políticas de seguridad en dispositivos Check Point son una herramienta crítica para asegurar un control granular sobre el tráfico de red, especialmente en entornos con múltiples accesos VPN y diversos segmentos internos. La configuración a analizar corresponde a una política de firewall diseñada para limitar el acceso a gateways, definir reglas específicas para acceso VPN (site-to-site, cliente remoto y sin cliente), así como reglas para tráfico HTTP saliente y acceso a subredes específicas. Este tipo de política resuelve el problema de segmentación y control de tráfico en redes complejas, permitiendo aceptar, rechazar o autenticar usuarios dependiendo del contexto y los usuarios involucrados.
Campos principales
- Name: Identifica la regla dentro de la política, dando contexto sobre su función (por ejemplo, «Site to site VPN» o «Outbound HTTP»).
- Source: Define el origen del tráfico, configurado para incluir objetos de red, usuarios o grupos de usuarios como «Corporate-internal-net» o «Mobile-vpn-user@Any».
- Destination: Especifica el destino del tráfico, ya sean objetos de red, redes remotas o grupos de gateways VPN como «GW-group» o «Corporate-final».
- VPN: Determina el túnel VPN específico a utilizar, diferenciando entre VPNs site-to-site y acceso remoto, como «All_GwToGw» o «RemoteAccess».
- Service: Lista los servicios o puertos TCP/UDP permitidos o filtrados, por ejemplo HTTP, HTTPS, CIFS o IMAP, otorgando granularidad al control del tráfico.
- Action: Define la acción que el firewall debe ejecutar sobre el tráfico coincidente. Puede ser «accept» para permitir, «drop» para denegar silenciosamente o «User Auth» / «Client Auth» para solicitar autenticación.
- Track: Indica el nivel de registro, desde «Alert» para eventos críticos, «Log» para auditoría regular, hasta sin registro para tráfico menos relevante.
- Install On: Determina en qué gateways o clusters la regla debe ser aplicada, lo que permite optimizar el rendimiento distribuyendo las reglas.
- Time: Establece ventanas temporales en las que la regla está activa, implementando controles horarios si es necesario.
Compatibilidad de versiones y modelos
Este tipo de configuración es compatible con múltiples versiones del software de seguridad Check Point, siendo común en entornos que utilizan R80.x en adelante, dado que la interfaz de política y manejo de VPNs se mejoró notablemente en estas versiones. También es aplicable en sistemas más recientes como R81 y superiores, donde la integración de capacidades de autenticación y logging se ha optimizado.
Respecto a modelos, la política puede aplicarse en appliances físicos y virtuales de la familia Check Point Security Gateway, incluyendo dispositivos como 6000 series, 14000 series y los gateways virtuales (vSEC), siempre que el hardware permita la gestión de múltiples VPN y con capacidad suficiente para el logging y la inspección detallada.
Limitaciones reales incluyen la carga adicional que las políticas muy granularizadas pueden implicar, especialmente cuando se combinan múltiples reglas con logging intensivo. Es importante también considerar la versión del Management Server, que debe ser compatible con los gateways y la configuración.
Escenarios de uso y recomendaciones
Estas políticas se implementan principalmente en organizaciones que requieren controlar accesos a redes internas por múltiples métodos: VPN site-to-site para interconexión de oficinas, acceso remoto con autenticación fuerte, y clientes sin necesidad de software adicional (clientless).
Por ejemplo, se puede restringir el acceso a gateways críticos solo a segmentos internos específicos, mientras se permite acceso VPN para usuarios móviles con servicios limitados como HTTP, HTTPS o IMAP. También es posible autenticar clientes que salen con HTTP para garantizar que se identifiquen antes de salir a redes externas.
El riesgo principal de una configuración incorrecta incluye aperturas innecesarias, exceso de tráfico permitido o bypass de autenticación, lo que puede derivar en accesos no autorizados o exposición de recursos sensibles. Por ello, la segmentación y el uso de acciones de autenticación son cruciales para minimizar la superficie de ataque.
Comandos de CLI útiles para diagnóstico
fw stat: Verifica el estado actual del firewall y número de conexiones activas.fw ctl pstat: Muestra estadísticas detalladas sobre el procesamiento de paquetes y desempeño de las políticas.fw ctl zdebug + drop: Permite monitorear en tiempo real los paquetes que son descartados por las reglas de firewall, para análisis de bloqueos.vpn tu: Es la utilidad para gestionar túneles VPN, permitiendo verificar el estado de conexiones site-to-site y clientes remotos.cpstat vpn: Muestra el estado de los túneles VPN, incluyendo uptime, sesiones activas y errores.mgmt_cli show access-rulebase: Usado desde el Management Server para obtener detalles de la política de acceso configurada.
Buenas prácticas de configuración
- Definir claramente objetos y grupos para origen, destino y servicios, evitando reglas muy genéricas que dificulten el mantenimiento.
- Implementar least privilege: establecer solo las reglas necesarias para el negocio, bloqueando explícitamente accesos no autorizados.
- Usar la autenticación de usuarios o clientes siempre que sea posible para un control de acceso más seguro.
- Activar logging en reglas críticas para facilitar auditorías y detección de incidentes pero balanceando con la carga del sistema.
- Distribuir las reglas en diferentes gateways o clusters para optimizar desempeño y redundancia.
- Revisar y probar cambios en un entorno controlado antes de aplicar en producción para evitar interrupciones.
- Mantener actualizado el firmware y software de seguridad para contar con correcciones y mejoras en manejo de políticas y VPN.