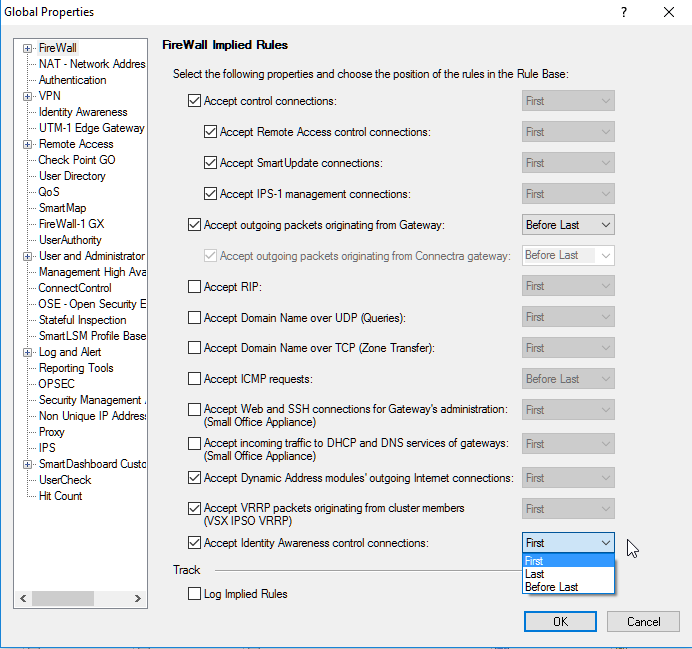
La configuración de reglas implícitas en Check Point Firewall es fundamental para gestionar el tráfico de red que, por defecto, se permite o se bloquea sin necesidad de definir explícitamente cada regla en la política. Estas reglas mejoran la seguridad y operatividad del firewall al controlar conexiones críticas para la gestión, actualización y operación del gateway sin necesidad de intervención manual constante. Implementarlas y ajustarlas correctamente evita vulnerabilidades y reduce el riesgo de fallos en la administración de la red.
Campos principales
Cada opción dentro de la configuración de reglas implícitas cumple una función específica que determina qué tipos de conexiones se aceptan automáticamente y en qué orden se evalúan dentro de la Rule Base.
- Accept control connections: Permite que el firewall acepte conexiones para control y administración, esenciales para la operación remota segura.
- Accept Remote Access control connections: Específico para conexiones de control remoto, habilitando accesos administrativos desde ubicaciones externas.
- Accept SmartUpdate connections: Facilita la comunicación necesaria para la actualización remota del gateway via SmartUpdate.
- Accept IPS-1 management connections: Habilita la gestión del sistema IPS-1, crucial para el monitoreo y defensa contra amenazas al nivel de intrusión.
- Accept outgoing packets originating from Gateway (y Connectra gateway): Permite el tráfico saliente generado desde el propio firewall o gateway Connectra, necesario para servicios como sincronización y actualizaciones.
- Accept RIP: Permite aceptar el protocolo RIP para actualización dinámica de rutas, relevante en entornos con enrutamiento dinámico.
- Accept Domain Name over UDP (Queries) y TCP (Zone Transfer): Configura la aceptación de consultas DNS y transferencias de zona DNS, respectivamente, fundamentales para resolución de nombres y replicación de servidores DNS.
- Accept ICMP requests: Permite responder a solicitudes ICMP tipo ping, útil para diagnósticos pero también potencialmente explotable si no se controla adecuadamente.
- Accept Web and SSH connections for Gateway’s administration: Habilita acceso web y SSH para administración del firewall, importante en dispositivos Small Office Appliance.
- Accept incoming traffic to DHCP and DNS services of gateways: Permite tráfico entrante para servicios DHCP y DNS administrados por el gateway, esencial en entornos donde el firewall también ofrece dichos servicios.
- Accept Dynamic Address modules’ outgoing Internet connections: Acepta conexiones salientes desde módulos con direcciones IP dinámicas, muy útil en escenarios con asignación dinámica de IP.
- Accept VRRP packets originating from cluster members: Permite aceptación de paquetes VRRP para alta disponibilidad en clústeres VSX/IPSO.
- Accept Identity Awareness control connections: Facilita conexiones de control para Identity Awareness, importante para aplicar políticas basadas en usuarios y dispositivos.
- Track – Log Implied Rules: Opción para registrar en logs las acciones de las reglas implícitas, clave para auditoría y troubleshooting.
Compatibilidad de versiones y modelos
La configuración de reglas implícitas está presente en la mayoría de las versiones modernas de Check Point, especialmente desde R77 en adelante, consolidándose en R80.x y posteriores donde la gestión centralizada via SmartConsole la hace más accesible. Aplica en appliances físicos, virtuales (VSEC) y entornos de clúster VSX/IPSO, especialmente en modelos que operan gateways de seguridad y appliances Small Office.
Las limitaciones suelen estar relacionadas con la capacidad de procesamiento del modelo y el firmware instalado. Algunos modelos antiguos o firmware muy básico pueden no soportar todas las opciones, especialmente aquellas ligadas a funcionalidades avanzadas como Identity Awareness o VRRP en clústeres VSX. Es importante verificar la documentación específica de cada versión para garantizar compatibilidad.
Escenarios de uso y recomendaciones
Un caso típico para activar el permiso de conexiones SmartUpdate es en entornos donde los gateways necesitan actualizaciones automáticas frecuentes para mantener la protección actualizada sin intervenciones manuales. El tráfico de control remoto debe configurarse solo cuando la administración remota autorizada es necesaria, minimizando la superficie de ataque.
En redes que utilizan protocolos de enrutamiento dinámico, activar RIP es esencial, pero debe monitorearse cuidadosamente para evitar anuncios de rutas maliciosas.
Aceptar solicitudes ICMP puede ser útil para diagnósticos, pero en ambientes altamente seguros se recomienda deshabilitar esta opción para reducir riesgos asociados a ataques DoS o exploración de red.
El control estricto sobre conexiones web y SSH para administración es crítico en dispositivos Small Office, para evitar accesos no autorizados. Lo mismo aplica a los servicios DHCP y DNS cuando se ejecutan en el gateway.
El uso de registros para las reglas implícitas debe ser limitado a períodos de auditoría o diagnóstico, dado que genera un volumen considerable de logs que puede afectar el rendimiento y la visibilidad.
Comandos de CLI útiles para diagnóstico
fw ctl get int dat_implied_accept_control_connections: Verifica el estado actual de la aceptación de conexiones de control.fw ctl pstat: Muestra estadísticas generales del firewall que pueden indicar actividad relevada por reglas implícitas.fw monitor: Permite capturar y analizar paquetes en tiempo real para comprobar si una regla implícita está permitiendo o bloqueando tráfico.dbget hostname policy: Consulta parámetros específicos de la política activa que incluyen configuraciones implícitas.cpstat fw: Proporciona estado del servicio de firewall y puede ayudar a determinar si las reglas implícitas afectan rendimiento o conectividad.
Buenas prácticas de configuración
Es aconsejable habilitar únicamente las reglas implícitas estrictamente necesarias para la operación normal del firewall y evitar aquellas que puedan abrir la red a riesgos innecesarios. Priorizar que las reglas implícitas se configuren como «First» en la Rule Base sólo para conexiones de confianza y gestión, y usar «Before Last» para tráfico saliente según sea pertinente para evitar interferir con reglas explícitas de seguridad.
Se debe monitorizar periódicamente el registro de reglas implícitas para detectar comportamientos anómalos, pero habilitar el logging solo en situaciones de troubleshooting para no saturar el sistema.
Además, mantener la documentación actualizada sobre qué reglas implícitas están activadas y por qué es fundamental para la gestión del dispositivo, evitando configuraciones redundantes o inseguras. En entornos con alta disponibilidad, asegurar que las configuraciones de VRRP y Identity Awareness estén coordinadas entre nodos para evitar fallos o pérdidas de conectividad.