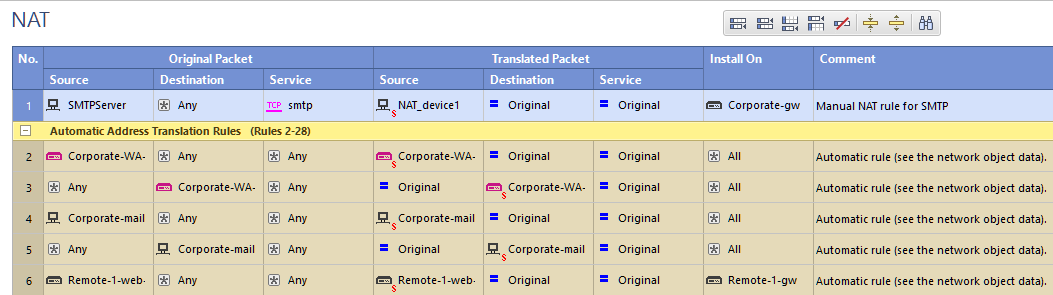
La configuración de reglas NAT (Network Address Translation) en dispositivos Check Point es fundamental para gestionar la traducción de direcciones IP en entornos corporativos, facilitando la comunicación segura y eficiente entre redes internas y externas. Este mecanismo resuelve problemas comunes relacionados con la escasez de direcciones IP públicas, la segmentación de redes y el control del tráfico que sale o entra a un perímetro de seguridad.
En el contexto de un firewall Check Point, las reglas NAT permiten modificar las direcciones IP y puertos de los paquetes en tránsito para asegurar que el tráfico se enrute correctamente y se preserve la confidencialidad y la integridad de la red. Las reglas pueden ser manuales o automáticas y se aplican según criterios específicos tales como origen, destino, servicio y el dispositivo donde se instala la regla.
Campos principales
- Source (Origen): Define la IP o el objeto de red desde donde se origina el tráfico. En Check Point, puede ser un host, red, rango o grupo de objetos.
- Destination (Destino): IP o conjunto de IPs a las cuales se dirige el tráfico.
- Service (Servicio): Especifica el protocolo y puerto relacionado, por ejemplo, TCP smtp para tráfico de correo electrónico.
- Translated Packet – Source: Define cómo se traduce la dirección de origen. Por ejemplo, puede ser un dispositivo NAT-designado o la dirección original, conservando el IP de origen.
- Translated Packet – Destination: Dirección de destino tras la traducción, que puede mantenerse original o cambiar para redireccionar tráfico.
- Translated Packet – Service: Indica si se mantiene o modifica el servicio.
- Install On (Instalado en): El dispositivo o grupo de dispositivos donde la regla será aplicada, por ejemplo, ‘Corporate-gw’ o ‘Remote-1-gw’. Esto permite distribuir políticas según ubicación o función del firewall.
- Comment (Comentarios): Campo para documentación interna, donde se describen detalles como el propósito o modo de creación (manual o automática).
Compatibilidad de versiones y modelos
Las reglas NAT se manejan a través del módulo SmartDashboard y se implementan en los firewall Check Point que usan Gaia OS con versión generalmente compatibles desde R80.10 en adelante. Versiones más antiguas como R77 o R77.30 también soportan NAT, pero con ligeras diferencias en la interfaz y opciones avanzadas.
Esta configuración aplica a las familias de dispositivos Check Point Security Gateway destinadas a entornos empresariales, como la serie 6000, 7000 o 15000, además de entornos virtuales (VMware, AWS, Azure) donde la funcionalidad de NAT es esencial para integrar recursos en la nube con redes internas.
Limitaciones visibles incluyen la necesidad de definir cuidadosamente las reglas para evitar conflictos entre automáticas y manuales, y restricciones en cuanto a la traducción de ciertos protocolos complejos (como FTP o SIP) que requieren configuraciones adicionales o inspección profunda para funcionar correctamente sobre NAT.
Escenarios de uso y recomendaciones
Un caso típico es la traducción NAT para servidores SMTP internos que envían correo a redes externas. Se crea una regla manual que traduce la IP de origen asociada a un dispositivo NAT designado para asegurar que todo el tráfico SMTP salga con una IP válida para la red pública.
Reglas automáticas son útiles para manejar grandes conjuntos de objetos de red sin la necesidad de definir una regla por cada uno, facilitando la administración y manteniendo políticas coherentes en múltiples gateways.
No configurar correctamente las reglas NAT puede generar problemas como la pérdida de conectividad o exposiciones innecesarias. Por ejemplo, traducir incorrectamente un servicio puede dejarlo sin acceso o exponer recursos internos sin el filtro necesario. Además, mezclar reglas manuales y automáticas sin orden puede ocasionar superposiciones y dificultades en la resolución de tráfico.
Comandos de CLI útiles para diagnóstico
fw ctl nat get: Muestra las entradas de NAT activas en el firewall para verificar traducciones en tiempo real.fw ctl list -r: Lista la tabla NAT y las direcciones traducidas, útil para revisar coincidencias y similitudes.cpstat nat: Proporciona estadísticas y estado del servicio NAT en el dispositivo.tcpdump -n -e -i ethX host <ip>: Analiza tráfico específico en interfaces para comprobar que el NAT esté funcionando.fwaccel stat: Comprueba si el acelerador de paquetes está activo y afecta el procesamiento NAT.
Buenas prácticas de configuración
- Definir reglas NAT manuales solo cuando se necesite control específico, para evitar conflictos y simplificar la administración.
- Utilizar reglas automáticas para redes internas amplias o escenarios donde se requiera escalabilidad y consistencia en la política NAT.
- Documentar siempre las reglas con comentarios claros que expliquen el propósito, facilitando futuras auditorías o modificaciones.
- Realizar pruebas de tráfico y auditorías regulares con comandos CLI para validar la correcta aplicación de las reglas y detectar anomalías.
- Evitar traducciones innecesarias de servicios que no requieren NAT, para optimizar el rendimiento y simplificar el trazado del tráfico.
- Mantener actualizados los fw y la versión de SmartConsole para beneficiarse de mejoras en el manejo de NAT y corrección de errores.