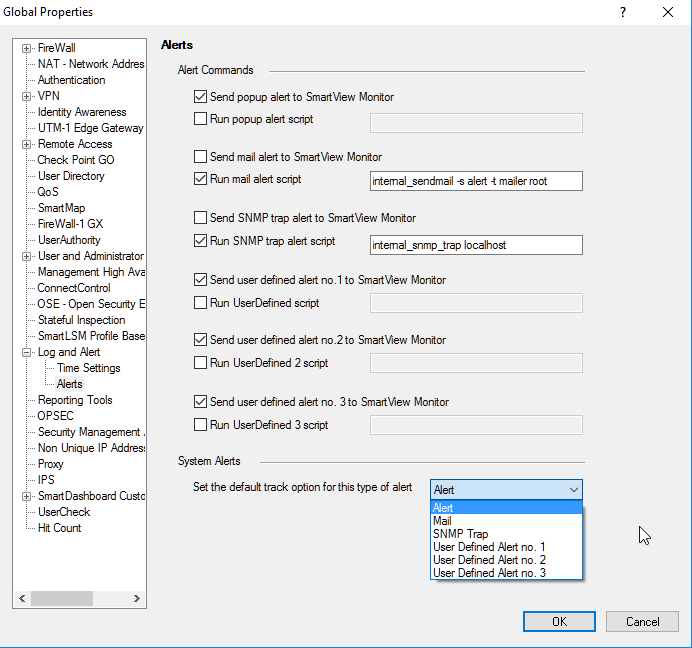
La configuración de alertas en el firewall FireWall-1 de Check Point es fundamental para garantizar un monitoreo efectivo de la seguridad en la red. Este ajuste permite la notificación inmediata de eventos críticos mediante diferentes métodos, como alertas emergentes en SmartView Monitor, correos electrónicos o traps SNMP, facilitando la detección y respuesta rápida ante incidentes de seguridad o anomalías operativas.
Campos principales
- Send popup alert to SmartView Monitor: Habilita ventanas emergentes que alertan al administrador en SmartView Monitor ante eventos configurados, facilitando la visualización inmediata.
- Run popup alert script: Permite especificar un script personalizado que se ejecutará cuando se genere la alerta emergente; en esta configuración no está habilitado, por tanto no se ejecuta.
- Send mail alert to SmartView Monitor: Activa el envío de correos electrónicos a través de SmartView Monitor para notificar alertas importantes a los administradores.
- Run mail alert script: Define el comando o script que envía el correo. En esta configuración se utiliza el comando
internal_sendmail -s alert -t mail root, que envía alertas al usuario root mediante un servicio interno. - Send SNMP trap alert to SmartView Monitor: Permite el envío de traps SNMP a sistemas de monitoreo externos para integración con herramientas de gestión de red.
- Run SNMP trap alert script: Define el script para enviar los traps SNMP; en este caso,
internal_snmp_trap localhostenvía traps al agente SNMP local. - Send user defined alert no. 1, 2 y 3 to SmartView Monitor: Permite enviar alertas definidas por el usuario, otorgando flexibilidad para eventos personalizados que no están contemplados en las alertas estándar.
- Run UserDefined script (1, 2 y 3): Permite ejecutar scripts específicos tras las alertas definidas por el usuario; están deshabilitados en esta configuración.
- Set the default track option for this type of alert: Define la acción predeterminada para el seguimiento de cada alerta, pudiendo elegir entre Alert, Mail, SNMP Trap, o cualquiera de las tres alertas definidas por el usuario, ajustando cómo se notifica cada evento automáticamente.
Compatibilidad de versiones y modelos
La configuración de alertas descrita aplica típicamente en versiones de FireWall-1 a partir de R65 hasta R80.x, incluyendo SmartConsole y SmartDashboard contemporáneos. Es compatible con los diferentes gateways y management servers de Check Point compatibles con estas versiones. Modelos de appliances físicos como Check Point 700 y superiores, así como implementaciones virtuales sobre Gaia OS, soportan esta configuración sin modificaciones importantes.
Sin embargo, algunas limitaciones pueden presentarse en versiones muy antiguas previas a R65, donde la interfaz gráfica o ciertos scripts predefinidos no están disponibles. En modelos de appliances con recursos limitados, el envío intensivo de alertas mediante traps SNMP o emails puede impactar el rendimiento si no se dimensiona correctamente.
Escenarios de uso y recomendaciones
Esta configuración de alertas es clave en entornos donde la seguridad y la continuidad operativa son críticas, como en infraestructuras bancarias, compañías de servicios o grandes data centers. Permite que los administradores reciban notificaciones inmediatas sobre eventos como intentos de intrusión, fallos en el gateway, o configuraciones incorrectas detectadas.
Es fundamental usar la combinación de alertas emergentes para atención en tiempo real y correos o traps para documentación y generación de tickets. Los scripts personalizados pueden integrarse con sistemas de automatización o respuesta ante incidentes (SOAR) para mejorar los tiempos de reacción.
No configurar estas alertas o deshabilitarlas incrementa el riesgo de perder eventos importantes que puedan derivar en brechas de seguridad o interrupciones prolongadas. Además, la saturación de alertas no relevantes debe evitarse afinando las políticas para no generar ‘alert fatigue’.
Comandos de CLI útiles para diagnóstico
fw getalerts: Visualiza alertas actuales activas y pendientes.cpstat mgm: Revisa el estado del servidor de gestión, útil para verificar envío de alertas.cp_log_alerts: Comando para diagnosticar problemas en la generación y envío de alertas.fw ctl zdebug + all: Muestra en tiempo real el tráfico de alertas y eventos, para identificar posibles problemas.snmpwalk -v2c -c public localhost: Validar recepción adecuada de traps SNMP en el servidor local.
Buenas prácticas de configuración
- Activar múltiples métodos de alerta (popup, mail, SNMP) para garantizar redundancia en la notificación.
- Configurar scripts personalizados solo si se requiere integración con sistemas externos, evitando scripts innecesarios para reducir carga.
- Verificar periódicamente el funcionamiento del envío de correos y traps SNMP, así como la correcta visualización de alertas en SmartView Monitor.
- Priorizar alertas críticas para evitar la saturación de notificaciones y facilitar la atención oportuna.
- Documentar y probar cada cambio en la configuración de alertas en un entorno controlado antes de aplicarlo en producción.
- Actualizar el firmware y las herramientas de gestión regularmente para aprovechar mejoras en la gestión de alertas y seguridad.
- Utilizar autenticación y seguridad en el envío de emails y traps SNMP para evitar falsificación o interceptación de alertas.