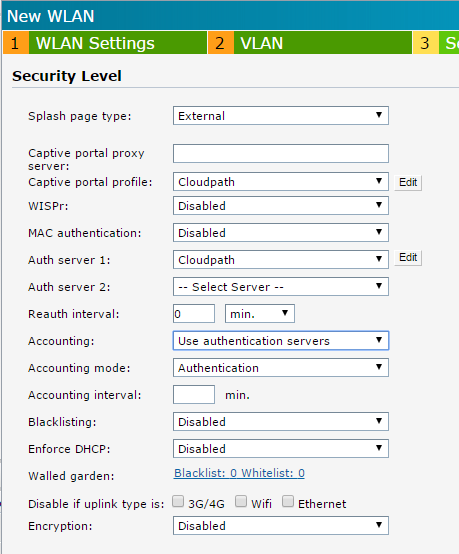
La configuración de seguridad en redes WLAN es fundamental para garantizar un acceso controlado y seguro a los recursos de la organización. En entornos gestionados con Aruba Networks, es común implementar un portal cautivo externo para la autenticación de usuarios, un mecanismo que permite controlar el acceso mediante un servidor externo autenticador, ofreciendo flexibilidad y un buen nivel de control.
El uso de un captive portal proxy server externo junto con opciones como la autenticación mediante servidores RADIUS/Cloudpath, gestión de contabilidad (accounting), y la posibilidad de establecer listas negras (blacklisting) o aplicar políticas sobre el tipo de enlace uplink, son características que permiten ajustar la seguridad del acceso inalámbrico para cumplir con diferentes políticas organizativas y normativas de seguridad.
Campos principales
- Splash page type: Define si el portal cautivo será externo o interno. La opción External permite delegar la autenticación a un portal alojado fuera del propio equipo Aruba, facilitando la integración con sistemas de terceros.
- Captive portal proxy server: Especifica el servidor proxy para el portal, si aplica; puede usarse para redirigir el tráfico hacia páginas autorizadas.
- Captive portal profile: Selecciona el perfil que contiene las políticas y parámetros del captive portal (en este caso, «Cloudpath»), el cual define comportamiento, URLs y métodos de autenticación.
- WISPr: Wireless Internet Service Provider roaming, está deshabilitado, lo que indica que no se emplea roaming o intercambio de credenciales entre proveedores.
- MAC authentication: Está deshabilitada; significa que no se utiliza autenticación basada en dirección MAC para controlar acceso.
- Auth server 1 y 2: Servidores de autenticación configurados, aquí un único servidor llamado «Cloudpath» está activo para validar usuarios y dispositivos.
- Reauth interval: Intervalo de reautenticación (0 minutos indica que no hay reautenticación periódica obligatoria).
- Accounting: Aquí se usa «Use authentication servers», lo que significa que la contabilidad del uso se realiza a través de los servidores de autenticación configurados.
- Accounting mode: Modo de contabilidad, en este caso «Authentication», que contabiliza sesiones de autenticación del usuario.
- Accounting interval: Intervalo para enviar datos de contabilidad; está sin definir (vacío), lo que puede indicar que se usa el intervalo por defecto.
- Blacklisting: No está habilitado, por lo que no se bloquean dispositivos o usuarios según listas negras.
- Enforce DHCP: Deshabilitado. Cuando activo, se fuerza a los clientes a usar DHCP, reforzando políticas de asignación de IP.
- Walled garden: Indica cantidades actuales en listas de bloqueo y permitidos; en este caso, ambas en cero.
- Disable if uplink type is: Permite deshabilitar la WLAN si el enlace de salida es 3G/4G, Wifi o Ethernet. Aquí no está seleccionado ningún tipo, por lo que la WLAN permanece activa independientemente del enlace.
- Encryption: Está deshabilitada; la red WLAN se transmite sin cifrado, una configuración que es poco recomendable en entornos productivos o con información sensible.
Compatibilidad de versiones y modelos
Estas opciones de configuración son típicas en firmwares de ArubaOS desde versiones alrededor de 7.x hasta las más recientes 8.x, donde se introdujo soporte ampliado para integración con portales cautivos externos y autenticación basada en Cloudpath o servidores RADIUS de terceros.
Modelos de Aruba que soportan esta configuración corresponden principalmente a la familia de controladoras Mobility Controllers (como Aruba 7200, 7000 y 6000), así como dispositivos Instant AP con capacidades de gestión centralizada.
Limitaciones notables incluyen la imposibilidad de usar múltiples servidores de autenticación simultáneamente con failover avanzado si no se configuran adecuadamente, y restricción en el soporte de WISPr que puede ser variable dependiendo de la versión del firmware. La falta de cifrado en la WLAN es una limitación crítica si se requiere transporte seguro, por lo que debería evitarse en producción.
Escenarios de uso y recomendaciones
Esta configuración es idónea para entornos empresariales o educativos donde se desea ofrecer acceso Wi-Fi controlado mediante un portal cautivo externo, por ejemplo, para invitados o usuarios que se deben autenticar vía un proveedor externo o plataforma en la nube como Cloudpath.
La no activación de WISPr y MAC authentication limita la interoperabilidad con proveedores WISPr y reduce la seguridad basada en control de dispositivos aunque puede simplificar la gestión. La desactivación del cifrado requiere considerar un entorno con otras capas de seguridad, como VPN o segmentación interna, para evitar intercepciones.
El no uso de listas negras limita la capacidad de bloquear dispositivos maliciosos, por lo que se recomienda habilitar esta opción si se detectan amenazas frecuentes. También es recomendable activar enforcement en DHCP para prevenir problemas asociados a IPs estáticas o conflictos en la asignación.
Comandos de CLI útiles para diagnóstico
show wlan ssid-profile <NombrePerfil>: Muestra la configuración detallada del perfil asociado al captive portal.show authentication servers: Lista el estado y parámetros de los servidores de autenticación configurados.show accounting sessions: Permite revisar las sesiones de contabilidad activas y su estado.show blacklist: Permite visualizar dispositivos bloqueados si la lista negra está habilitada.debug auth-server: Modo debug para resolver problemas con la comunicación hacia servidores de autenticación.show wlan portal-profiles: Verifica y lista perfiles de portal cautivo configurados en el sistema.
Buenas prácticas de configuración
- Siempre activar la encriptación WPA2 o WPA3 para proteger la confidencialidad del tráfico inalámbrico.
- Configurar múltiples servidores de autenticación para alta disponibilidad y continuidad del servicio.
- Asegurar que el portal cautivo externo tenga certificados digitales válidos para evitar advertencias de seguridad en los navegadores.
- Habilitar listas negras o sistemas de detección de intrusiones para bloquear accesos no autorizados o dispositivos sospechosos.
- Implementar enforcement DHCP para controlar la asignación y evitar posibles conflictos o ataques basados en direcciones IP estáticas falsificadas.
- Monitorizar periódicamente las sesiones y logs de autenticación para detectar patrones anómalos o problemas de acceso.
- Documentar y mantener actualizada la configuración para facilitar auditorías y cambios futuros.