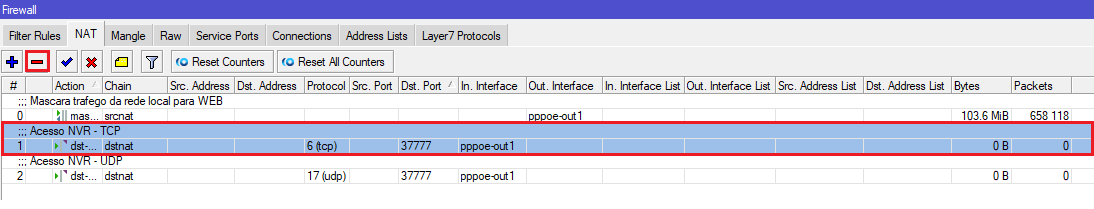
El presente artículo aborda una configuración específica de firewall en dispositivos MikroTik orientada a facilitar el acceso remoto a un sistema de Videograbación en Red (NVR). La regla se centra en permitir conexiones entrantes a través de los protocolos TCP y UDP en el puerto 37777, comúnmente utilizado por sistemas de videovigilancia para gestión y transmisión de vídeo. Esta configuración es esencial para garantizar el acceso seguro y controlado desde redes externas hacia el NVR alojado dentro de la red local.
Campos principales
Analizamos cada parámetro clave presente en la regla de firewall:
- Action (Acción): dst-nat. Esta acción redirige los paquetes entrantes a una dirección IP interna, permitiendo así el acceso a un dispositivo dentro de la LAN.
- Chain (Cadena): dstnat. Indica que la regla actúa sobre el tráfico dirigido a la interfaz del router, aplicando la traducción de dirección destino.
- Protocol: 6 (tcp) y 17 (udp). Se especifican ambos protocolos para cubrir diferentes modos de comunicación del NVR, el TCP para control y comandos, y el UDP para transmisión eficiente de video.
- Dst. Port (Puerto destino): 37777. Este puerto es estándar en muchos sistemas NVR para la gestión remota y streaming.
- Out. Interface (Interfaz de salida): pppoe-out1. Marca la salida hacia la red pública a través de la interfaz PPPoE, indicando que la regla está diseñada para tráfico entrante desde internet.
- Bytes y Packets: Indicadores de tráfico contabilizado por esta regla, útil para monitorear su uso y detectar actividad anómala o falta de tráfico.
Compatibilidad de versiones y modelos
Esta configuración es compatible con RouterOS desde versiones base como la 7.x en adelante, manteniéndose vigente en la rama 7.x con cambios mínimos en la sintaxis de reglas NAT. Funciona de manera efectiva en la mayoría de modelos MikroTik que soportan configuraciones PPPoE y filtrado avanzado de firewall, incluyendo series populares como RBxxxx, CCR y hEX.
Cabe destacar que en routers más básicos con limitaciones de memoria o CPU puede observarse una reducción en el rendimiento si se gestiona un gran volumen de conexiones, especialmente con tráfico UDP intensivo para video streaming. En esos casos, validar la capacidad de la plataforma es fundamental.
Escenarios de uso y recomendaciones
La configuración está orientada a entornos donde se requiere acceso remoto a un NVR para supervisión en tiempo real o descarga de grabaciones. Es común en instalaciones de cámaras IP residenciales o pequeñas empresas.
Sin embargo, exponer el puerto 37777 a internet implica riesgos de seguridad, pues es conocido y frecuentemente atacado por bots que buscan vulnerabilidades en NVR. Se recomienda complementar con:
- Filtrado de origen mediante listas de acceso para restringir IPs autorizadas.
- Implementar VPN para canalizar el tráfico de gestión en lugar de abrir puertos directamente.
- Actualizar firmware del NVR regularmente para mitigar vulnerabilidades.
- Limitar el rango de Puerto externo y monitorear logs para detectar accesos no autorizados.
Comandos de CLI útiles para diagnóstico
Para trabajar con esta configuración en MikroTik RouterOS, algunos comandos relevantes son:
/ip firewall nat print: Muestra las reglas de NAT existentes, útil para verificar reglas dst-nat./ip firewall nat print stats: Muestra estadísticas de paquetes y bytes por regla, para evaluar uso./tool sniffer quick interface=pppoe-out1 port=37777 protocol=tcp: Permite capturar paquetes TCP hacia el puerto 37777 para análisis en tiempo real./ip firewall connection print where dst-port=37777: Muestra conexiones activas hacia ese puerto, útil para diagnóstico de sesiones./log print where message~"firewall": Revisar mensajes de firewall en el log para detectar bloqueos o errores relacionados.
Buenas prácticas de configuración
- Mantener solo las reglas necesarias para el acceso mínimo requerido, evitando abrir puertos no usados.
- Registrar y monitorear activamente el tráfico hacia el puerto 37777 para detectar actividades sospechosas.
- Complementar acceso con autenticación adicional y, si es posible, limitar el rango de IPs permitidas.
- Evitar reglas abiertas a «any» desde internet para reducir la superficie de ataque.
- Evaluar alternativas más seguras, como VPN o túneles cifrados para la gestión remota del NVR.
- Asegurar que el router MikroTik esté actualizado con parches de seguridad para RouterOS.