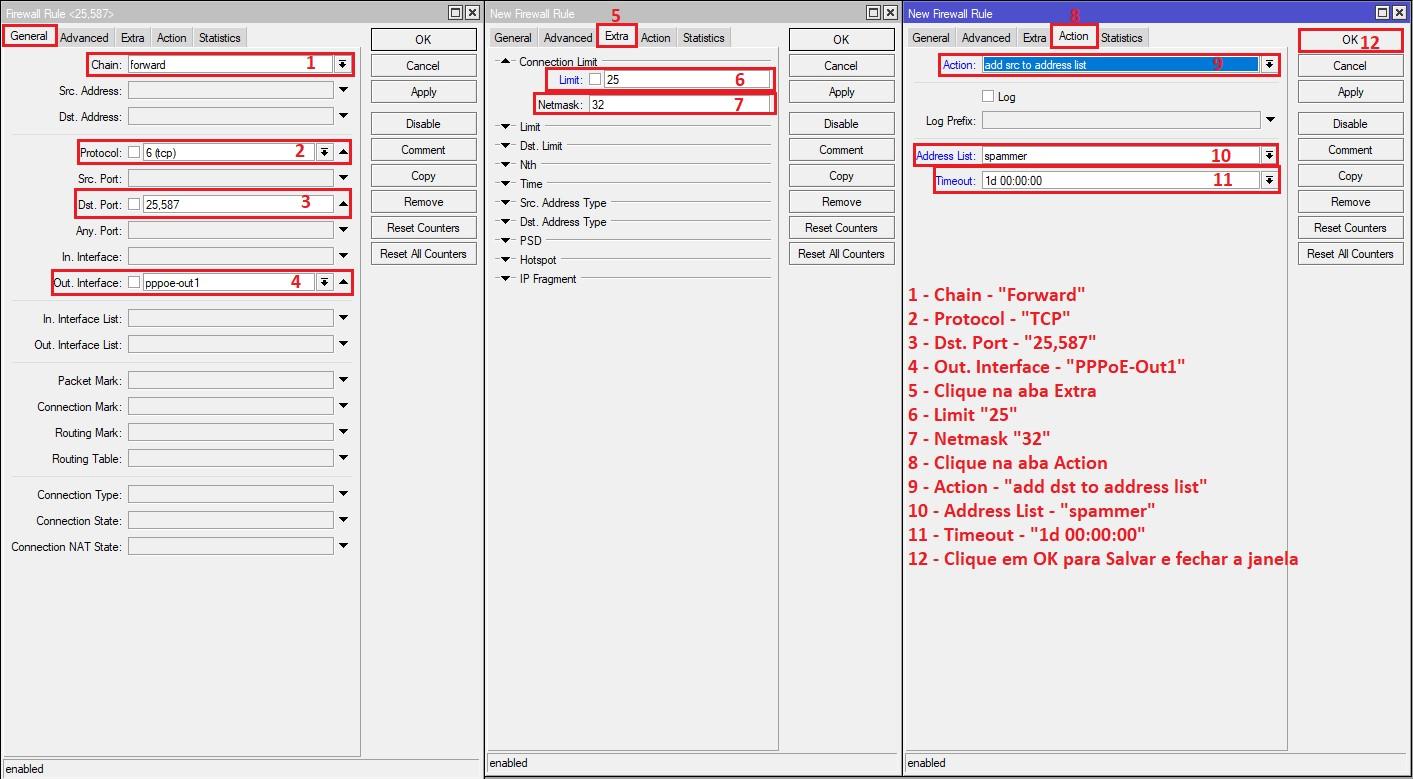
La configuración presentada corresponde a una regla de firewall en un router MikroTik que permite limitar conexiones salientes TCP hacia los puertos 25 y 587, usados comúnmente para el envío de correo electrónico SMTP. Este tipo de regla es especialmente útil para mitigar actividades sospechosas o potenciales envíos masivos de spam desde la red local hacia Internet, bloqueando o identificando remitentes que superen ciertos límites, y marcándolos en una lista negra temporal.
Campos principales
Cada campo en la configuración cumple un rol fundamental para definir la política de seguridad:
- Chain (Cadena): Esta regla está aplicada en la cadena forward, lo que significa que afecta el tráfico que atraviesa el router entre interfaces y no el tráfico hacia o desde el propio router.
- Protocol: Se especifica el protocolo TCP (6), el cual es el protocolo de transporte utilizado para conexiones de correo electrónico SMTP.
- Dst. Port: Los puertos destino seleccionados son 25 y 587, puertos estándar para SMTP no cifrado y SMTP con STARTTLS respectivamente.
- Out. Interface: Se limita el tráfico solo que salga por la interfaz pppoe-out1, normalmente la interfaz hacia el proveedor de Internet.
- Extra – Connection Limit: Se establece un límite de 25 conexiones simultáneas hacia una misma dirección IP cuya máscara se define en 32 bits (host individual). Esto evita múltiples conexiones simultáneas hacia un mismo servidor destino.
- Action: La acción indicada es add src to address list, que añade la IP origen que exceda el límite a una lista llamada spammer, con un timeout de 1 día, bloqueando efectivamente intentos repetitivos o abusivos.
Compatibilidad de versiones y modelos
Las reglas de firewall con opciones avanzadas como connection-limit y add src to address list están disponibles en RouterOS desde versiones bastante antiguas, recomendándose RouterOS 6.30 o posterior para mejor estabilidad y soporte completo de estas funciones.
Esta configuración es compatible con la mayoría de modelos MikroTik capaces de ejecutar RouterOS con capacidad suficiente para manejar filtros avanzados, incluyendo la familia CRS, RB (RB4xx, RB9xx), CCR (Cloud Core Router) y routers pequeñas como hAP. Sin embargo, en modelos de muy bajo recurso o RouterBOARD antiguos podría haber limitaciones en el rendimiento al usar listas grandes o filtros muy específicos.
Limitaciones reales incluyen que estas reglas solo impactan tráfico que pase por el router, por lo que conexiones internas hacia otros servidores dentro de la LAN no serán filtradas en este caso, y que el límite configurado debe estar ajustado para evitar bloquear falsos positivos.
Escenarios de uso y recomendaciones
Esta regla se emplea comúnmente en redes donde se desea prevenir que dispositivos infectados o mal configurados generen spam, reduciendo reputaciones negativas o bloqueos IP en proveedores de servicios de correo externos.
Por ejemplo, en una empresa u organización con usuarios que pueden usar clientes de correo para enviar mensajes, evitar múltiples conexiones simultáneas a destinos SMTP puede detectar patrones anómalos de envío masivo. Esto ayuda a contener rápidamente ataques de spam o malware que intentan difundir correo malicioso.
Los riesgos de esta configuración incluyen la posibilidad de bloquear usuarios legítimos que, por ejemplo, usen conexiones simultáneas legítimas a varios servidores SMTP o que tengan picos temporales altos en sus conexiones. Por ello, se recomienda ajustar los límites y tiempos de timeout según comportamiento real y monitorear las listas generadas.
Comandos de CLI útiles para diagnóstico
/ip firewall filter print– Lista todas las reglas de firewall actuales./ip firewall filter print detail where chain=forward– Ver reglas específicas en la cadena de firewall forward./ip firewall address-list print where list=spammer– Consulta la lista de direcciones marcadas como spammer./ip firewall filter monitor– Monitorea en tiempo real el tráfico que coincide con reglas./ip firewall connection print where dst-port=25– Muestra conexiones activas al puerto 25./ip firewall filter enable [find comment="Spam rule"]– Activa la regla si está deshabilitada (según comentario).
Buenas prácticas de configuración
- Asignar un nombre o comentario claro en la regla para identificarla fácilmente.
- Probar los límites y ajustar la cantidad de conexiones permitidas para minimizar falsos positivos y no afectar usuarios legítimos.
- Combinar esta regla con otras políticas firewall para bloquear las IPs marcadas en la lista spammer con reglas de tipo drop o reject.
- Usar tiempos de timeout coherentes; 1 día suele ser un buen punto de partida para mitigar abusos, pero puede ajustarse.
- Monitorear regularmente la lista de direcciones bloqueadas para comprobar la efectividad y ajustar parámetros.
- Evitar configurar filtros excesivamente restrictivos sin pruebas, ya que pueden interrumpir servicios legítimos.
- Actualizar RouterOS regularmente para asegurar compatibilidad y estabilidad.