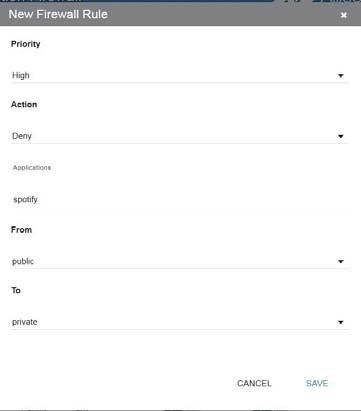
La configuración de reglas de firewall en dispositivos Allied Telesis representa una pieza clave para la seguridad y el control eficiente del tráfico de red. En particular, la aplicación de políticas que regulan el acceso a servicios específicos como Spotify, usando reglas con prioridad y acciones definidas, permite a las organizaciones limitar el uso de aplicaciones no deseadas en ciertos segmentos de red. Este tipo de configuración ayuda a prevenir la distracción del usuario, controlar el ancho de banda y proteger los recursos internos, garantizando que solo el tráfico autorizado llegue a áreas sensibles dentro de la infraestructura.
Campos principales
- Priority (Prioridad): Este campo determina la importancia de la regla dentro del firewall. Una prioridad alta asegura que esta regla se evalúe antes que otras, influyendo así directamente en el comportamiento de la red si el tráfico cumple la condición especificada.
- Action (Acción): Define la respuesta del firewall ante coincidencia con la regla. En este caso, Deny bloquea el tráfico de Spotify entre los segmentos de red definidos, evitando que la aplicación funcione en ese contexto.
- Applications (Aplicaciones): Permite seleccionar el tipo específico de tráfico que será inspeccionado y controlado. Aquí se utiliza «spotify» como aplicación objetivo, lo que implica que la regla filtra el tráfico asociado a este servicio multimedia.
- From (Desde): Indica la zona o interfaz de origen del tráfico. «public» sugiere que se refiere a un segmento de red pública o una interfaz orientada hacia usuarios o acceso abierto.
- To (Hacia): Especifica la zona o interfaz destino del tráfico. «private» apunta a una red interna o protegida, donde normalmente se encuentran recursos críticos que deben estar resguardados de accesos no deseados o de aplicaciones no autorizadas.
Compatibilidad de versiones y modelos
Las reglas de firewall para control de aplicaciones en dispositivos Allied Telesis suelen estar presentes en firmware a partir de la versión AT-FS de la serie 9000, particularmente en switches de la familia AlliedWare Plus. Los modelos compatibles incluyen switches como AT-x230, AT-x250 y la serie AT-x900.
Estas reglas de control avanzado de aplicaciones dependen de la integración con sistemas de inspección de tráfico y bases de datos de firmas, por lo que algunas funcionalidades, como el filtrado por aplicación, pueden no estar disponibles en modelos más antiguos o firmware básico sin capacidades de firewall integrado.
Es importante validar siempre la versión del firmware instalada para garantizar soporte y estabilidad de estas funciones, especialmente para aplicaciones en constante evolución como Spotify.
Escenarios de uso y recomendaciones
Un escenario típico se presenta en ambientes corporativos donde se desea restringir servicios de streaming para evitar impacto en la productividad y consumo innecesario de ancho de banda. Al establecer una regla que niega el acceso a Spotify desde la zona pública (usuarios, invitados) hacia la zona privada (recursos protegidos), se protege la red interna y se controla el uso del servicio.
Sin embargo, es fundamental identificar correctamente las zonas de origen y destino para no bloquear tráfico legítimo. Además, el uso de esta regla debe complementarse con otras políticas de seguridad y monitoreo para detectar intentos de evasión o tráfico no identificado correctamente como Spotify.
Los riesgos incluyen configuración excesivamente restrictiva que puede afectar la experiencia del usuario o generar falsos positivos, así como la carga adicional en el dispositivo para inspeccionar el tráfico a nivel de aplicación.
Comandos de CLI útiles para diagnóstico
show firewall rules: Para listar todas las reglas configuradas y verificar la existencia y prioridad de la regla de Spotify.show firewall counters: Muestra contadores de tráfico que permiten identificar cuántos paquetes coinciden con cada regla, útil para validar que la regla está funcionando correctamente.show firewall application status: Proporciona el estado del reconocimiento de aplicaciones y servicios, asegurando que Spotify sea detectado.debug firewall application: Útil para análisis en tiempo real cuando se diagnostican problemas con la detección o bloqueo de aplicaciones específicas.configure firewall rule edit <rule_id>: Comando para editar una regla en específico y ajustarla sin necesidad de eliminarla completamente.
Buenas prácticas de configuración
- Establecer prioridades claras para las reglas, evitando conflictos y asegurando que las reglas críticas se procesen primero.
- Realizar pruebas graduales tras la aplicación de nuevas reglas para confirmar que no se bloquea tráfico esencial.
- Documentar las reglas configuradas detallando su propósito y condiciones para facilitar mantenimiento y auditorías.
- Actualizar regularmente el firmware para incorporar mejoras en la detección de aplicaciones y aplicar parches de seguridad.
- Complementar las reglas de firewall con otras medidas de seguridad, como sistemas de prevención de intrusiones y segmentación de red adecuada.