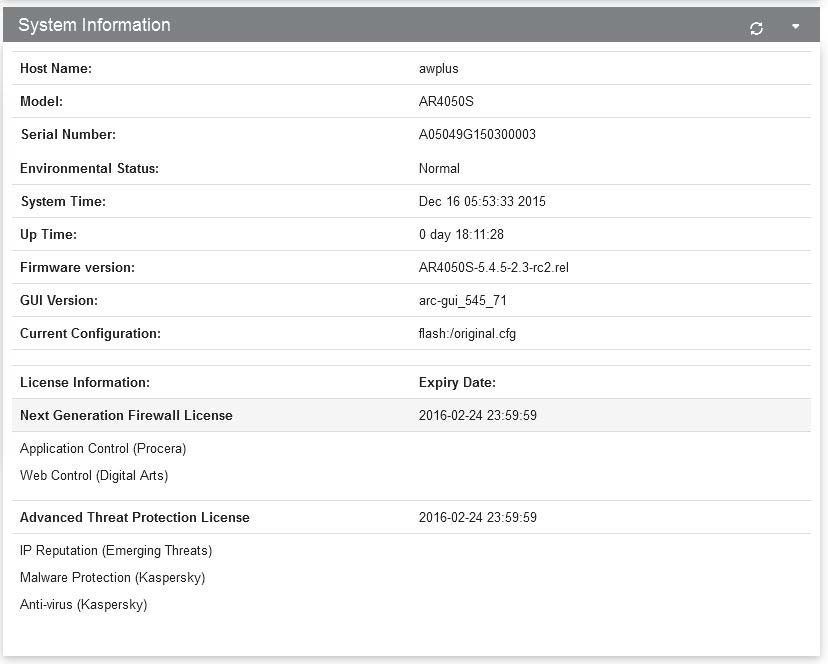
La configuración del firewall en la serie AR4050S de Allied Telesis representa una solución robusta para la protección de redes empresariales. Este dispositivo integra funcionalidades de próxima generación para el control avanzado de aplicaciones, protección contra amenazas y gestión antivirus, adaptándose a las necesidades actuales de seguridad perimetral. La configuración que abordamos garantiza la implementación y activación de licencias esenciales para caracterizar un sistema de defensa frente a amenazas emergentes, malware y filtrado de contenido web, optimizando la postura de seguridad sin perder rendimiento.
Campos principales
- Host Name: Identificación del dispositivo dentro de la red, útil para gestión y monitoreo.
- Model: AR4050S, modelo que soporta funcionalidades avanzadas de firewall y seguridad.
- Firmware version: Versión 7.4.x,7.6.x.5, que incluye mejoras y soporte para características Next Generation Firewall (NGFW).
- Current Configuration: Archivo de configuración activa, generalmente almacenado en flash para persistencia entre reinicios.
- Next Generation Firewall License: Licencia que habilita funciones como Application Control (Procera) y Web Control (Digital Arts), extendiendo capacidades de filtrado y control de tráfico.
- Advanced Threat Protection License: Permite integrar tecnologías de reputación IP, protección antimalware y antivirus basado en Kaspersky, ofreciendo defensa frente a amenazas avanzadas.
- Environmental Status: Indica el estado general del dispositivo, confirmando operación normal.
- System Time y Up Time: Información relevante para auditorías y análisis de eventos de seguridad.
Compatibilidad de versiones y modelos
La configuración NGFW y las licencias mostradas son compatibles principalmente con la familia AR4050S de Allied Telesis, modelos diseñados para entornos empresariales y proveedores de servicios. El firmware 7.4.x,7.6.x.5 es una versión estable que integra estas funcionalidades, siendo común en implementaciones desde 2015 en adelante. Otros dispositivos Allied Telesis con capacidades limitadas pueden no soportar estas licencias o requerir versiones de firmware específicas para habilitar NGFW y protección avanzada.
Es importante destacar que la licencia de protección avanzada y la de firewall de próxima generación tienen fecha de expiración, lo que implica la necesidad de renovarlas para mantener el nivel óptimo de protección y acceso a actualizaciones de base de datos de amenazas. Además, el hardware de la serie AR4050S debe contar con suficiente recursos para manejar el análisis profundo sin impactar latencias.
Escenarios de uso y recomendaciones
Este tipo de configuración es ideal para redes que requieren una defensa integral frente a amenazas internas y externas. Empresas con acceso a internet corporativo y manejo de datos sensibles pueden beneficiarse de la integración de Application Control para limitar las actividades no autorizadas, y Web Control para evitar sitios maliciosos o inapropiados. La protección antimalware y antivirus basada en Kaspersky es crucial en ambientes donde el tráfico no se puede monitorear exhaustivamente y se busca una capa adicional de seguridad.
Un riesgo común si estas licencias no se mantienen actualizadas o se deshabilitan es la exposición a vulnerabilidades recientes, ataques de día cero y propagación interna de malware. En redes con múltiples segmentos, se recomienda combinar esta configuración con VLAN y políticas de acceso estrictas.
Comandos de CLI útiles para diagnóstico
show system— Muestra información general del sistema, incluyendo versión del firmware y estado operativo.show firewall license— Verifica el estado de las licencias NGFW y Advanced Threat Protection activas.show application-control status— Consulta el estado y estadísticas del módulo de control de aplicaciones.show antivirus status— Informa sobre el estado del antivirus Kaspersky y las actualizaciones.debug firewall— Activa el modo de depuración para evaluar el comportamiento del firewall en tiempo real.show uptime— Permite conocer el tiempo que el dispositivo ha estado en funcionamiento sin reinicios.
Buenas prácticas de configuración
- Actualizar regularmente las licencias Next Generation Firewall y Advanced Threat Protection para garantizar acceso a las últimas definiciones y firmas de amenazas.
- Verificar la compatibilidad del firmware antes de aplicar nuevas características o actualizar licencias.
- Implementar segmentación de red mediante VLANs y políticas estrictas para limitar la superficie de ataque.
- Monitorear periódicamente los registros y el estado de los módulos de seguridad utilizando los comandos CLI apropiados.
- Realizar pruebas de penetración y escaneo de vulnerabilidades para verificar la efectividad de la configuración aplicada.
- Documentar cambios de configuración y mantenimientos para facilitar auditorías y análisis post-evento.